1Password Privileged Access
零常駐權限
零常駐權限依據政策規範,以任務所需的即時 (JIT) 且適度 (JEA) 的存取權限取代持久性存取權限,並在工作結束時自動撤銷。


常駐存取權限會擴大風險、降低回應速度,並降低可見度
常駐權限擴展至各身分
工作結束後,臨時存取權限通常依然存在,而人員、工作負載與 AI 代理程式保留的權限往往超出其所需。
存取速度跟不上工作需求
人工核准與權限清理會在事件處理、部署,以及不能延誤的日常工作中,拖慢工程師的工作進度。
無法瞭解誰存取了什麼
在稽核人員詢問誰有存取權限、獲得核准的理由、他們能做什麼以及何時結束時,答案往往眾說紛紜或是無從得知。
1Password 如何管理零常駐權限
降低常駐存取風險
將常駐權限替換為僅針對單一任務核准、並於工作結束時自動收回的存取權,以縮小攻擊面。
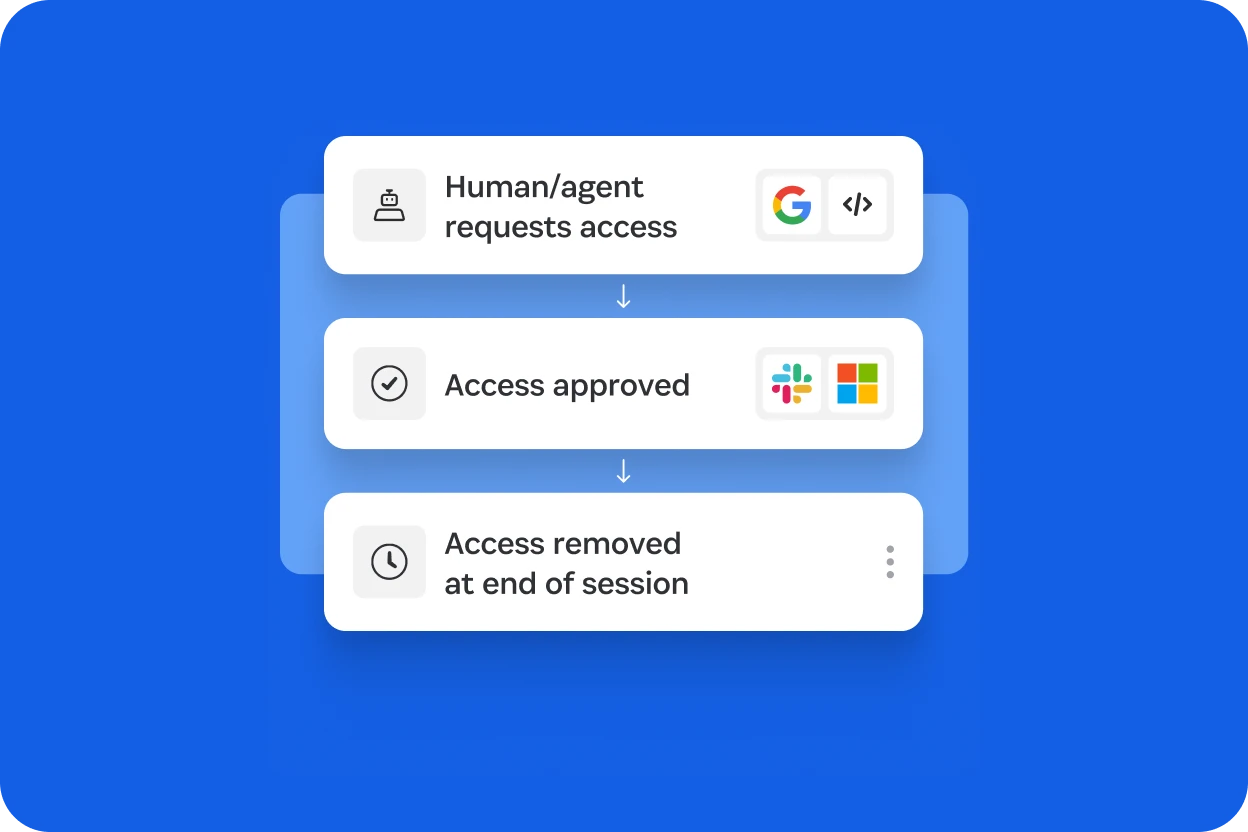
讓工程持續前進
只給予工程師使用現有工具所需的存取權限即可,不用提供永久權限或經歷漫長的工單佇列。
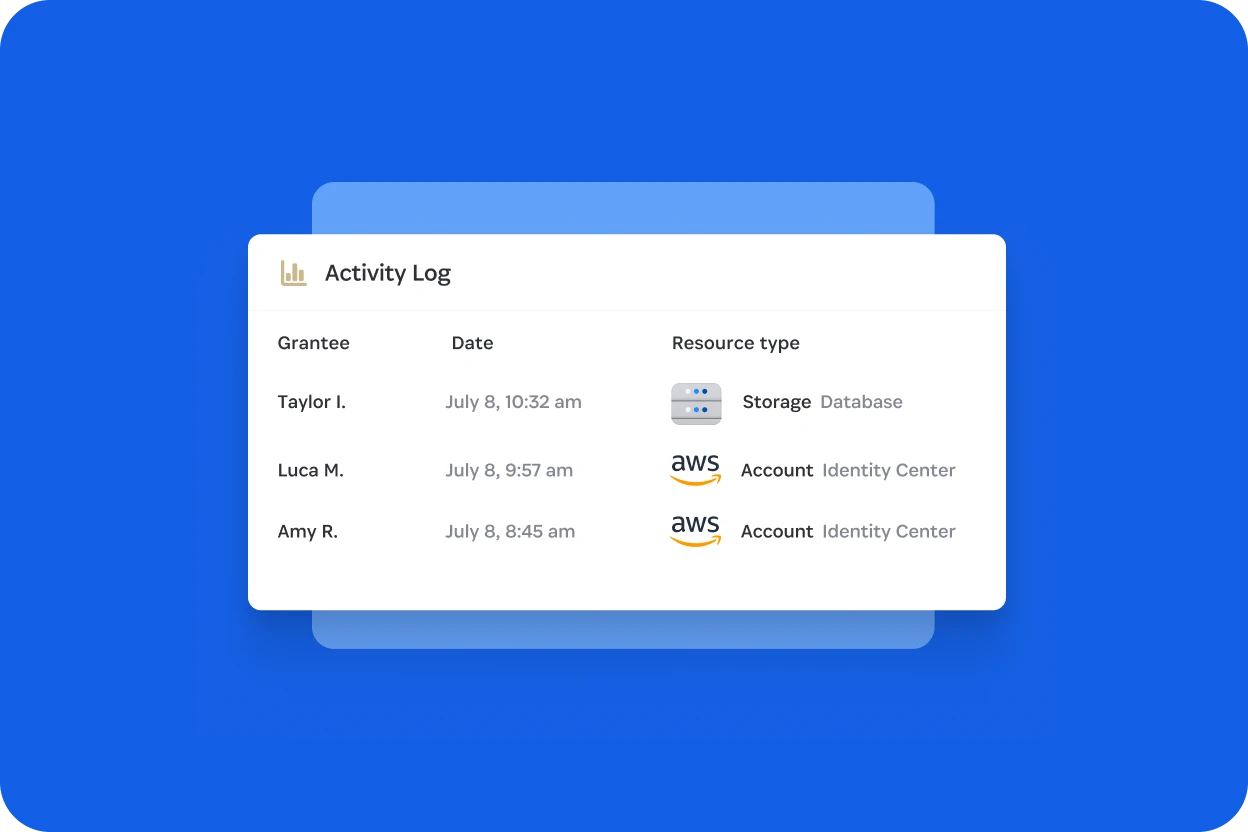
加強稽核與合規
在存取進行時落實最低權限,並針對每項請求、簽核、存取活動和撤銷提供明確的證據。
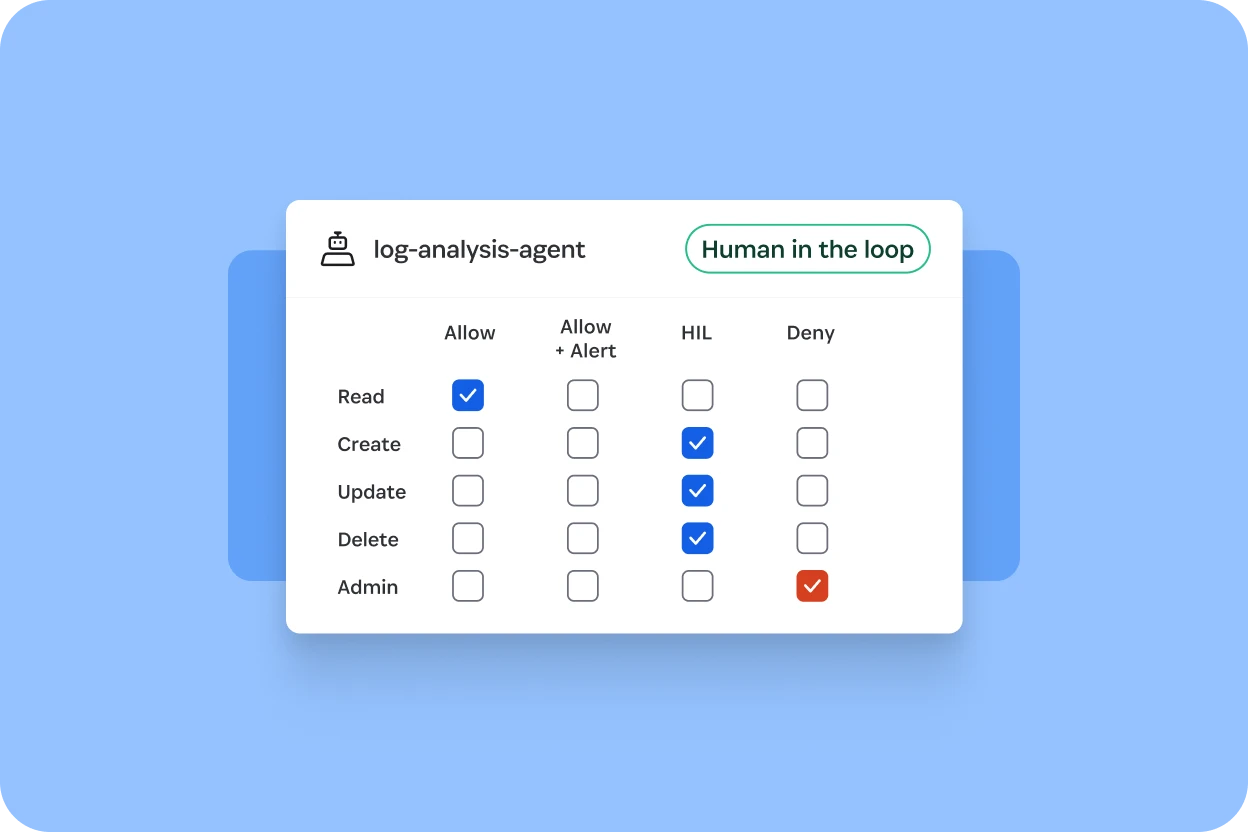
管理 AI 代理存取權
賦予代理程式僅限特定任務的限時存取權限,此權限須與宣告意圖及人工授權綁定,且每項受治理的動作皆可明確追溯責任歸屬。
為關鍵存取權限導入零常駐權限
掌握所有身分與權限、僅在存取權限需要且權限範圍僅限於該項任務的情況下,並適當減少剩餘權限,確保不留存任何永久權限。
查看整個基礎結構中,誰能存取哪些資源
對應 AWS、Azure、GCP、Kubernetes 與資料庫中的每個身分與權限,並找出多餘存取權限與閒置帳號。
預設授予即時且適度的權限
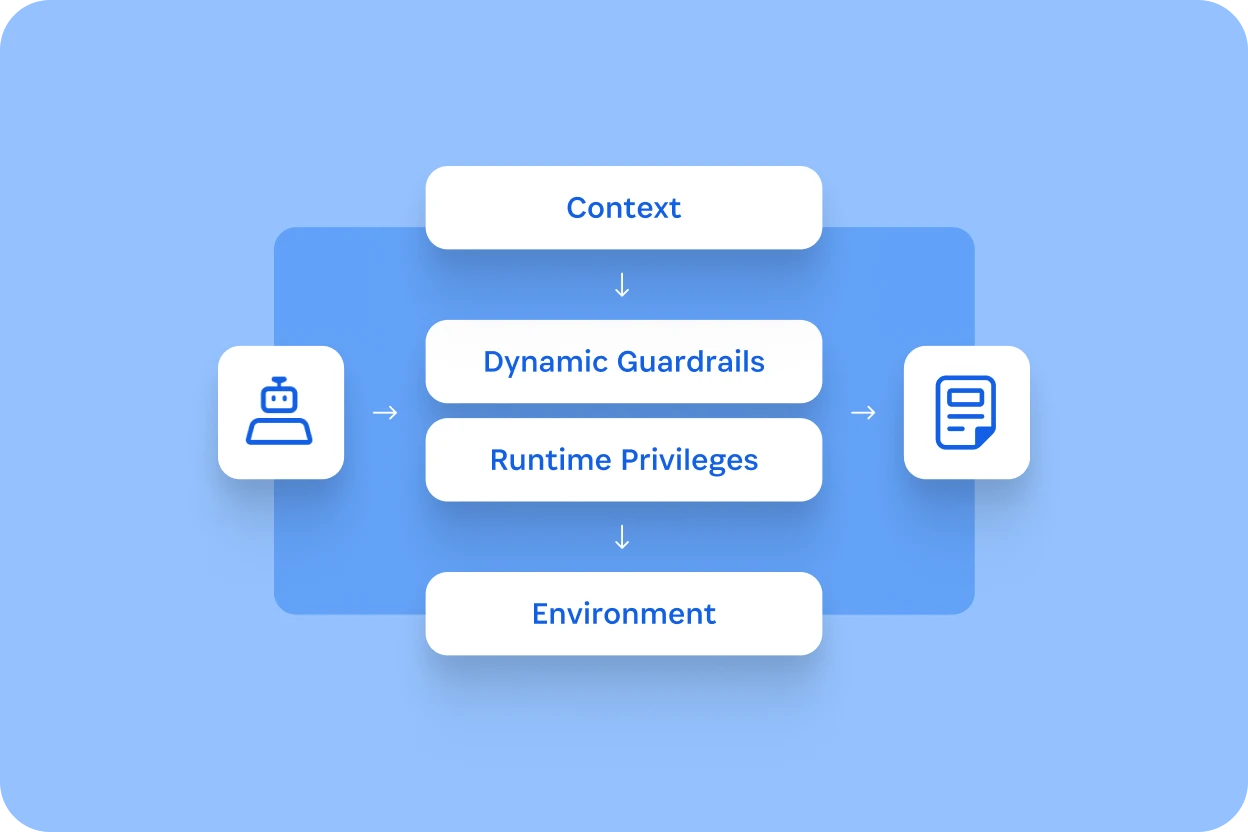
在需要時,以各系統的原生策略語言建立存取權限,並於工作階段結束時自動移除。
根據你的環境和需求改變,適當調整存取權限
找出常駐權限存取權與過度寬鬆的權限,並提供團隊可實際執行的修正指引。
「我們需要一套解決方案來消除過多的常駐權限,同時兼顧工程師的工作效率。」
Aaron Bacchi
Labelbox 資深 DevSecOps 工程師
對人員與代理程式套用零常駐權限所需的一切
隆重推出 1Password Privileged Access
了解 1Password Privileged Access 如何消除雲端與混合式環境、資料庫和 Kubernetes 中人員與代理程式身分的常駐權限。
閱讀部落格
常見問題
什麼是零常駐權限?
零常駐權限以即時 (JIT) 特權存取權限取代持久性存取權限,並僅針對特定任務與期間,以適度存取權限 (JEA) 原則授予權限。存取權限由政策治理,並於工作結束時自動移除。
ZSP 與即時存取權限有何不同?
你如何實現零常駐權限?
ZSP 會拖慢工程師的速度嗎?
零常駐權限是否會取代現有的 IAM 或權限存取權管理?
零常駐權限如何支援稽核與合規?
1Password Privileged Access 是什麼?
1Password Privileged Access 支援哪些環境?
組織應該從何處開始落實零常駐權限?
零常駐權限適用於 AI 代理程式嗎?
消除常駐權限
查看即時且適度存取權限,這些存取權限會授予每項任務並在工作結束時撤銷。