Privilégio sem permanência
Privilégios sem permanência substituem o acesso persistente por acesso just-in-time (JIT) e just-enough (JEA) para a tarefa em questão, regidos por política específica e revogados automaticamente quando o trabalho termina.


O acesso permanente aumenta o risco, desacelera a resposta e prejudica a visibilidade
O privilégio permanente se expande entre identidades
O acesso temporário costuma permanecer após a conclusão do trabalho, enquanto usuários humanos, cargas de trabalho e agentes de IA mantêm mais privilégios do que precisam.
O acesso não consegue acompanhar o trabalho
Aprovações e limpezas manuais atrasam o trabalho dos engenheiros durante incidentes, implantações e no trabalho do dia a dia que não pode esperar.
Sem visibilidade sobre quem acessa o quê
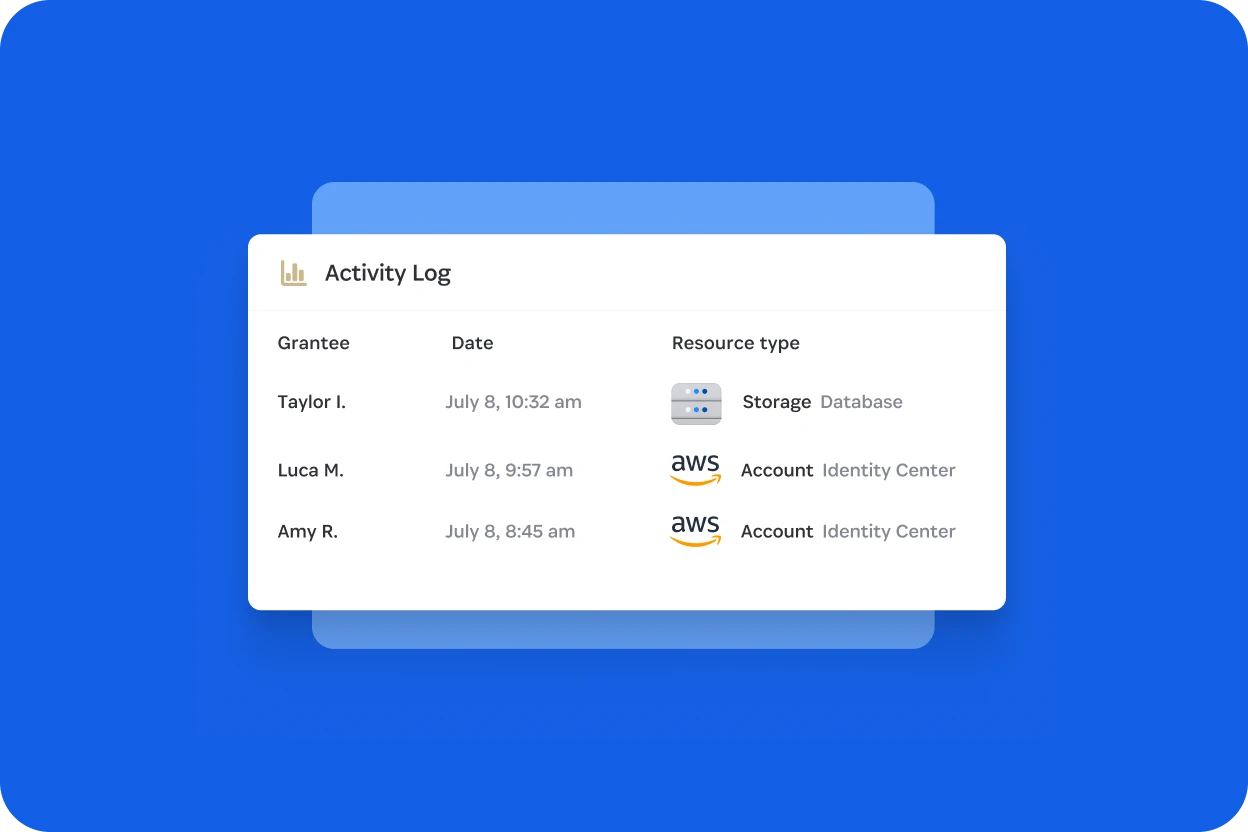
Quando uma auditoria pergunta quem tinha acesso, por que foi aprovado, o que podiam fazer e quando terminou, as respostas estão dispersas ou não são encontradas.
Como o 1Password controla privilégios sem permanência
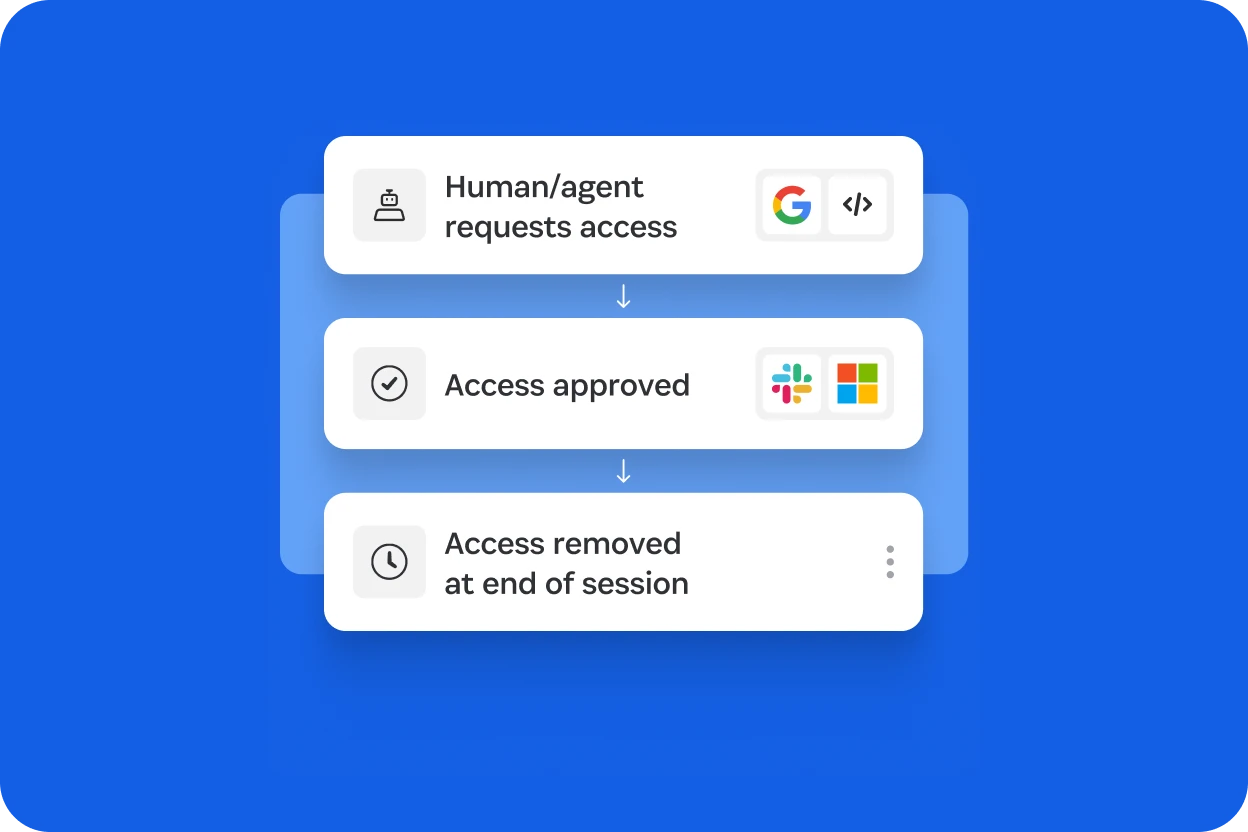
Reduza o risco de acesso permanente
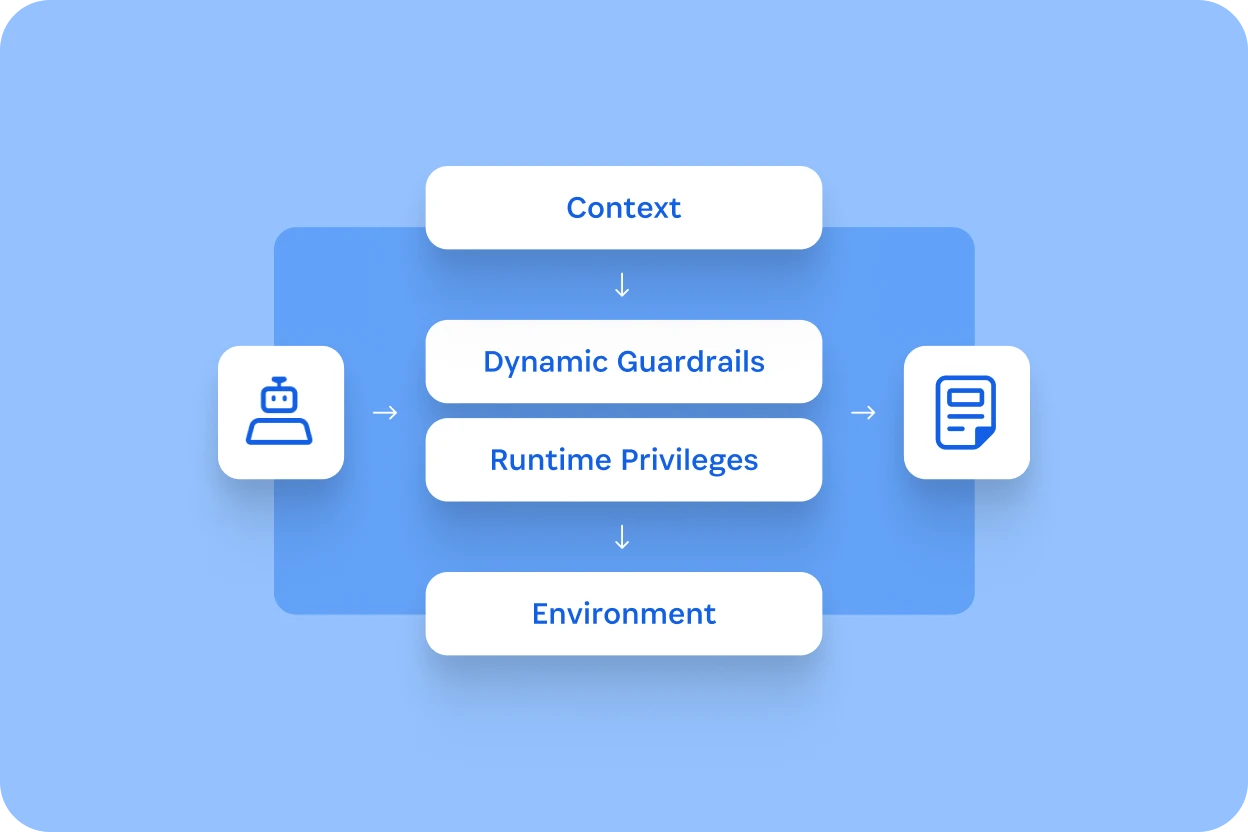
Mantenha a engenharia funcionando
Fortaleça a auditoria e a conformidade
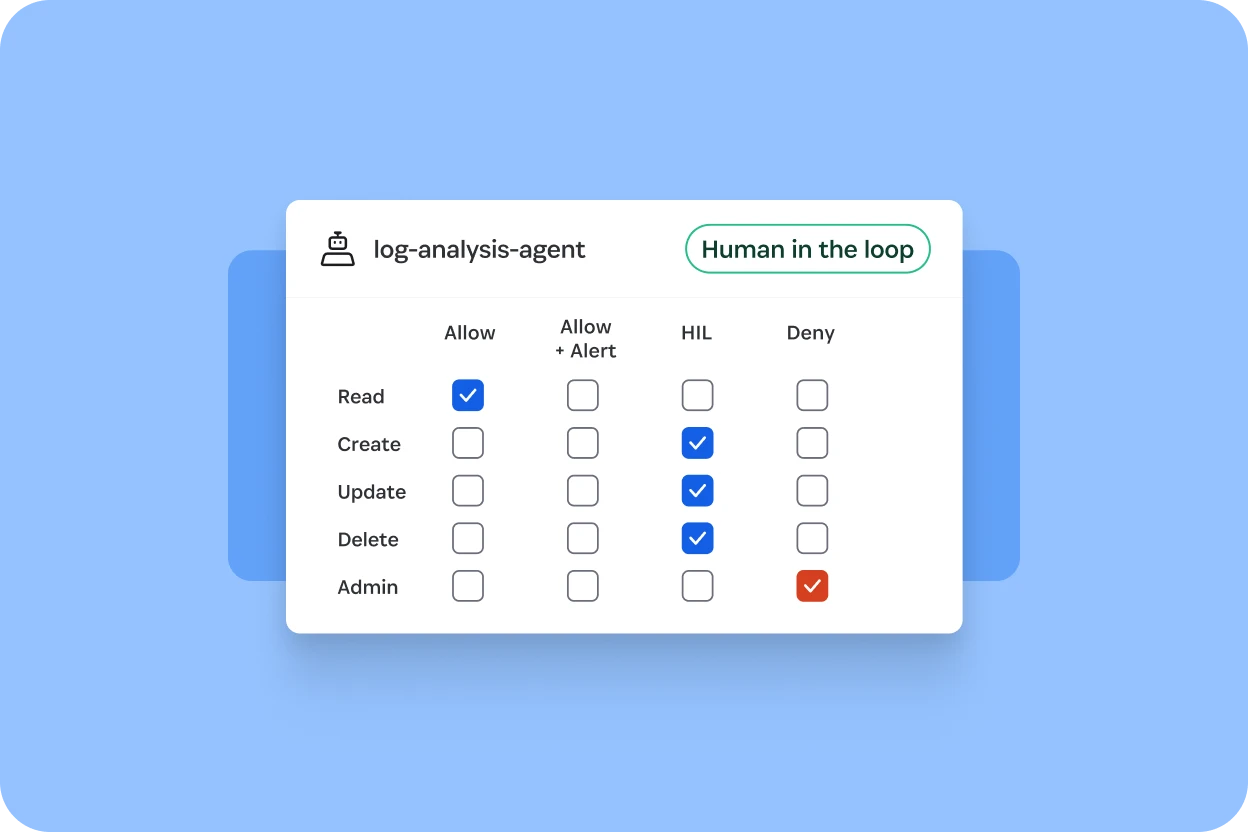
Gerencie o acesso aos agentes de IA
Implemente privilégio sem permanência para acessos importantes
Veja cada identidade e permissão, conceda acesso apenas quando necessário e com escopo definido para a tarefa, e redimensione o que restar, para que nada permanente seja deixado para trás.
Veja quem tem acesso ao que em toda a sua infraestrutura
Mapeie cada identidade e permissão em AWS, Azure, GCP, Kubernetes e bancos de dados e revele acessos em excesso e contas inativas.
Conceda permissões just-in-time e just-enough como padrão
Crie acesso na linguagem de política nativa de cada sistema quando for necessário e, em seguida, remova-o automaticamente quando a sessão terminar.
Ajuste o acesso conforme seu ambiente e conforme as suas necessidades mudarem
Identifique acessos privilegiados permanentes e permissões excessivamente amplas com orientações de correção que sua equipe pode colocar em prática.
"Precisávamos de uma solução para eliminar o acesso permanente excessivo sem prejudicar o trabalho dos engenheiros."
Aaron Bacchi
Engenheiro sênior de DevSecOps, na Labelbox
Tudo o que você precisa para aplicar privilégios sem permanência em humanos e agentes
Apresentamos o 1Password Privileged Access
Saiba como o 1Password Privilege Access elimina privilégios permanentes para identidades de pessoas e agentes em ambientes em nuvem e híbridos, bancos de dados e Kubernetes.
Blog
Repensando a identidade para agentes de IA
Explore como os agentes de IA estão redefinindo a segurança de identidade e por que as organizações precisam substituir privilégios permanentes por acesso no momento certo e atribuição clara.
Leia o relatório da 451 Research
Saiba mais sobre o acesso permanente
Assista a este webinar para saber como o acesso permanente aumenta o risco de ações de agentes de IA e como o privilégio sem permanência e o acesso just-in-time ajudam a recuperar o controle.
Inscreva-se no webinarPerguntas frequentes
O que são os privilégios sem permanência?
O privilégio sem permanência substitui o acesso persistente por acesso privilegiado no momento oportuno (just-in-time, JIT) concedido como acesso estritamente necessário (just-enough-access ou JEA), apenas para uma tarefa e um período específicos. O acesso é controlado por políticas e removido automaticamente quando o trabalho termina.
Como o ZSP é diferente do acesso no momento oportuno?
Como você alcança privilégios sem permanência?
O ZSP atrasa o trabalho dos engenheiros?
O privilégio sem permanência substitui o IAM (Gerenciamento de Identidades e Acessos) ou o gerenciamento de acessos privilegiados existente?
Como o Zero Standing Privilege oferece suporte à auditoria e conformidade?
O que é o 1Password Privileged Access?
A quais ambientes o 1Password Privileged Access oferece suporte?
Por onde as organizações devem começar com o Privilégio sem permanência?
Os privilégios sem permanência podem se aplicar a agentes de IA?
Elimine o acesso permanente
Veja o acesso just-in-time e just-enough concedido para cada tarefa e revogado quando o trabalho termina.