Nessun privilegio permanente
Il modello ad assenza di privilegi permanenti sostituisce l'accesso permanente con un accesso just-in-time (JIT) e just-enough (JEA) per l'attività da svolgere, regolato da policy e revocato automaticamente al termine del lavoro.


L'accesso permanente aumenta il rischio, rallenta la risposta e offusca la visibilità
Il privilegio permanente si estende attraverso le identità
L'accesso temporaneo rimane spesso anche al termine del lavoro, mentre utenti umani, carichi di lavoro e agenti AI mantengono più privilegi di quanti ne abbiano bisogno.
L’accesso non riesce a tenere il passo con il lavoro
Le approvazioni manuali e il cleanup rallentano i tecnici durante gli incidenti, i rilasci e il lavoro quotidiano che non può aspettare.
Nessuna visibilità su chi accede a cosa
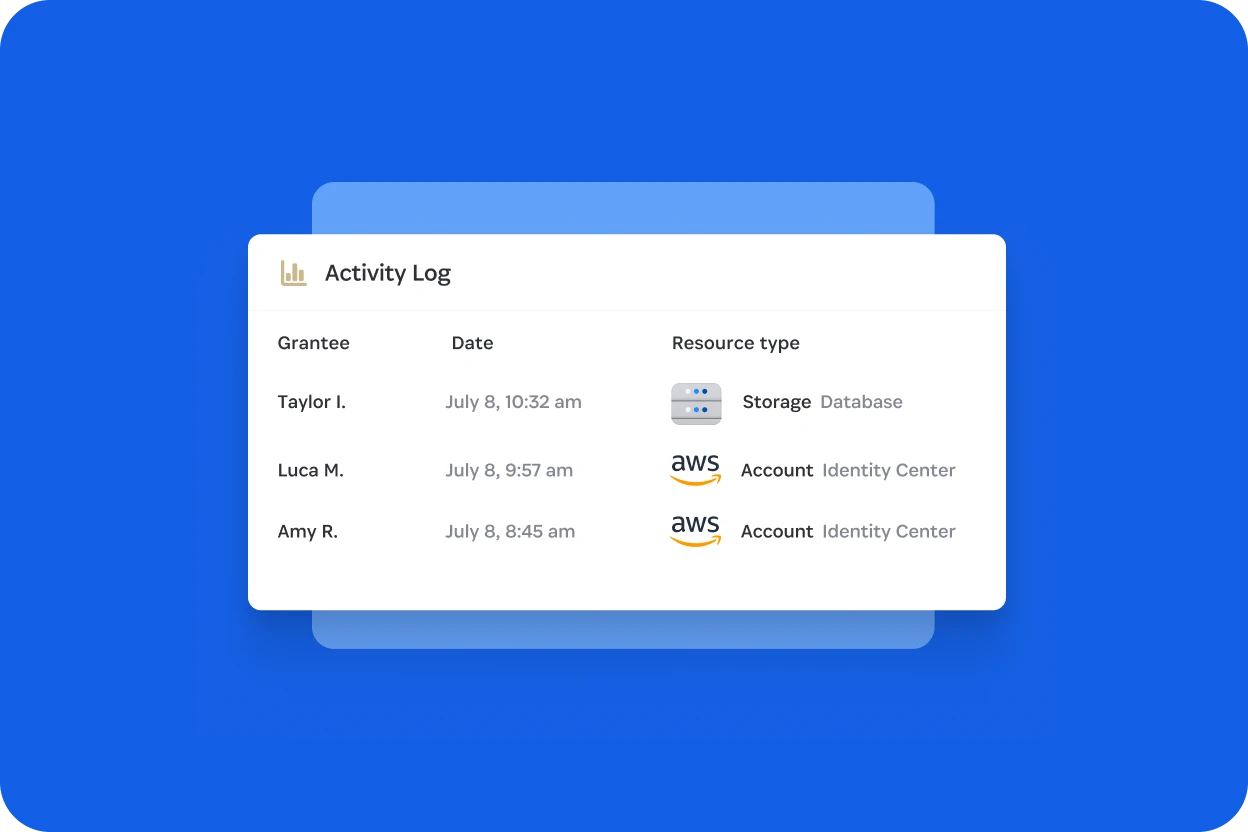
Quando un audit chiede chi ha avuto accesso, perché è stato approvato, cosa poteva fare e quando è terminato, le risposte sono frammentate o mancanti.
Come 1Password gestisce l'assenza di privilegi permanenti
Riduci i rischi legati agli accessi permanenti
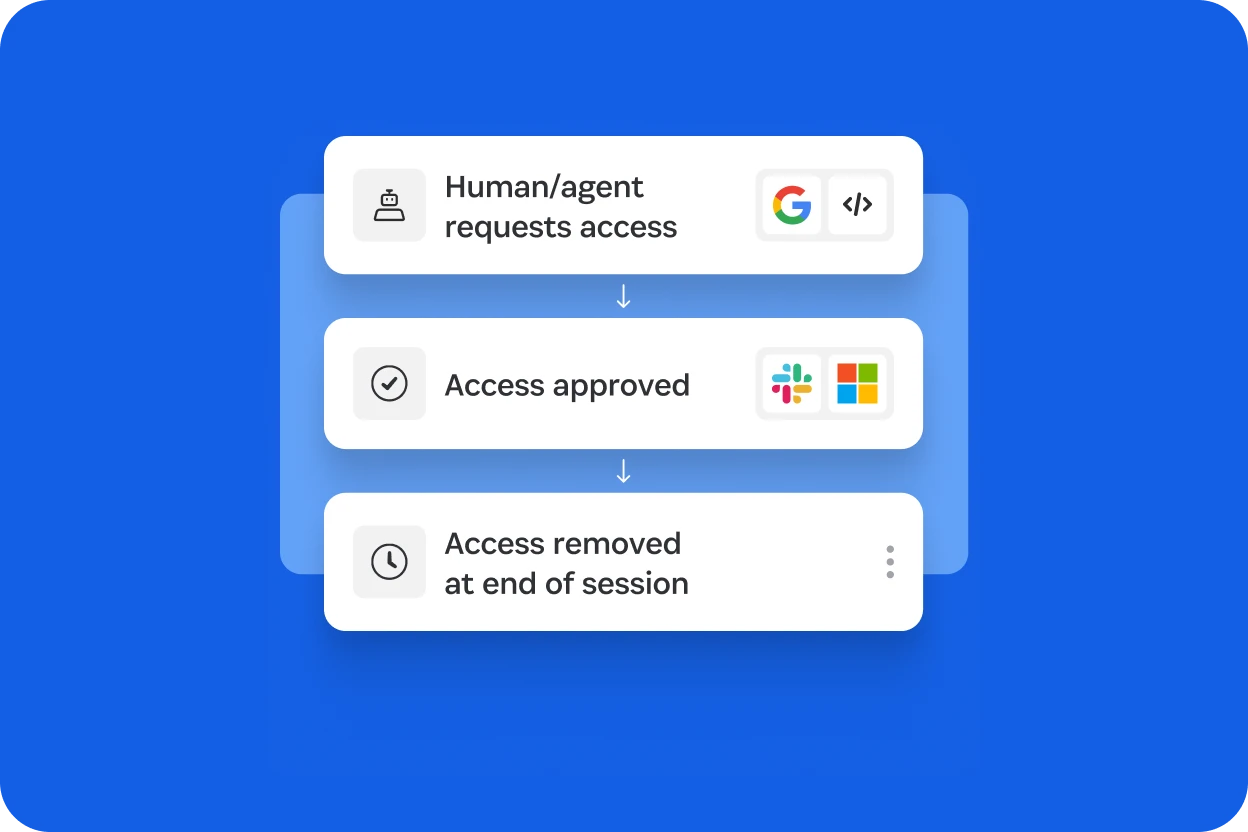
Mantieni i tecnici in attività
Rafforza audit e conformità
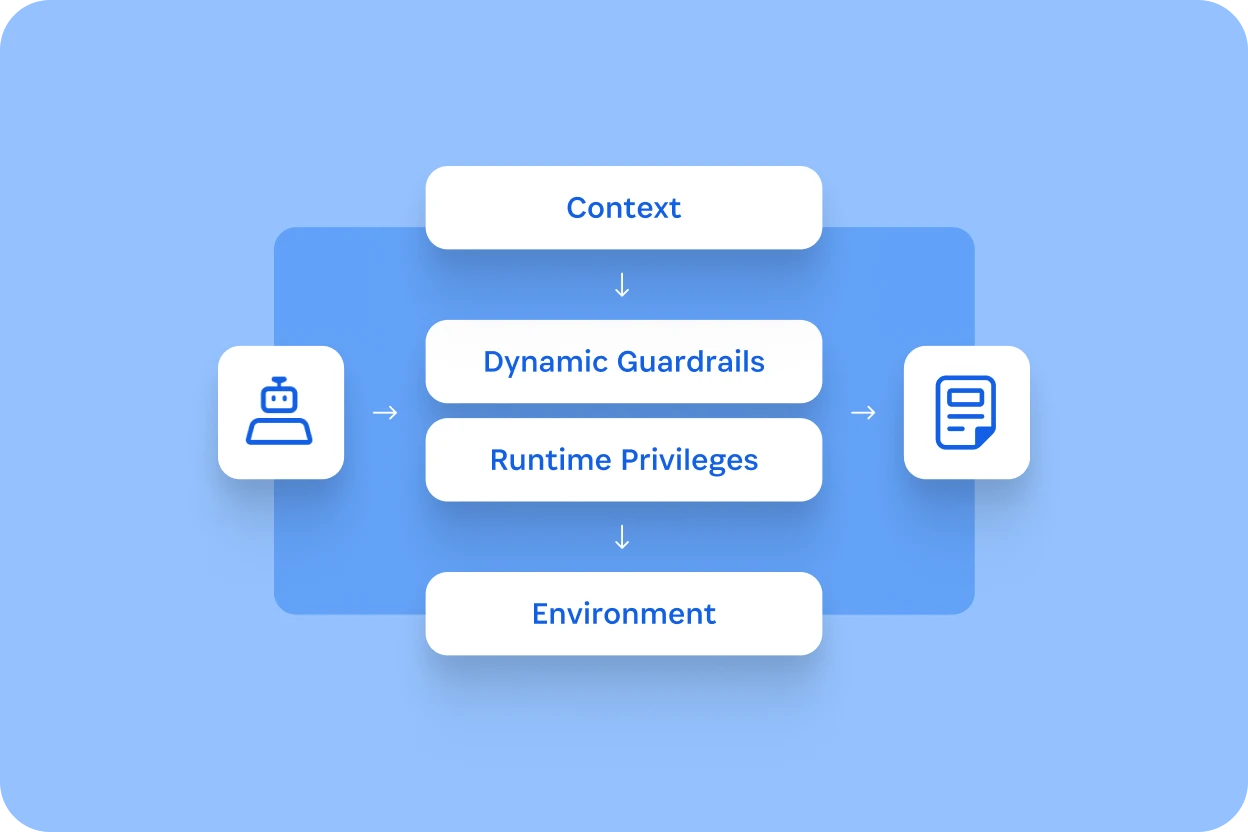
Governa l'accesso degli agenti IA
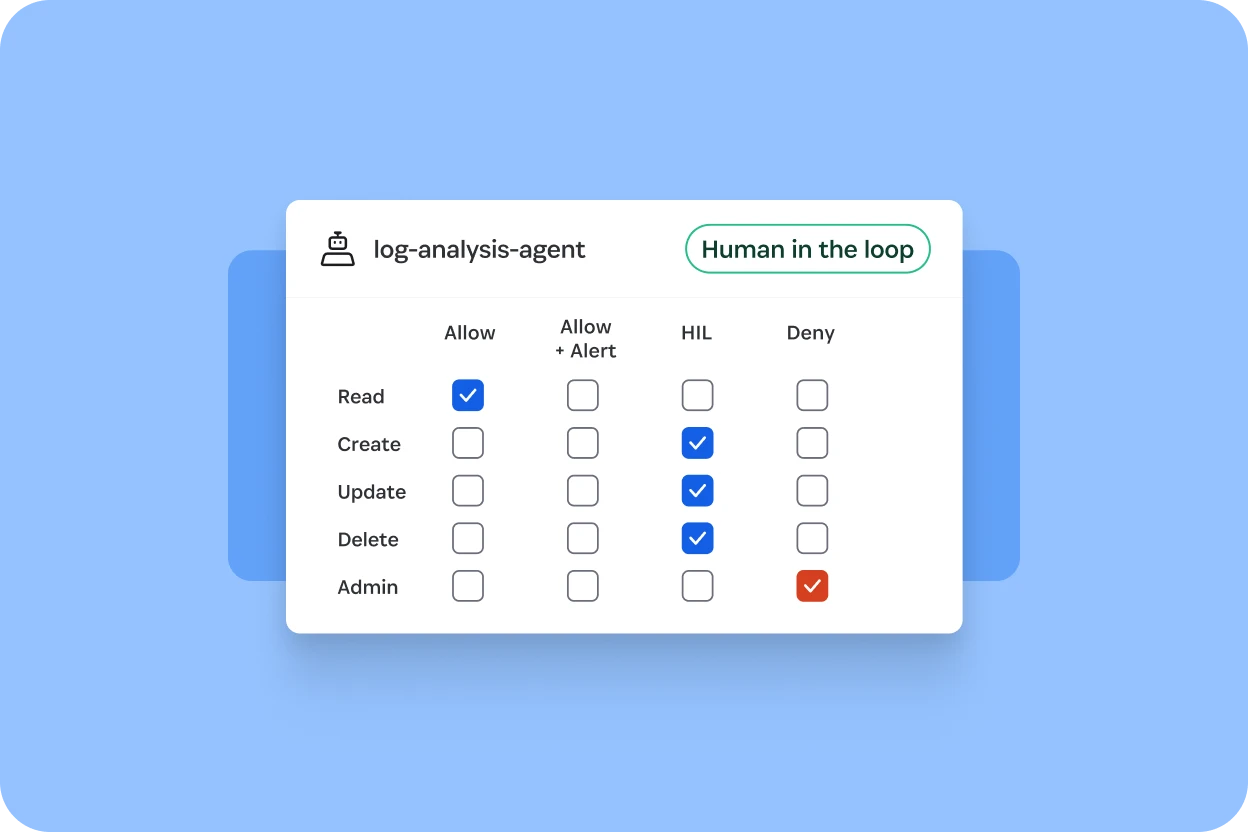
Applica il modello ZSP agli accessi critici
Visualizza ogni identità e autorizzazione, concedi l'accesso solo quando è necessario e limitato all'attività, e ridimensiona ciò che rimane, in modo da non lasciare nulla di permanente.
Vedi chi ha accesso a cosa in tutta la tua infrastruttura
Mappa ogni identità e permesso su AWS, Azure, GCP, Kubernetes e database, ed evidenzia gli accessi in eccesso e gli account inattivi.
Concedi permessi just-in-time e just-enough per impostazione predefinita
Crea l'accesso nel linguaggio di policy nativo di ciascun sistema quando necessario, per poi rimuoverlo automaticamente al termine della sessione.
Adatta l'accesso al variare del tuo ambiente e delle tue esigenze
Individua l'accesso privilegiato permanente e le autorizzazioni troppo ampie con indicazioni di bonifica su cui il tuo team può agire.
“Ci serviva una soluzione per eliminare gli accessi permanenti eccessivi senza rallentare il lavoro dei tecnici.”
Aaron Bacchi
Ingegnere DevSecOps senior, presso Labelbox
Tutto ciò che ti serve per applicare l'assenza di privilegi permanenti a umani e agenti
Presentiamo 1Password Privileged Access
Scopri in che modo 1Password Privileged Access elimina i privilegi permanenti per le identità umane e degli agenti in ambienti cloud e ibridi, database e Kubernetes.
Leggi il blog
Ripensare l'identità per gli agenti IA
Scopri come gli agenti AI stanno ridefinendo la sicurezza dell'identità e perché le organizzazioni devono sostituire i privilegi permanenti con un accesso just-in-time e un'attribuzione chiara.
Leggi il report di 451 Research
Scopri di più sull'accesso permanente
Guarda questo webinar per scoprire in che modo l'accesso permanente aumenta il rischio associato agli agenti AI e come l'assenza di privilegi permanenti e l'accesso just-in-time aiutino a ripristinare il controllo.
Iscriviti al webinarDomande frequenti
Cosa vuol dire Zero Standing Privileges?
Un modello zero standing privilege sostituisce l'accesso persistente con l'accesso privilegiato just-in-time (JIT) concesso come just-enough-access (JEA), solo per un'attività e un periodo specifici. L'accesso è regolato da policy e rimosso automaticamente al termine del lavoro.
In che modo ZSP è diverso dall'accesso just-in-time?
Come si arriva allo Zero Standing Privileges?
ZSP rallenta il lavoro dei tecnici?
Zero Standing Privilege sostituisce l'IAM o la gestione degli accessi con privilegi esistenti?
In che modo l'assenza di privilegi permanenti agevola la conformità e le attività di audit?
Che cos'è 1Password Privileged Access?
Quali ambienti supporta 1Password Privileged Access?
Da dove dovrebbero iniziare le organizzazioni con Zero Standing Privilege?
L'assenza di privilegi permanenti può essere applicata agli agenti AI?
Elimina gli accessi permanenti
Vedi l'accesso just-in-time e just-enough concesso per ogni attività e revocato al termine del lavoro.