Conformità e assicurazione informatica
Semplifica il rispetto dei requisiti di conformità alla cybersicurezza e di assicurazione informatica. 1Password ti aiuta riducendo i rischi legati alle credenziali e imponendo la conformità dei dispositivi.
L'impatto della non conformità
Il mancato rispetto degli standard di conformità espone le aziende a violazioni dei dati, sanzioni normative o all'impossibilità di operare in alcuni settori o servire alcuni clienti.
Rischi di ransomware
In oltre il 92% dei casi in cui gli attacchi sono passati alla fase della richiesta di riscatto, l'aggressore ha sfruttato dispositivi non gestiti nella rete.
Fonte: Microsoft Digital Defense Report, Microsoft Threat Intelligence, ottobre 2024.
Costi di non conformità
Ci sono state multe complessive per oltre 5,3 miliardi di dollari per mancata conformità al GDPR fino a ottobre 2024.
Fonte: GDPR Enforcement Tracker, ottobre 2024.
Violazioni dei dati
Il 68% delle violazioni ha interessati un elemento umano, come la compromissione delle credenziali degli utenti o il phishing.
Fonte: Verizon Data Breach Report, maggio 2024
Semplifica la gestione della conformità
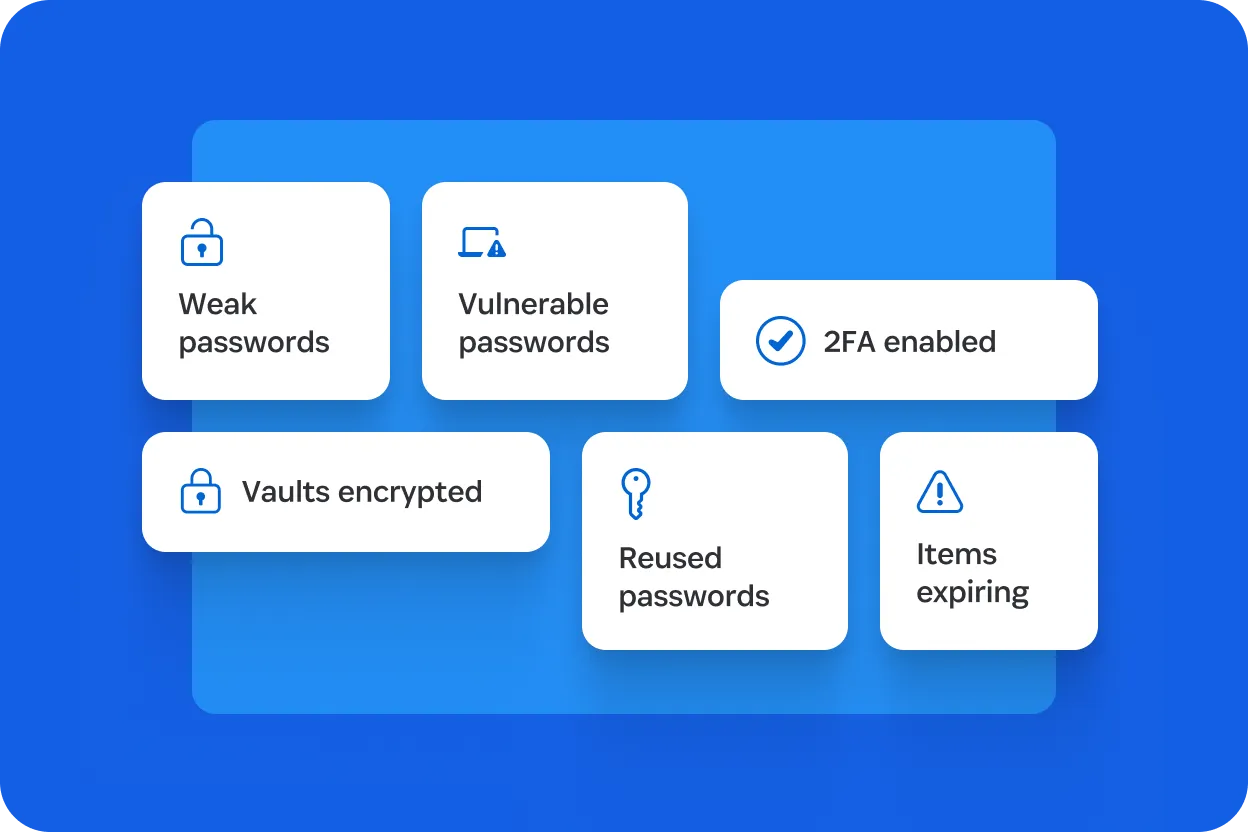
Gestione del rischio delle credenziali
Applicazione della conformità dei dispositivi
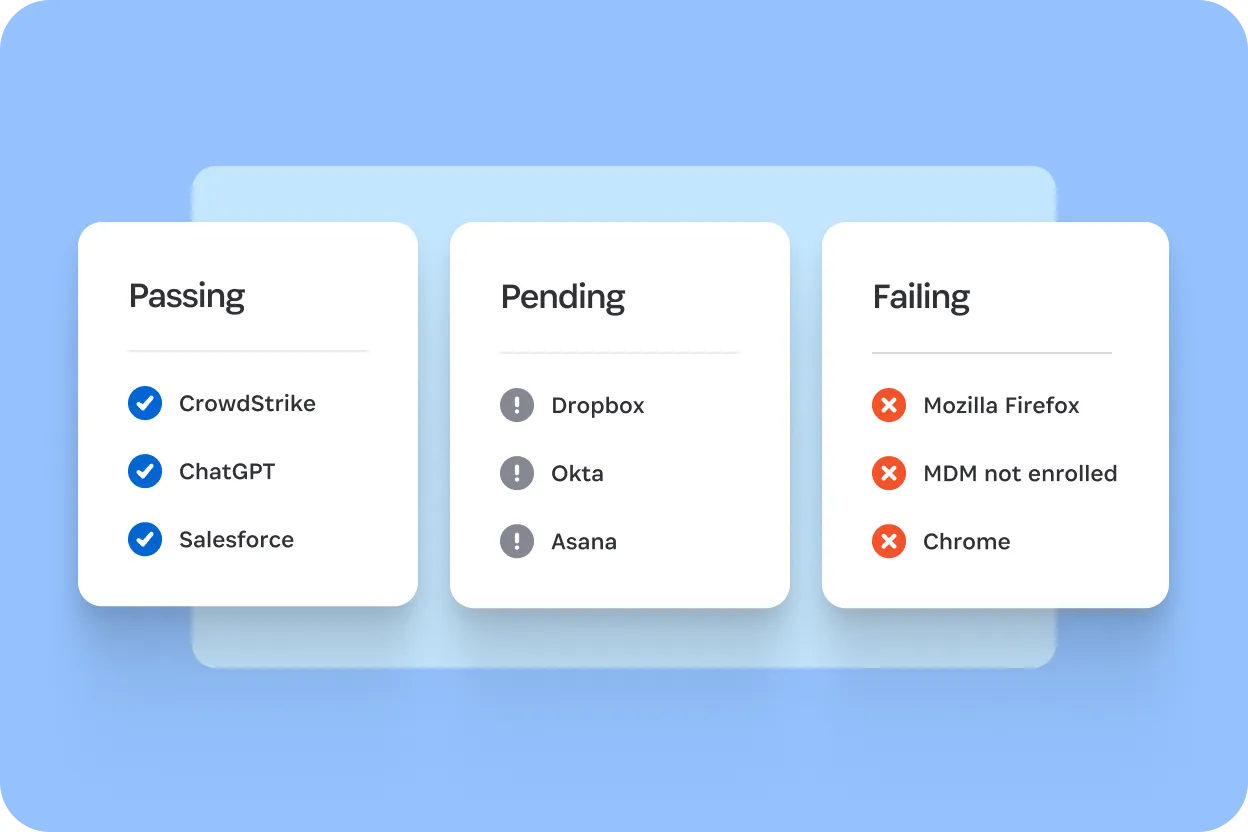
Sicurezza e visibilità del SaaS
Colmare il divario di fiducia degli accessi
Gli strumenti di cybersecurity tradizionali non sono sufficienti a soddisfare le esigenze della forza lavoro moderna.
Controlli di accesso granulari
Aggiungi gruppi personalizzati in base ai ruoli o alle funzioni del reparto e applica le autorizzazioni in base a quelle funzioni lavorative.
Autenticazione a più fattori (MFA)
Aggiungi password forti e uniche, passkey o MFA nei casi in cui l'SSO non comprende gli accessi.
Criteri di accesso contestuali
Consenti o blocca gli accessi in base alla conformità del dispositivo al momento del login.
"Essere in grado di tracciare e rintracciare (entro certi limiti) chi accede a quali elementi, dove e come è molto importante, soprattutto nella rendicontazione e nella revisione a posteriori."
Lee Jon Scramstad
Systems Architect, Synex
Risorse per iniziare
Più di una semplice conformità
Le normative sono necessarie, ma la sicurezza va oltre il semplice rispetto dei requisiti di conformità.
Scopri di più
Semplifica la conformità normativa
Semplifica i rischi di conformità alla cybersecurity con controlli di accesso, visibilità e audit.
Guarda il webinarDomande frequenti
Che cos'è la conformità alla cybersecurity e perché è importante?
La conformità alla cybersecurity si riferisce al rispetto dei requisiti normativi e dei framework di cybersecurity progettati per proteggere i dati sensibili e prevenire le violazioni. ISO 27001, SOC 2, NIST, HIPAA, GDPR e DORA sono regolamenti e framework di cybersecurity che possono aiutare le organizzazioni a implementare controlli per proteggere i dati, applicare controlli di accesso e prevenire le violazioni dei dati.
In che modo 1Password aiuta con ISO 27001, SOC 2 e altri standard di conformità?
Perché gli assicuratori IT si preoccupano di credenziali sicure, device trust, e accesso alle app?
In che modo 1Password può aiutare a ridurre i premi delle assicurazioni IT?
Qual è il modo migliore per proteggersi da ransomware e attacchi basati sulle credenziali?
Semplifica i requisiti di conformità
Riduci i rischi e applica i criteri in tutta l'azienda in base alla conformità.