Keine dauerhaften Berechtigungen
Keine dauerhaften Berechtigungen ersetzen dauerhaften Zugriff durch den Zugriff nur bei Bedarf (JIT) und nur angemessen (JEA) für die jeweilige Aufgabe, der geregelt durch Richtlinien und automatisch widerrufen wird, wenn die Arbeit beendet ist.


Dauerhafter Zugriff erhöht das Risiko, verlangsamt die Reaktion und beeinträchtigt die Sichtbarkeit
Dauerhafte Berechtigungen weiten sich über Identitäten hinweg aus
Temporärer Zugriff bleibt nach Arbeitsende oft bestehen, während menschliche Nutzer, Workloads und KI-Agenten mehr Privilegien behalten, als sie benötigen.
Der Zugriff kann mit der Arbeit nicht mithalten
Manuelle Genehmigungen und Bereinigungen bremsen Techniker bei Zwischenfällen, Bereitstellungen und der täglichen Arbeit aus, die nicht warten kann.
Keine Transparenz darüber, wer worauf zugreift
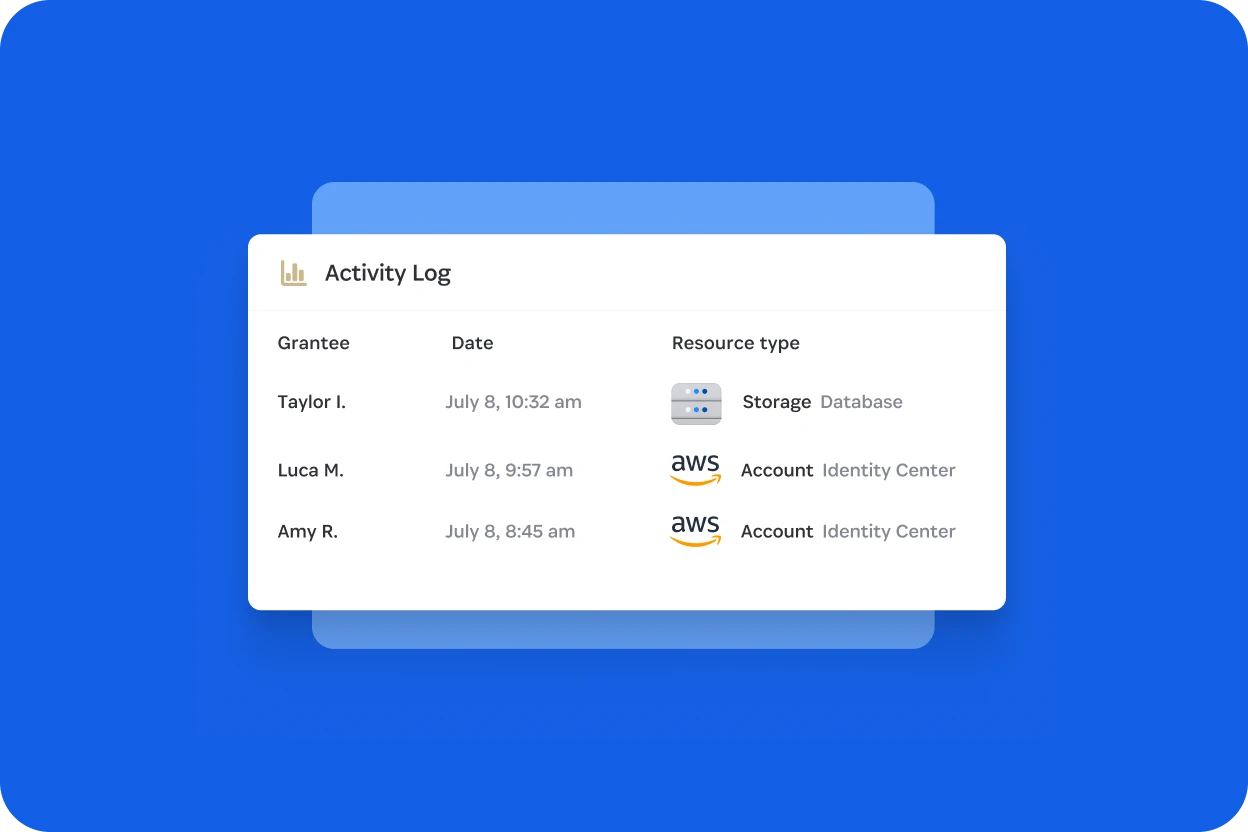
Wenn bei einem Audit gefragt wird, wer Zugriff hatte, warum er genehmigt wurde, was sie tun konnten und wann er endete, sind die Antworten verstreut oder fehlen.
So regelt 1Password dauerhafte Berechtigungen
Das Risiko des dauerhaften Zugriffs reduzieren
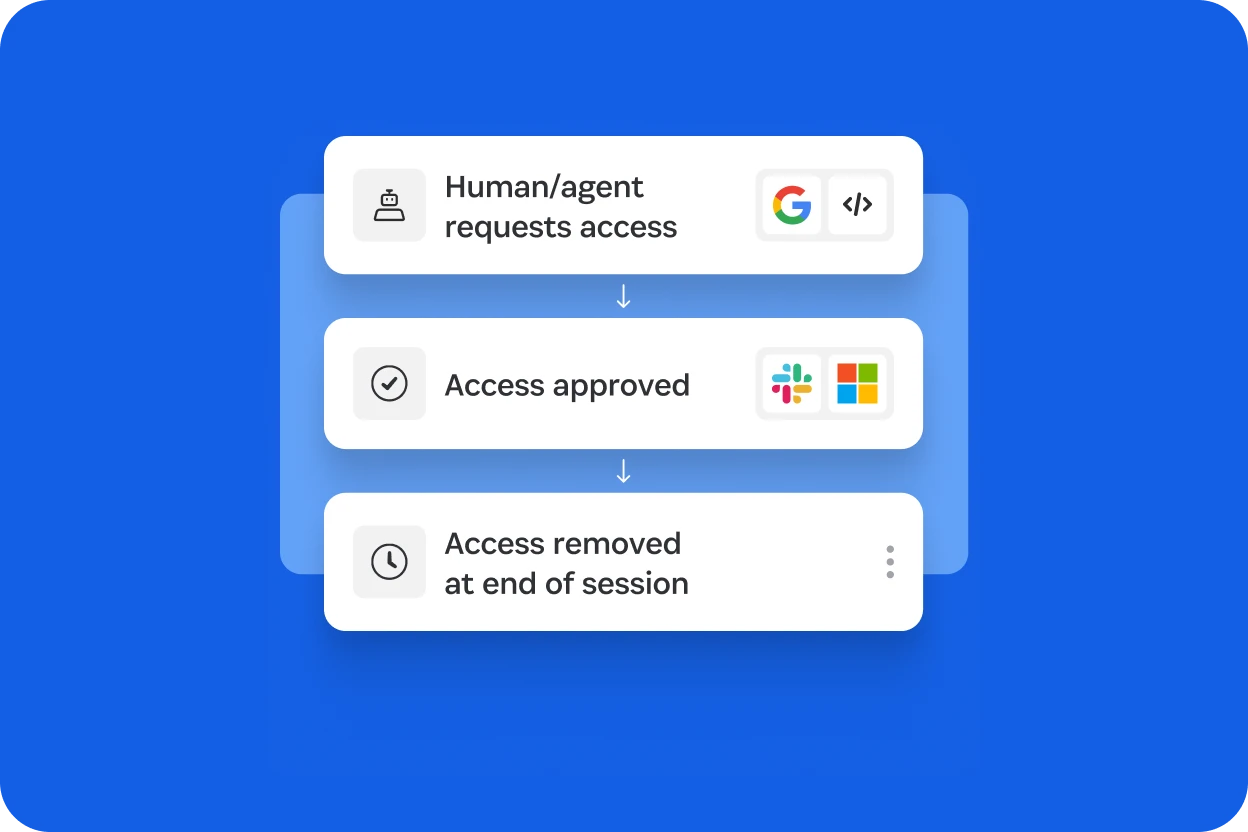
Die Technik in Bewegung halten
Audit und Compliance stärken
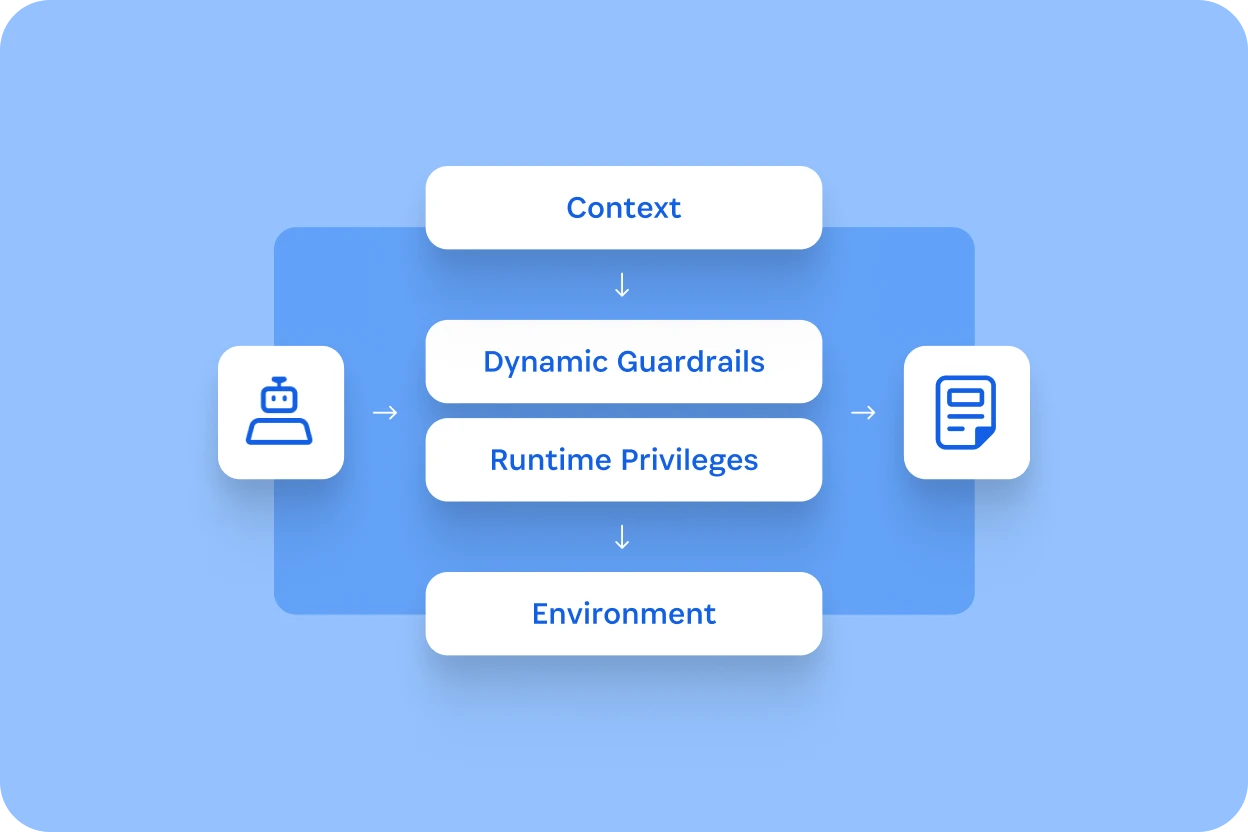
Zugriff von KI-Agenten steuern
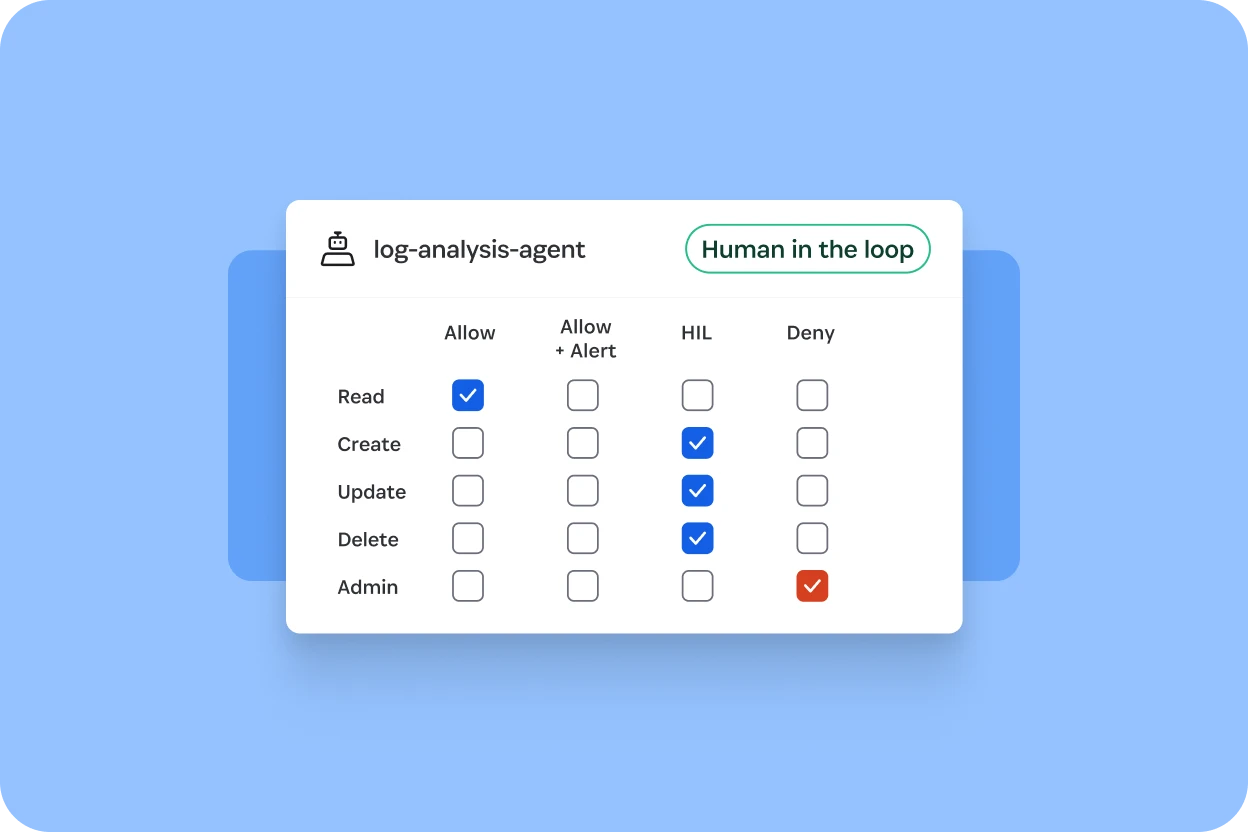
Keine dauerhaften Berechtigungen für kritischen Zugriff
Sieh jede Identität und Berechtigung, erteile Zugriff nur bei Bedarf und auf die jeweilige Aufgabe beschränkt und passe den Rest an, damit nichts Dauerhaftes zurückbleibt.
Sehen, wer in deiner gesamten Infrastruktur Zugriff auf was hat
Erfasse jede Identität und Berechtigung über AWS, Azure, GCP, Kubernetes und Datenbanken hinweg und decke übermäßige Zugriffe und inaktive Konten auf.
Berechtigungen nur bei Bedarf und nur angemessen als Standard erteilen
Erstelle Zugriff in der nativen Richtliniensprache des jeweiligen Systems, wenn er benötigt wird und entferne ihn anschließend automatisch, wenn die Sitzung endet.
Den Zugriff anpassen, wenn sich deine Umgebung und deine Anforderungen ändern
Zeige dauerhaften Zugriff und zu weit gefasste Berechtigungen auf – mit Anleitungen zur Fehlerbehebung, auf die dein Team direkt reagieren kann.
„Wir benötigten eine Lösung, um übermäßigen dauerhaften Zugriff zu beseitigen, ohne die Arbeit der Techniker zu verlangsamen.“
Aaron Bacchi
Sr. DevSecOps-Ingenieur, bei Labelbox
Alles, was du brauchst, um keine dauerhaften Berechtigungen für Menschen und Agenten anzuwenden
Wir stellen vor: 1Password Privileged Access
Erfahre, wie 1Password Privileged Access dauerhafte Berechtigungen sowohl für menschliche als auch für Agenten-Identitäten in Cloud- und hybriden Umgebungen, Datenbanken und Kubernetes beseitigt.
Blog lesen
Identität für KI-Agenten neu denken
Entdecke, wie KI-Agenten die Identitätssicherheit neu gestalten und warum Unternehmen dauerhafte Berechtigungen durch Zugriff nur bei Bedarf und eindeutige Zuschreibung ersetzen müssen.
451 Research-Bericht lesen
Erfahre mehr über dauerhaften Zugriff
Sieh dir dieses Webinar an, um zu erfahren, wie dauerhafter Zugriff das Risiko durch KI-Agenten erhöht und wie keine dauerhaften Berechtigungen und nur angemessener Zugriff dazu beitragen, die Kontrolle wiederherzustellen.
Melde dich für das Webinar anHäufig gestellte Fragen
Was sind keine dauerhafte Berechtigungen?
Keine dauerhafte Berechtigung ersetzt den dauerhaften Zugriff durch den Zugriff nur bei Bedarf (JIT), der als nur angemessener (JEA) erteilt wird und nur für eine bestimmte Aufgabe und einen bestimmten Zeitraum. Der Zugriff wird durch eine Richtlinie geregelt und automatisch entfernt, wenn die Arbeit beendet ist.
Worin unterscheidet sich ZSP vom Zugriff nur bei Bedarf?
Wie erreichst du keine dauerhaften Berechtigungen?
Bremst ZSP die Techniker aus?
Ersetzt Zero Standing Privilege bestehendes IAM oder Privileged Access Management?
Wie unterstützen keine dauerhaften Berechtigungen Audit und Compliance?
Was ist 1Password Privileged Access?
Welche Umgebungen unterstützt 1Password Privileged Access?
Wo sollten Organisationen mit Zero Standing Privilege anfangen?
Können keine dauerhaften Berechtigungen auf KI-Agenten angewendet werden?
Dauerhaften Zugriffe beseitigen
Sieh wie der Zugriff nur bei Bedarf und nur angemessen für jede Aufgabe erteilt und nach Beendigung der Arbeit widerrufen wird.