Privilegierter Cloud-Zugriff für Menschen und KI-Agenten
Keine dauerhaften Berechtigungen, durchgesetzt durch Zugriff nur bei Bedarf und angemessen
The companies putting AI agents to work are securing them with 1Password
Dauerhafte Berechtigungen sind dein größtes Sicherheitsrisiko
Mehr als 96 % der dauerhaften Zugriffsberechtigungen bleiben ungenutztof standing access sits unused
Berechtigungen überdauern die Arbeit, für die sie erstellt wurden.
Quelle: Gartner, Innovation Insight for Cloud Infrastructure Entitlement Management88 % der Datenverstöße nutzen bestehenden Zugang ausof breaches exploit existing access
Sie verwenden Rollen, die nie bereinigt wurden.
Quelle: Verizon DBIR 2025From standing access to zero standing privileges
01. Request access where work happens
Users request access from Slack, Teams, the CLI, or ServiceNow, for themselves or their agents. Every request is tied to an intended action instead of relying on invisible standing privilege.
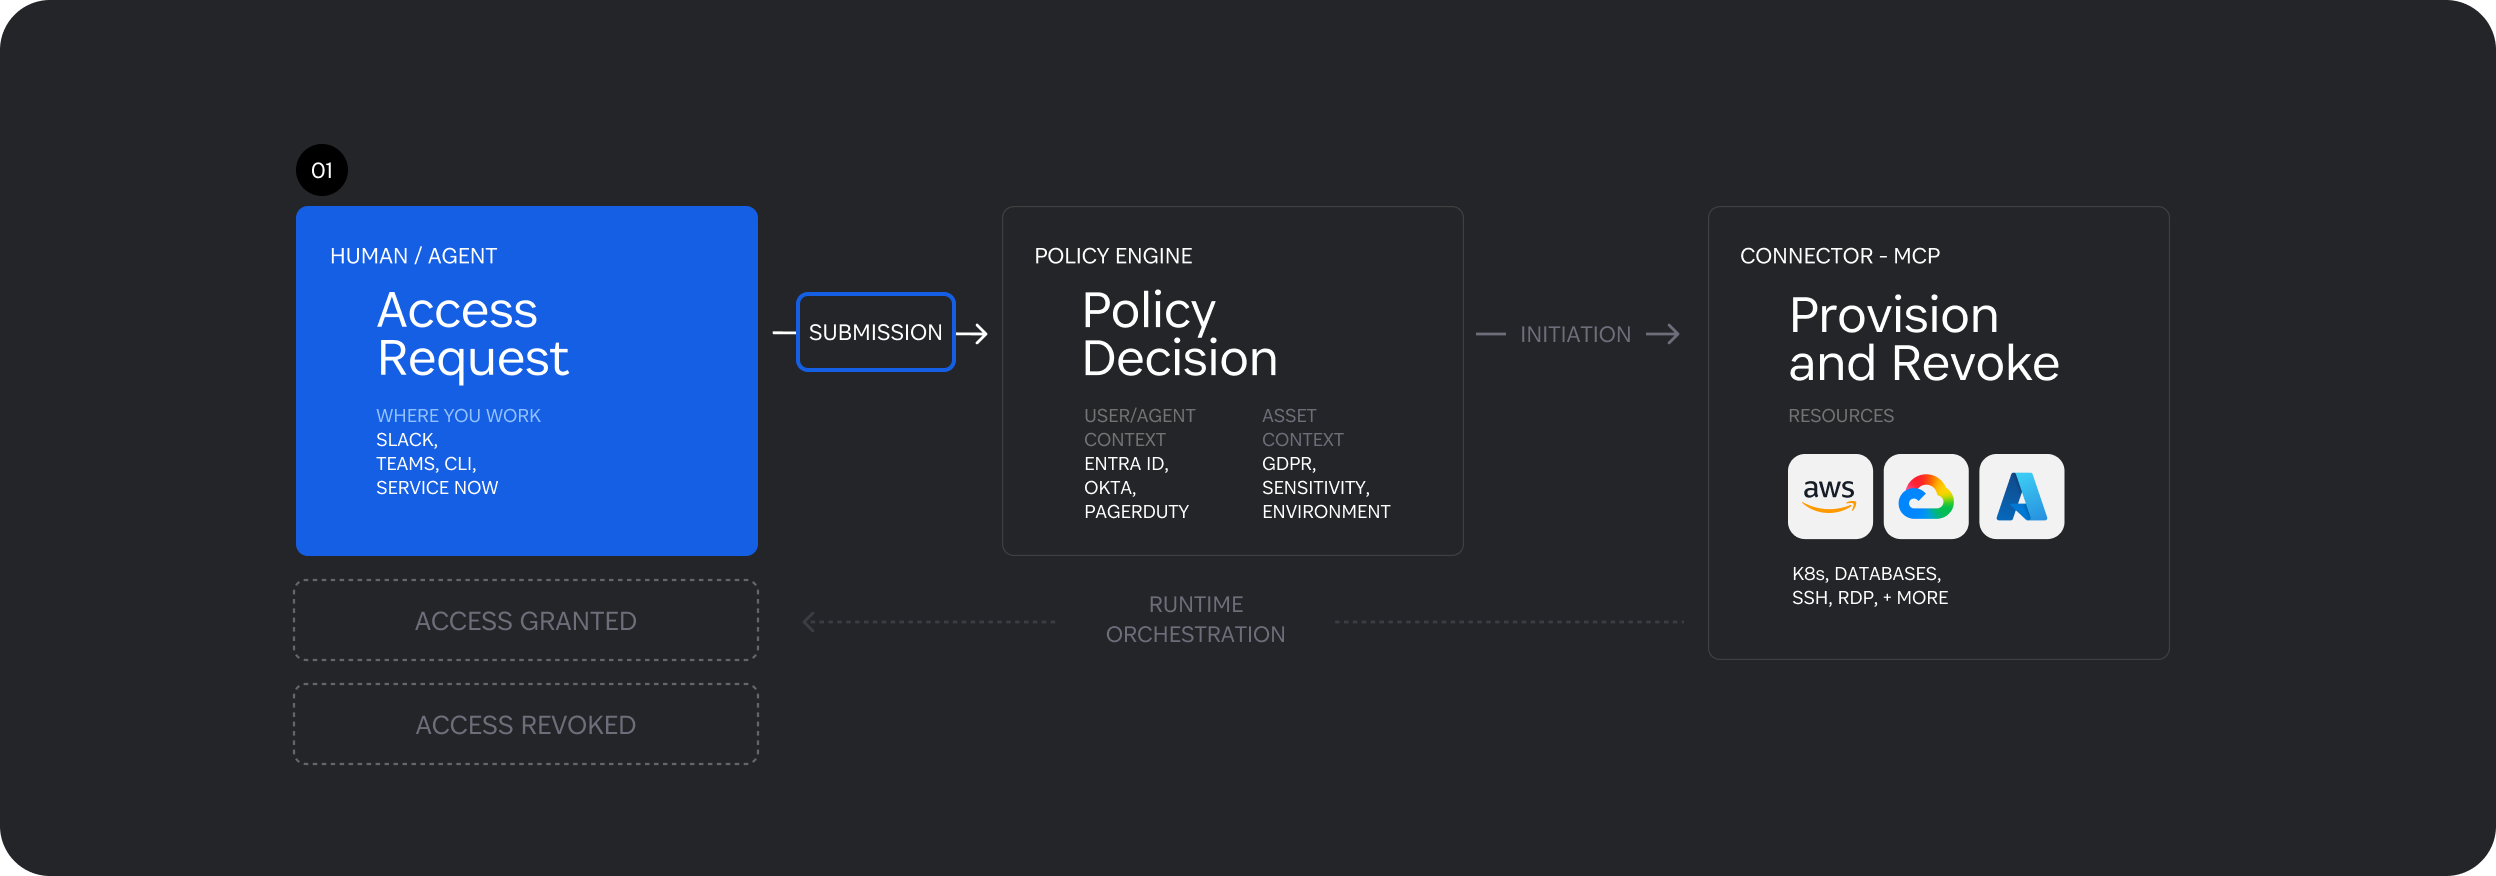
02. Evaluate every request in context
Policy decisions draw from Entra, Okta, PagerDuty, asset context, and sensitivity. Every request is evaluated at the moment it arrives, automatically or with a human in the loop depending on your approach.
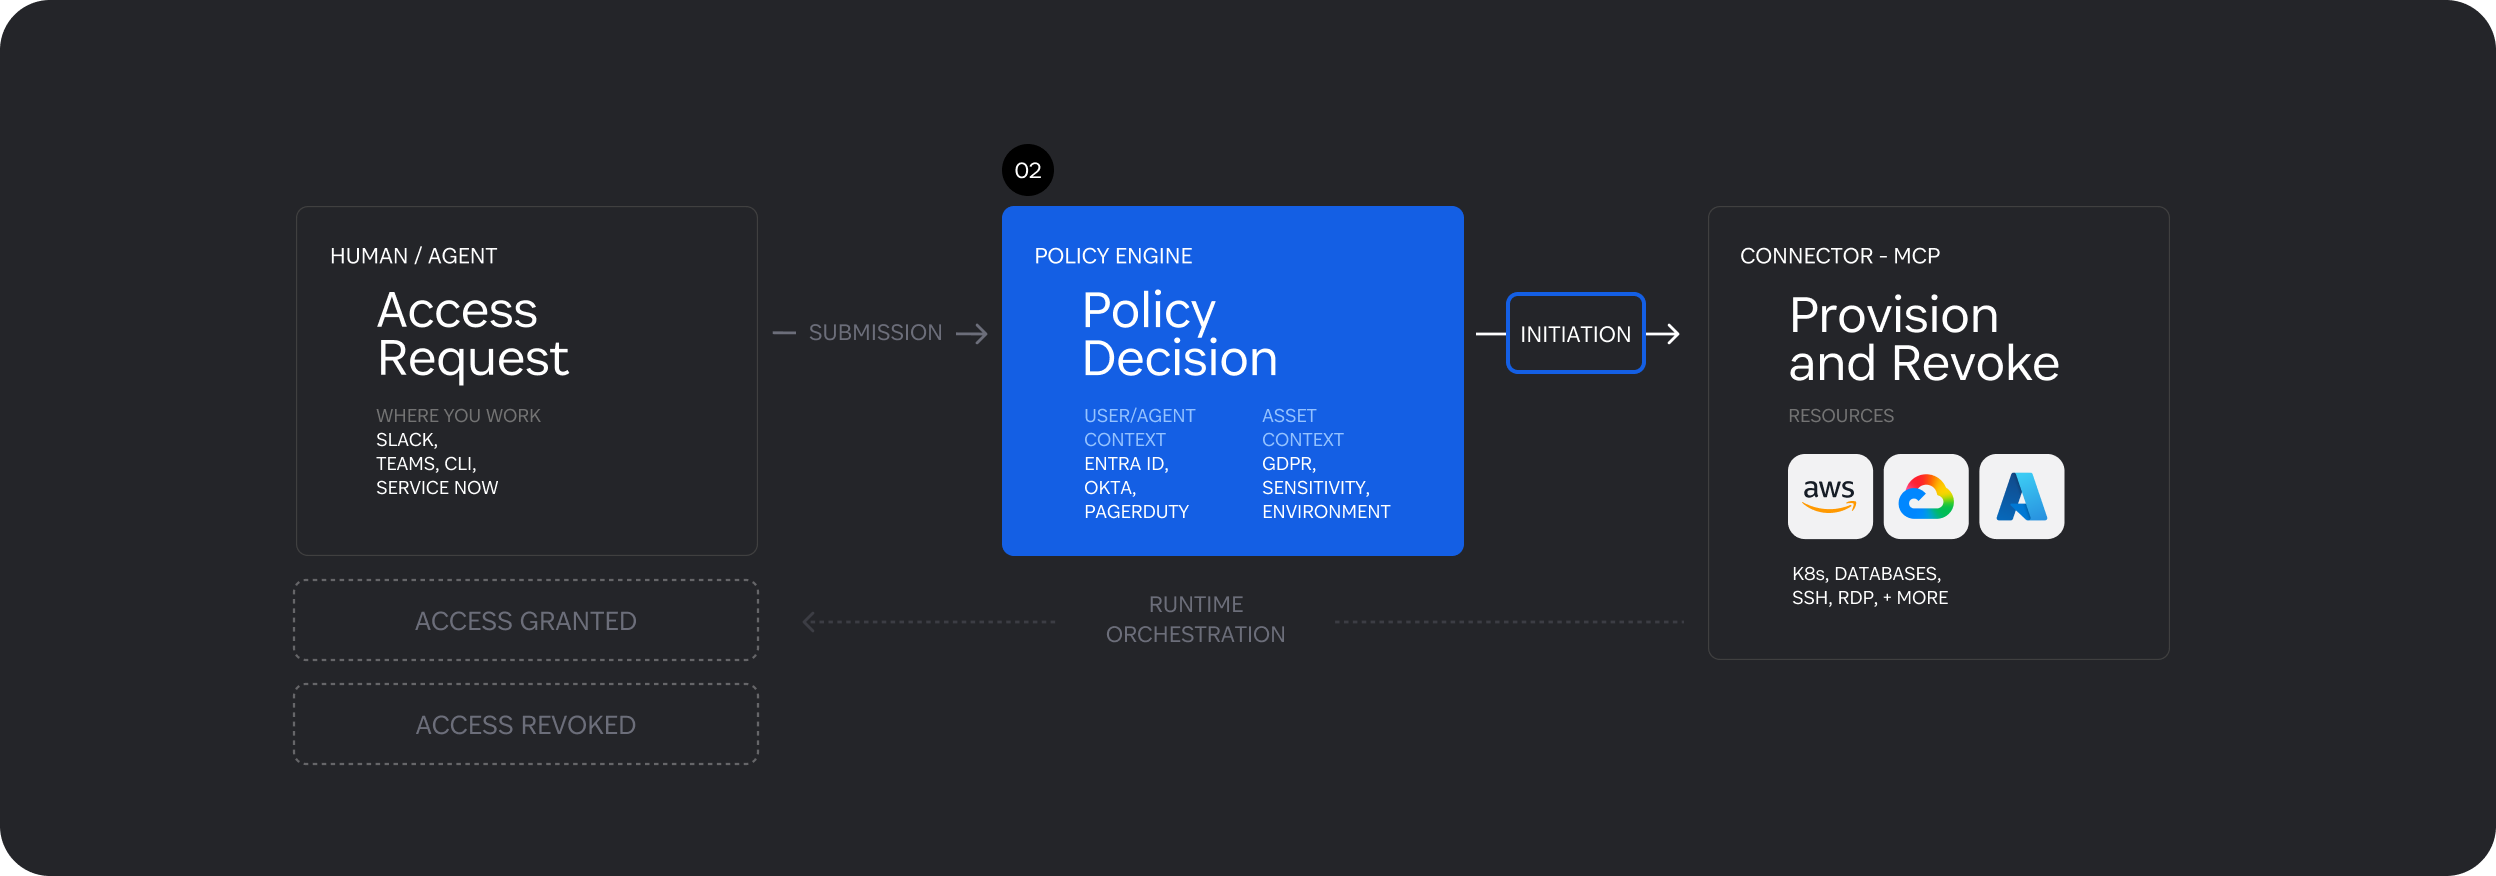
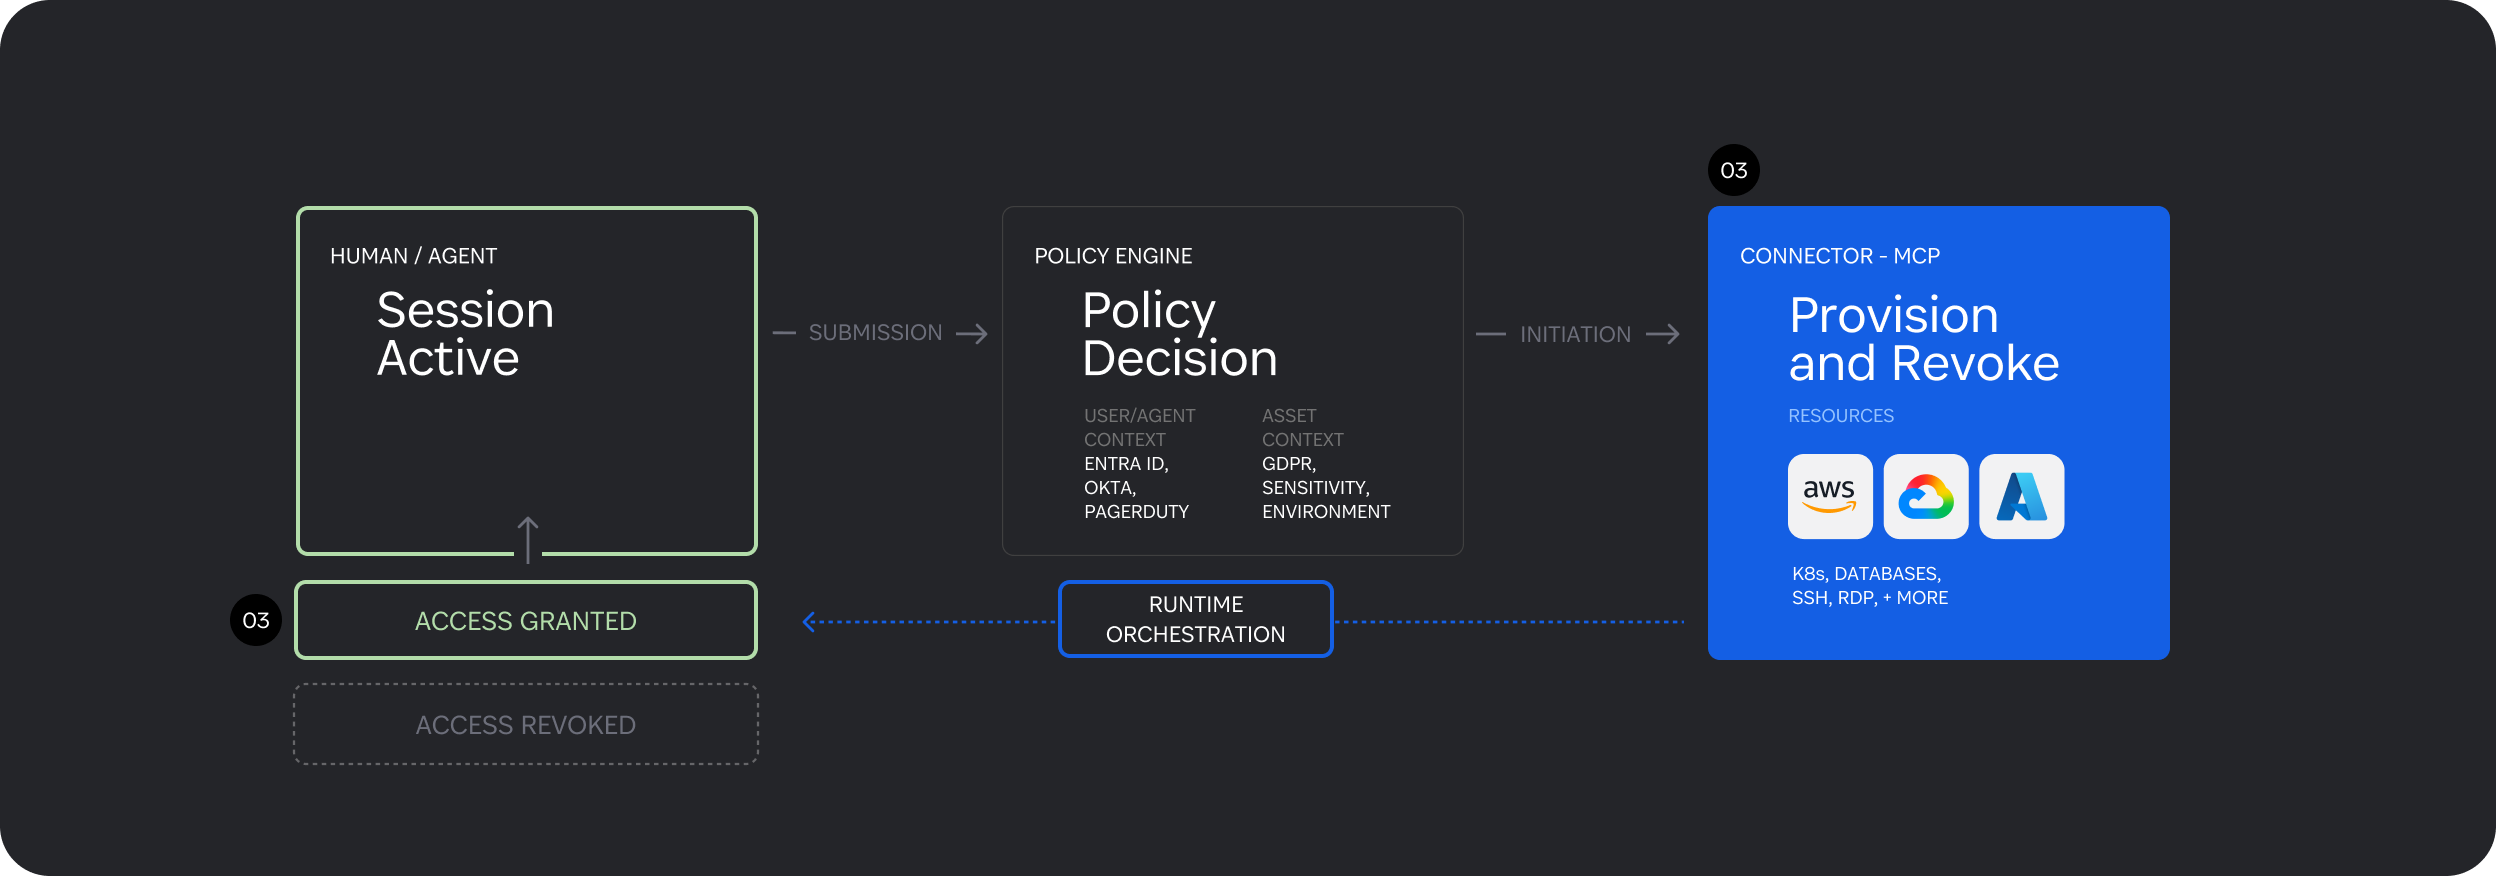
03. Provision minimum access, just in time
A lightweight connector in your environment provisions just-in-time, just-enough access to Cloud Infra, K8s, databases, SSH, RDP, and more. Agents connect via MCP. Everything is scoped to need and policy.
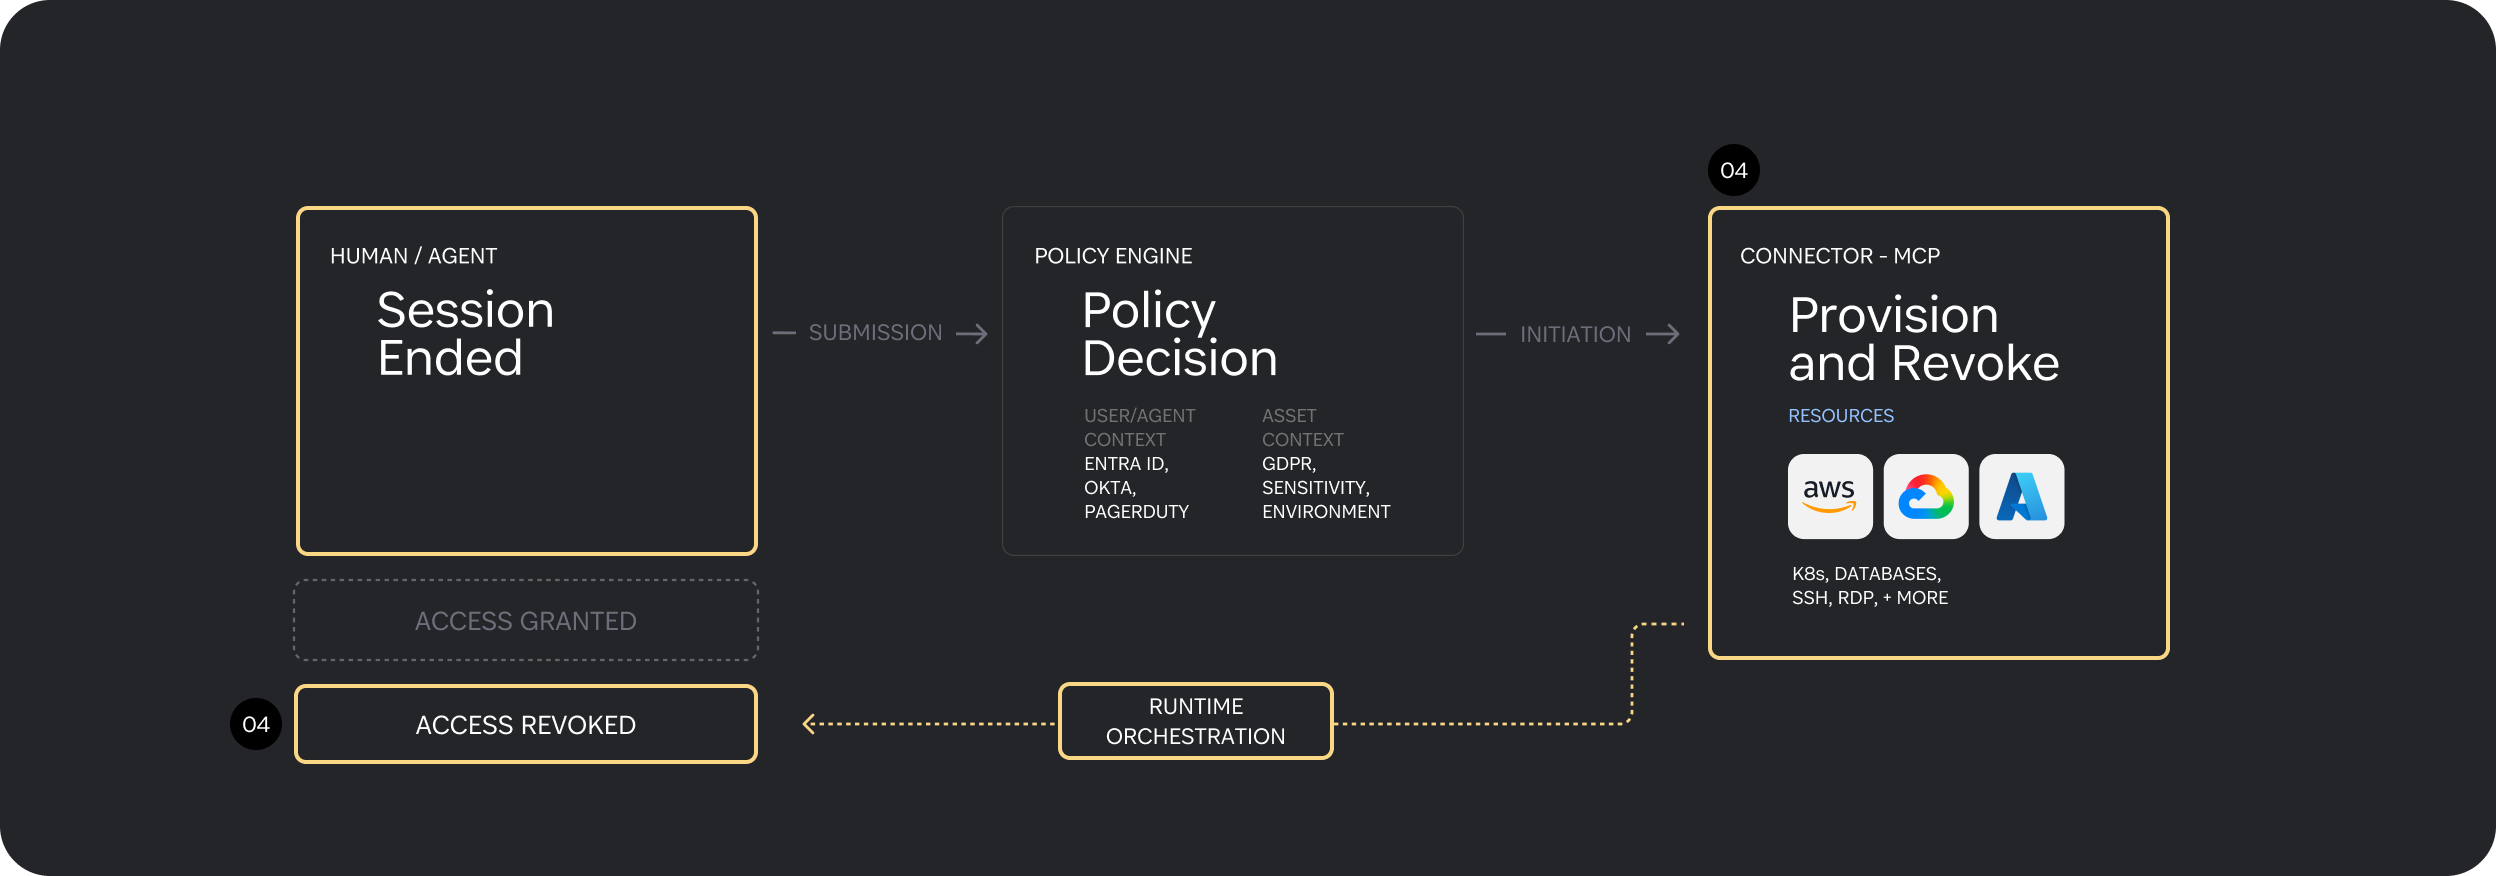
04. Every decision leaves a trail
When a session ends or risk changes, access is revoked. Every request, decision, and revocation is captured with context and surfaced through the audit log and SIEM integration, so teams can see what happened and why.
KI-Agent Kontrolle
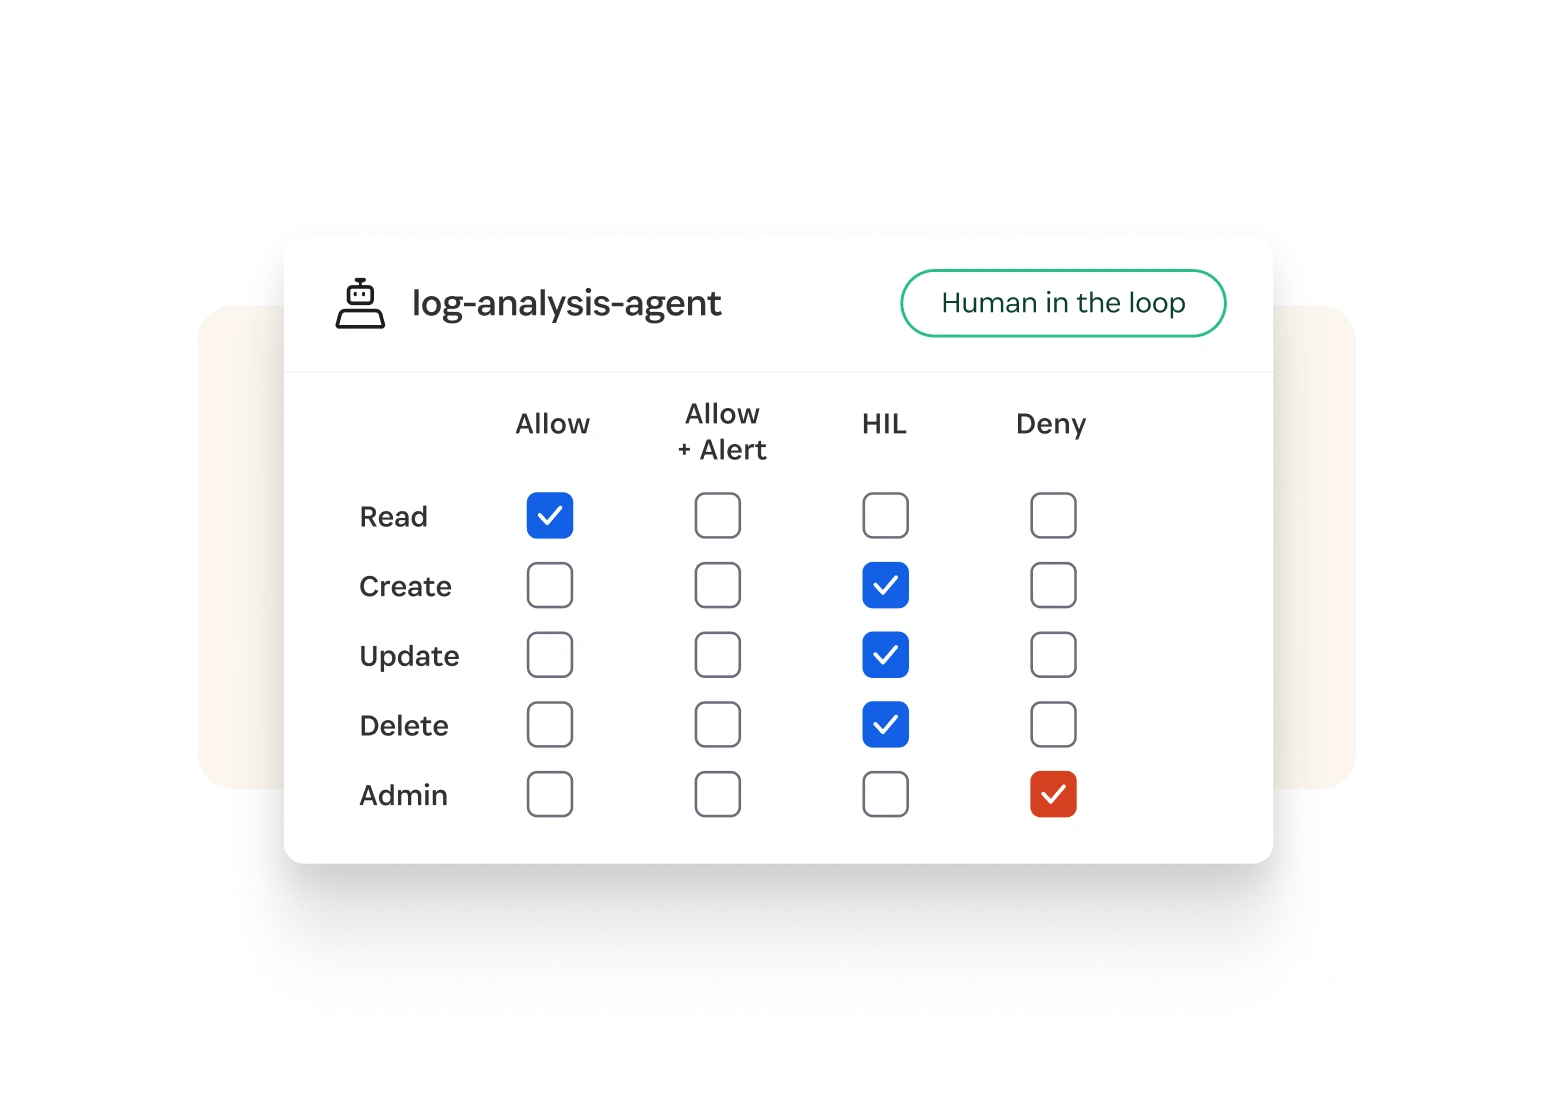
- Aufgabenbezogene Identitäten ohne dauerhaften Zugriff
- Echtzeit-Monitoring über Absicht-basierte Zugangskontrolle (IBAC)
- Weniger potenzieller Schaden in jedem Agentic Workflow
Zugriff nur bei Bedarf
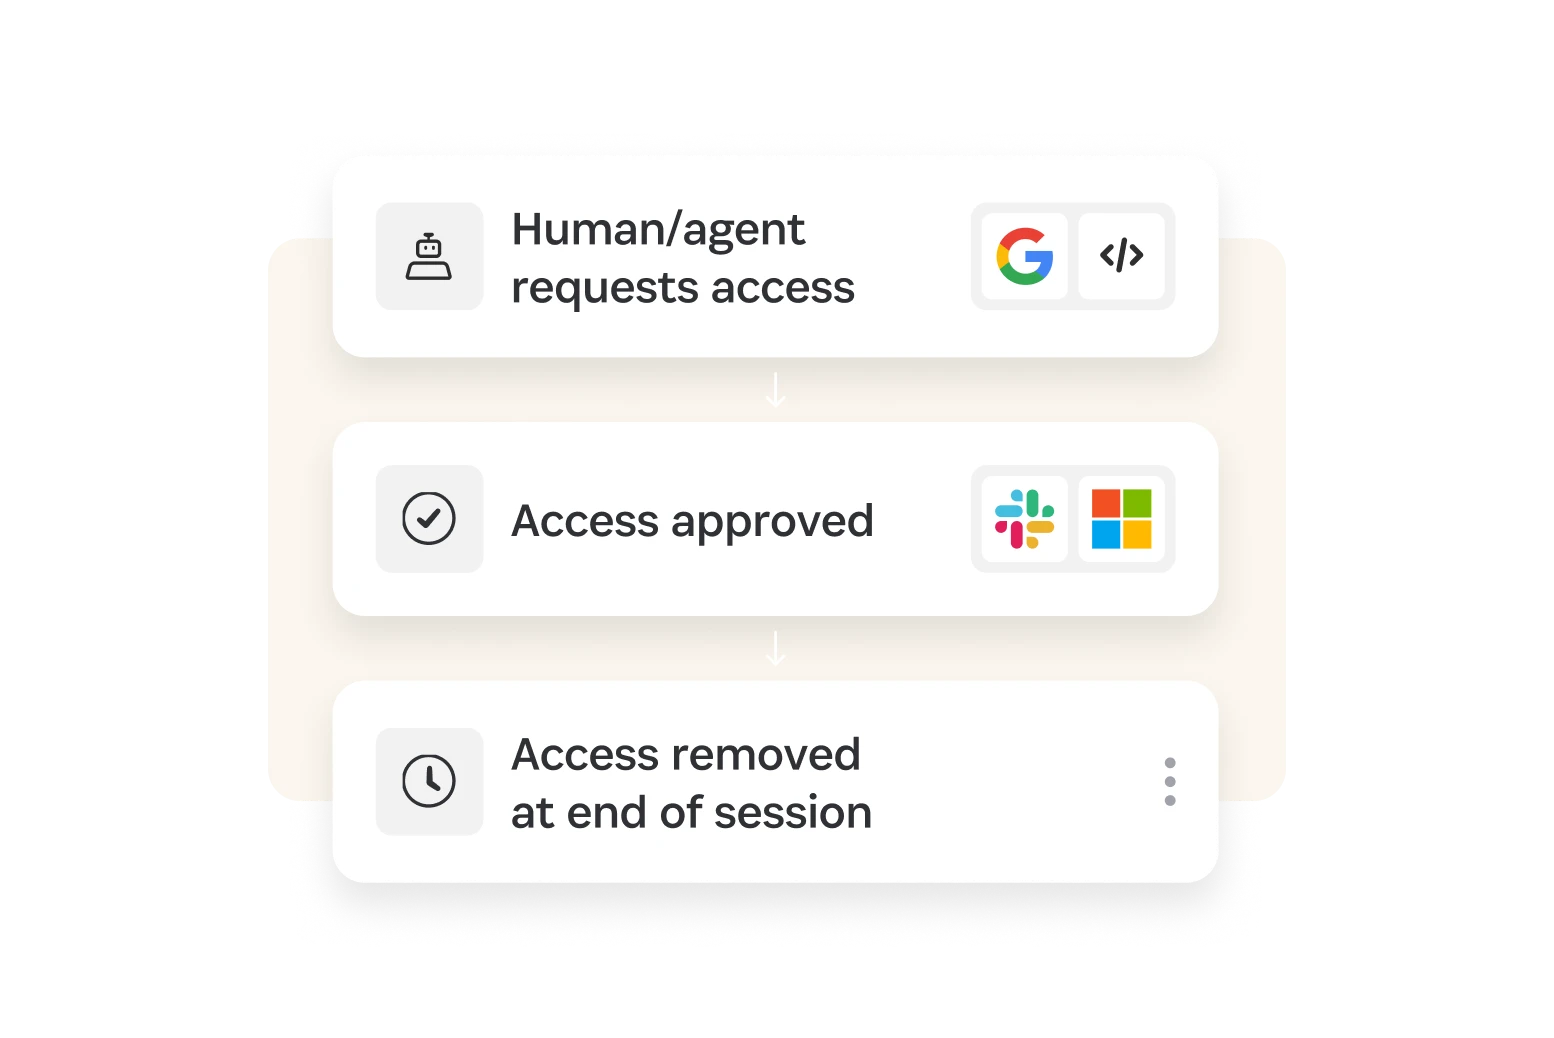
- Präzise eingeschränkte Berechtigungen in allen Umgebungen
- Zugriff anfordern: von Slack-Teams, der CLI oder MCP, integriert mit ITSM-Tools
- Richtlinienbasierte automatische Genehmigung für Anfragen mit geringem Risiko
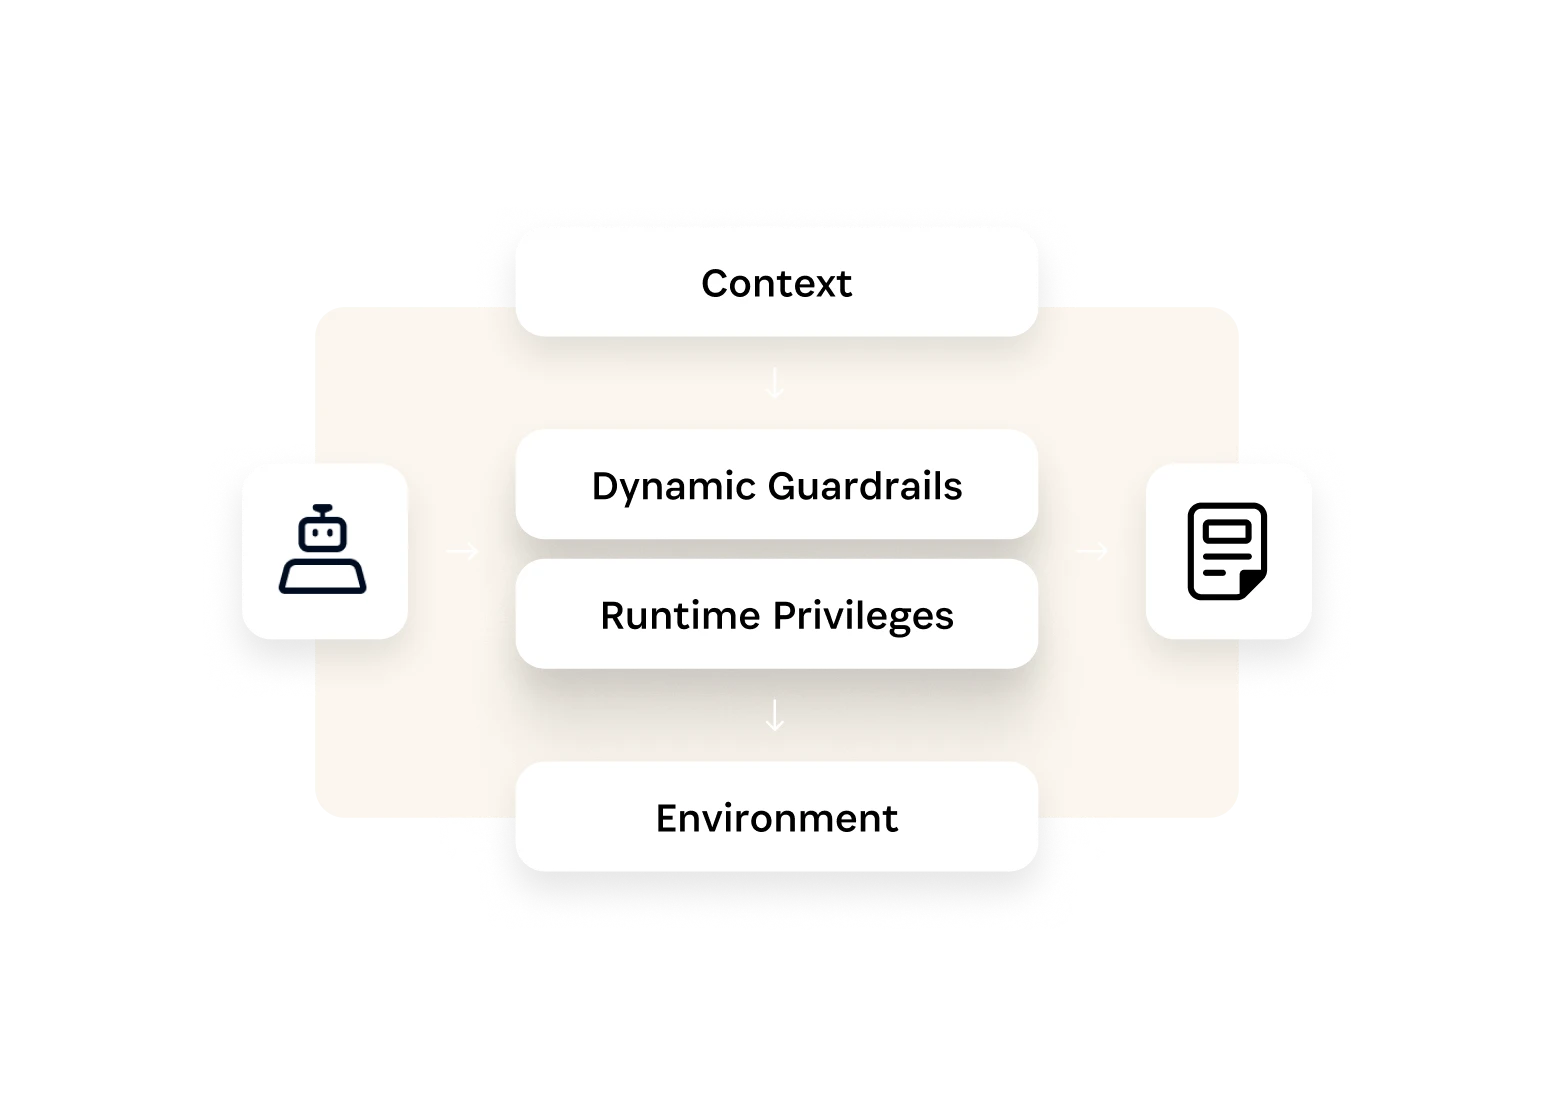
Dynamische Schutzmaßnahmen
- Der Geschäftskontext fließt in jede Zugriffsentscheidung ein
- Risikobasierte Durchsetzung in Cloud, K8s und Datenbanken
- Richtlinien können mühelos geändert oder erweitert werden, wenn deine Umgebung wächst
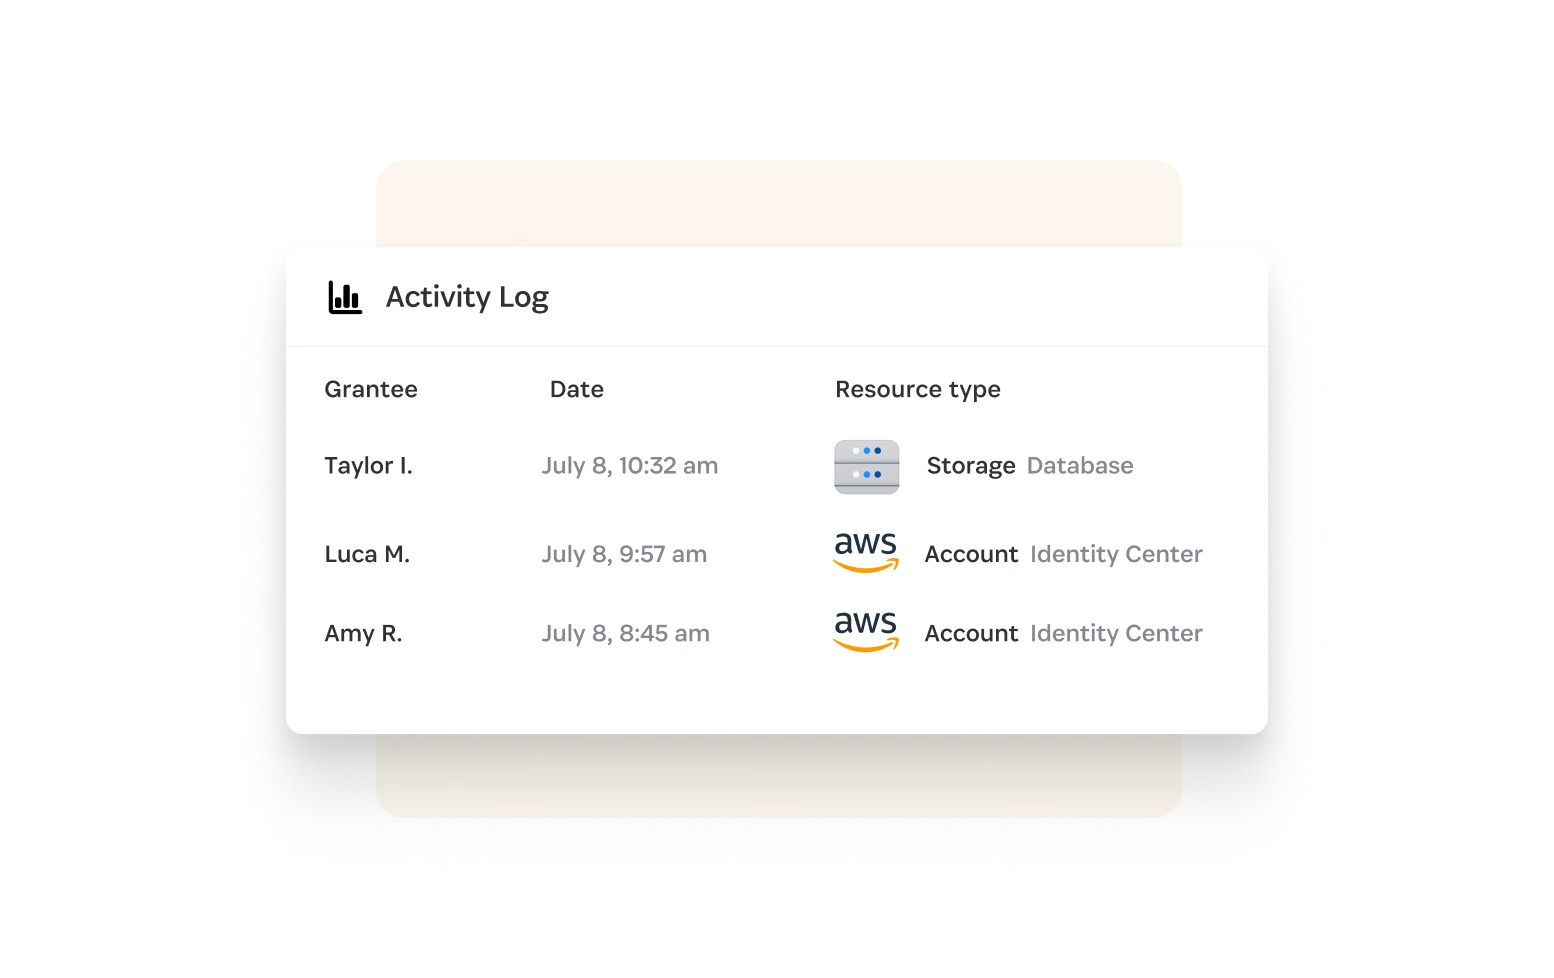
Audit und Compliance
- Compliance-Berichterstattung
- Automatische Anomalieerkennung für anomale Muster
- Vollständiger Geschäftskontext zu jedem Zugriffsereignis
1Password recognized in the 2026 Gartner® Magic Quadrant™ for Privileged Access Management
1Password Privileged Access was named an Honorable Mention.
Privileged Access ist Teil der Unified Access-Plattform
Die Plattform, die den Zugang jeder Identität entdeckt, sichert und prüft.
Privileged Access – Häufig gestellte Fragen
Was ist Privileged Access nur bei Bedarf?
Zugriff nur bei Bedarf bedeutet die richtige Zugriffserteilung für die richtige Identität und nur in dem Moment, wenn er benötigt wird. Er wird auf Anfrage erstellt, auf die jeweilige Aufgabe beschränkt und entfernt, wenn die Sitzung endet.
Was macht 1Password Privileged Access?
Wie beseitigt 1Password Privileged Access dauerhafte Berechtigungen?
Wie sichert 1Password Privileged Access KI-Agenten?
Benötigt 1Password Privileged Access Proxys, Bastion Hosts oder Agenten pro Server?
Wie fügt sich 1Password Privileged Access in die 1Password® Unified Access-Plattform ein?
Wie unterstützt 1Password Privileged Access Audit und Compliance?
Dauerhaften Zugriffe beseitigen
Sieh dir an, wie Zugriff nur bei Bedarf in Cloud-, Datenbank- und K8s-Umgebungen bereitgestellt und entfernt wird.