규정 준수 및 사이버 보험
사이버 보안 규정 준수 요건과 사이버 보험 요건을 더 간편하게 충족하세요. 1Password는 자격 증명 위험을 완화하고 디바이스가 규정을 준수하도록 하여 이러한 요건을 충족할 수 있도록 지원합니다.
규정 미준수의 영향
규정 준수 표준을 충족하지 못하는 기업은 데이터 유출이나 규제 위반으로 이어질 수 있으며, 일부 산업에서는 운영을 중단해야 하거나 일부 고객에게 서비스를 제공할 수 없게 됩니다.
랜섬웨어 위험
공격이 랜섬 단계로 진행된 사례의 92% 이상에서 공격자는 네트워크에서 관리되지 않는 디바이스를 활용했습니다.
출처: Microsoft Digital Defense Report, Microsoft Threat Intelligence, 2024년 10월.
규정 미준수 비용
2024년 10월 현재, 총 53억 달러가 넘는 GDPR 벌금이 부과되었습니다.
출처: GDPR Enforcement Tracker, 2024년 10월.
데이터 유출
침해 사고의 68%는 사용자 자격 증명 유출이나 피싱과 같은 인적 요소와 관련되어 있습니다.
출처: Verizon Data Breach Report, 2024년 5월
복잡한 규정 준수 문제 해결하기
자격 증명 위험 관리
접근-신뢰 격차(Access-Trust Gap) 줄이기
기존의 사이버 보안 도구는 현대 인력의 요구를 충족시키기에 충분하지 않습니다.
세분화된 액세스 제어
부서 역할 또는 직무에 따라 사용자 지정 그룹을 추가하고, 해당 직무에 따라 권한을 적용하세요.
다단계 인증(MFA)
SSO로 로그인할 수 없는 경우 강력하고 고유한 비밀번호, 패스키 또는 MFA를 추가하세요.
상황에 맞는 액세스 정책
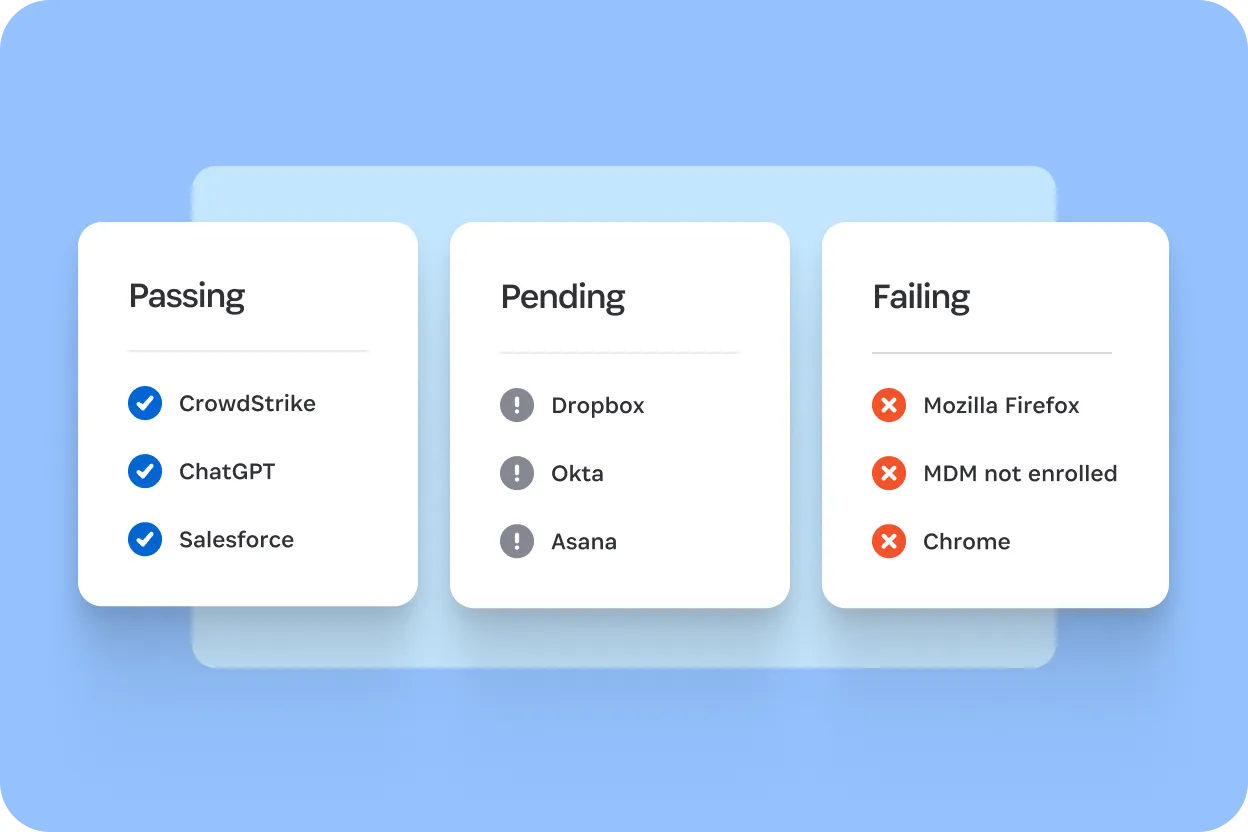
로그인 시 디바이스 규정 준수에 따라 로그인을 허용하거나 차단합니다.
"제한된 범위 내에서 누가, 어디서, 어떻게 무엇에 접근했는지를 추적 및 기록할 수 있는 기능은 특히 사후 보고 및 감사에서 매우 중요한 요소입니다."
Lee Jon Scramstad
Synex 시스템 아키텍트
FAQ
사이버 보안 규정 준수란 무엇이며 왜 중요한가요?
사이버 보안 규정 준수는 민감한 데이터를 보호하고 침해를 방지하기 위해 설계된 규제 요구 사항 및 사이버 보안 프레임워크를 충족하는 것을 의미합니다. ISO 27001, SOC 2, NIST, HIPAA, GDPR 및 DORA는 조직이 데이터를 보호하고, 액세스 제어를 시행하며, 데이터 유출을 방지하기 위한 제어를 구현하는 데 도움이 되는 사이버 보안 규정 및 프레임워크입니다.
1Password는 ISO 27001, SOC 2와 같은 규정 준수 표준 및 기타 표준을 준수하는 데 어떻게 도움이 되나요?
사이버 보험사가 자격 증명 보안, Device Trust, 애플리케이션 액세스에 관심을 갖는 이유는 무엇인가요?
1Password가 사이버 보험료를 줄이는 데 어떻게 도움이 되나요?
랜섬웨어 및 자격 증명 기반 공격으로부터 보호하는 가장 좋은 방법은 무엇인가요?
규정 준수 요구사항 간소화
비즈니스 전반의 규정 준수를 바탕으로 위험을 줄이고 정책을 시행하세요.