Accès privilégiés au cloud pour les humains et les agents d’IA
Aucun privilège permanent n'est accordé grâce à un accès juste‑à‑temps et juste‑nécessaire
The companies putting AI agents to work are securing them with 1Password
Les privilèges permanents constituent votre plus grande vulnérabilité en matière de sécurité
Plus de 96 % des accès permanents ne sont pas utilisésof standing access sits unused
Les autorisations survivent au travail pour lequel elles ont été créées.
Source : Gartner, Innovation Insight for Cloud Infrastructure Entitlement Management88 % des fuites exploitent des accès existantsof breaches exploit existing access
Elles utilisent des rôles qui n’ont jamais été supprimés.
Source : Verizon DBIR 2025From standing access to zero standing privileges
01. Request access where work happens
Users request access from Slack, Teams, the CLI, or ServiceNow, for themselves or their agents. Every request is tied to an intended action instead of relying on invisible standing privilege.
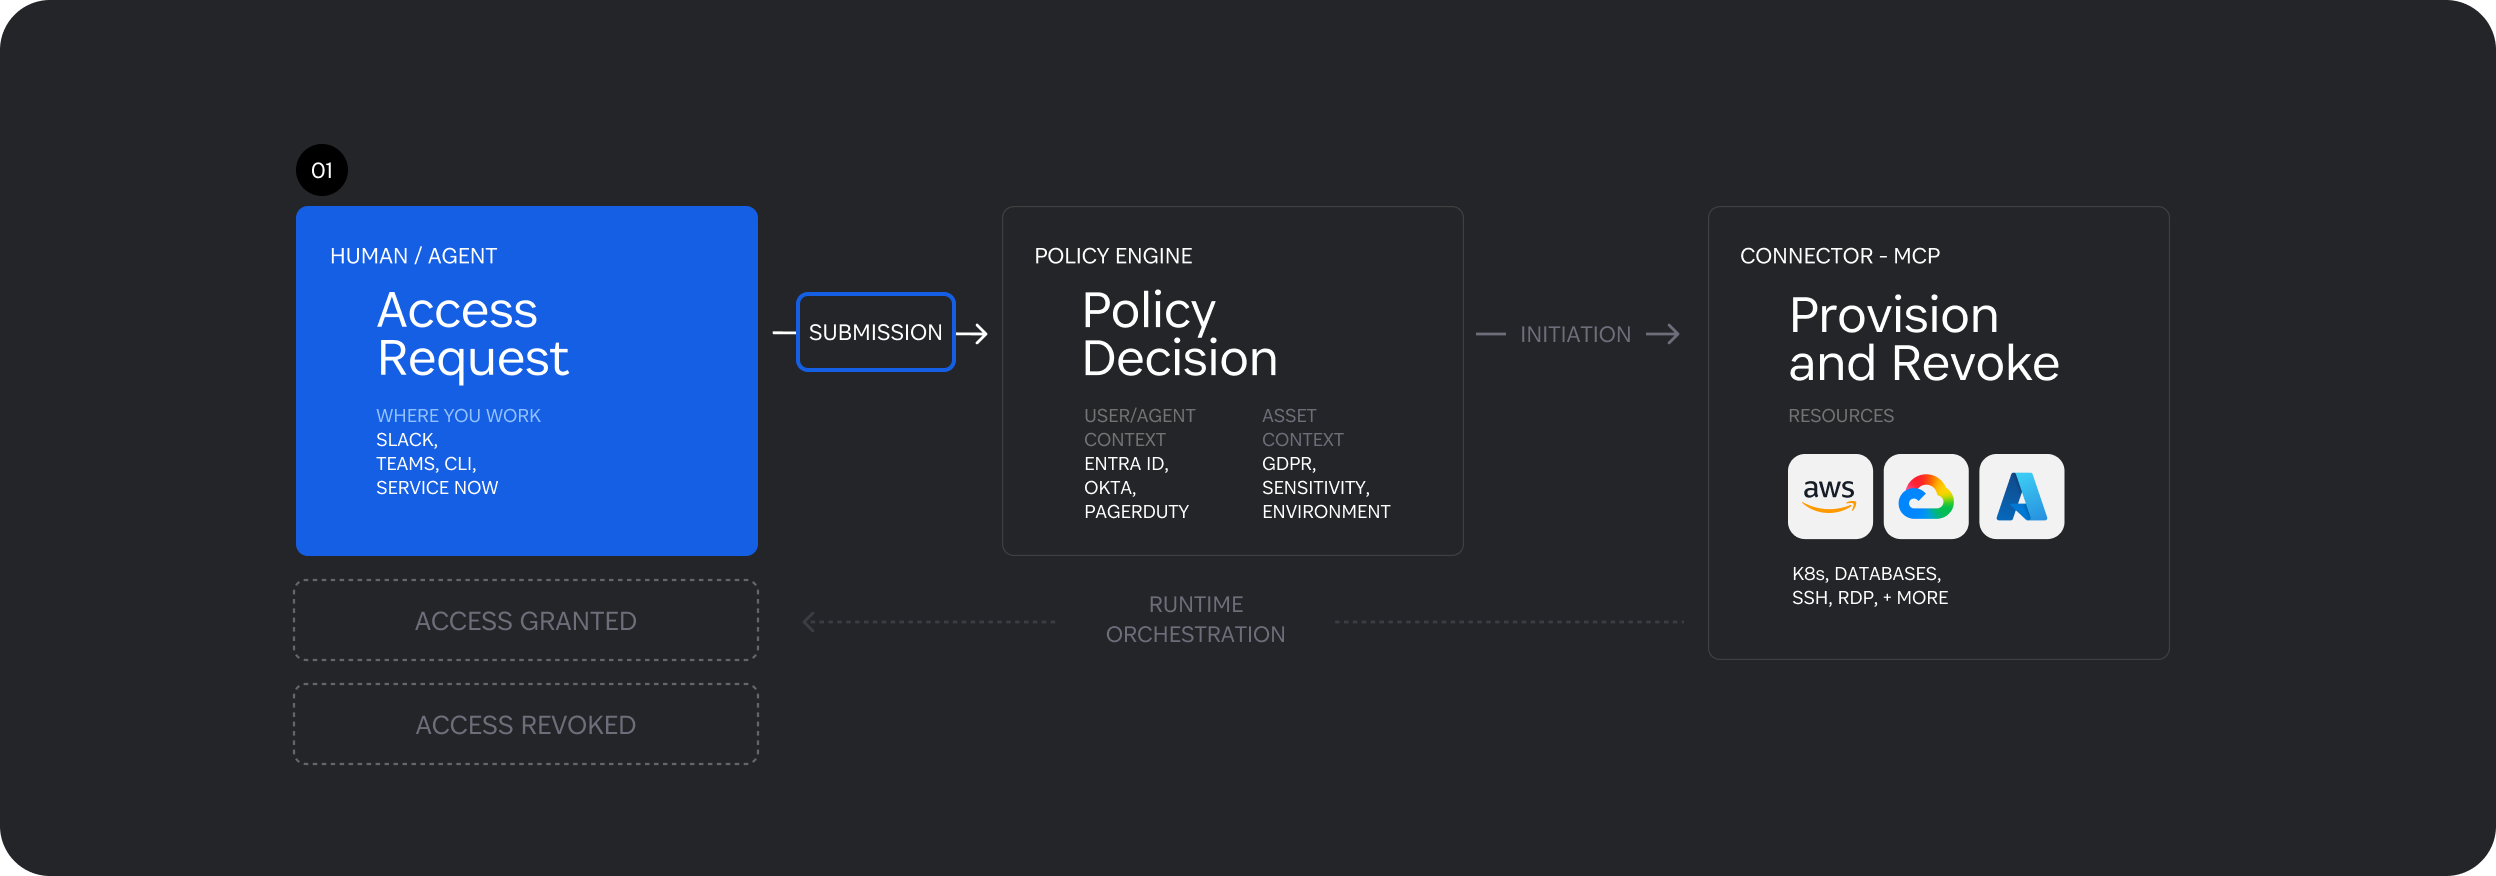
02. Evaluate every request in context
Policy decisions draw from Entra, Okta, PagerDuty, asset context, and sensitivity. Every request is evaluated at the moment it arrives, automatically or with a human in the loop depending on your approach.
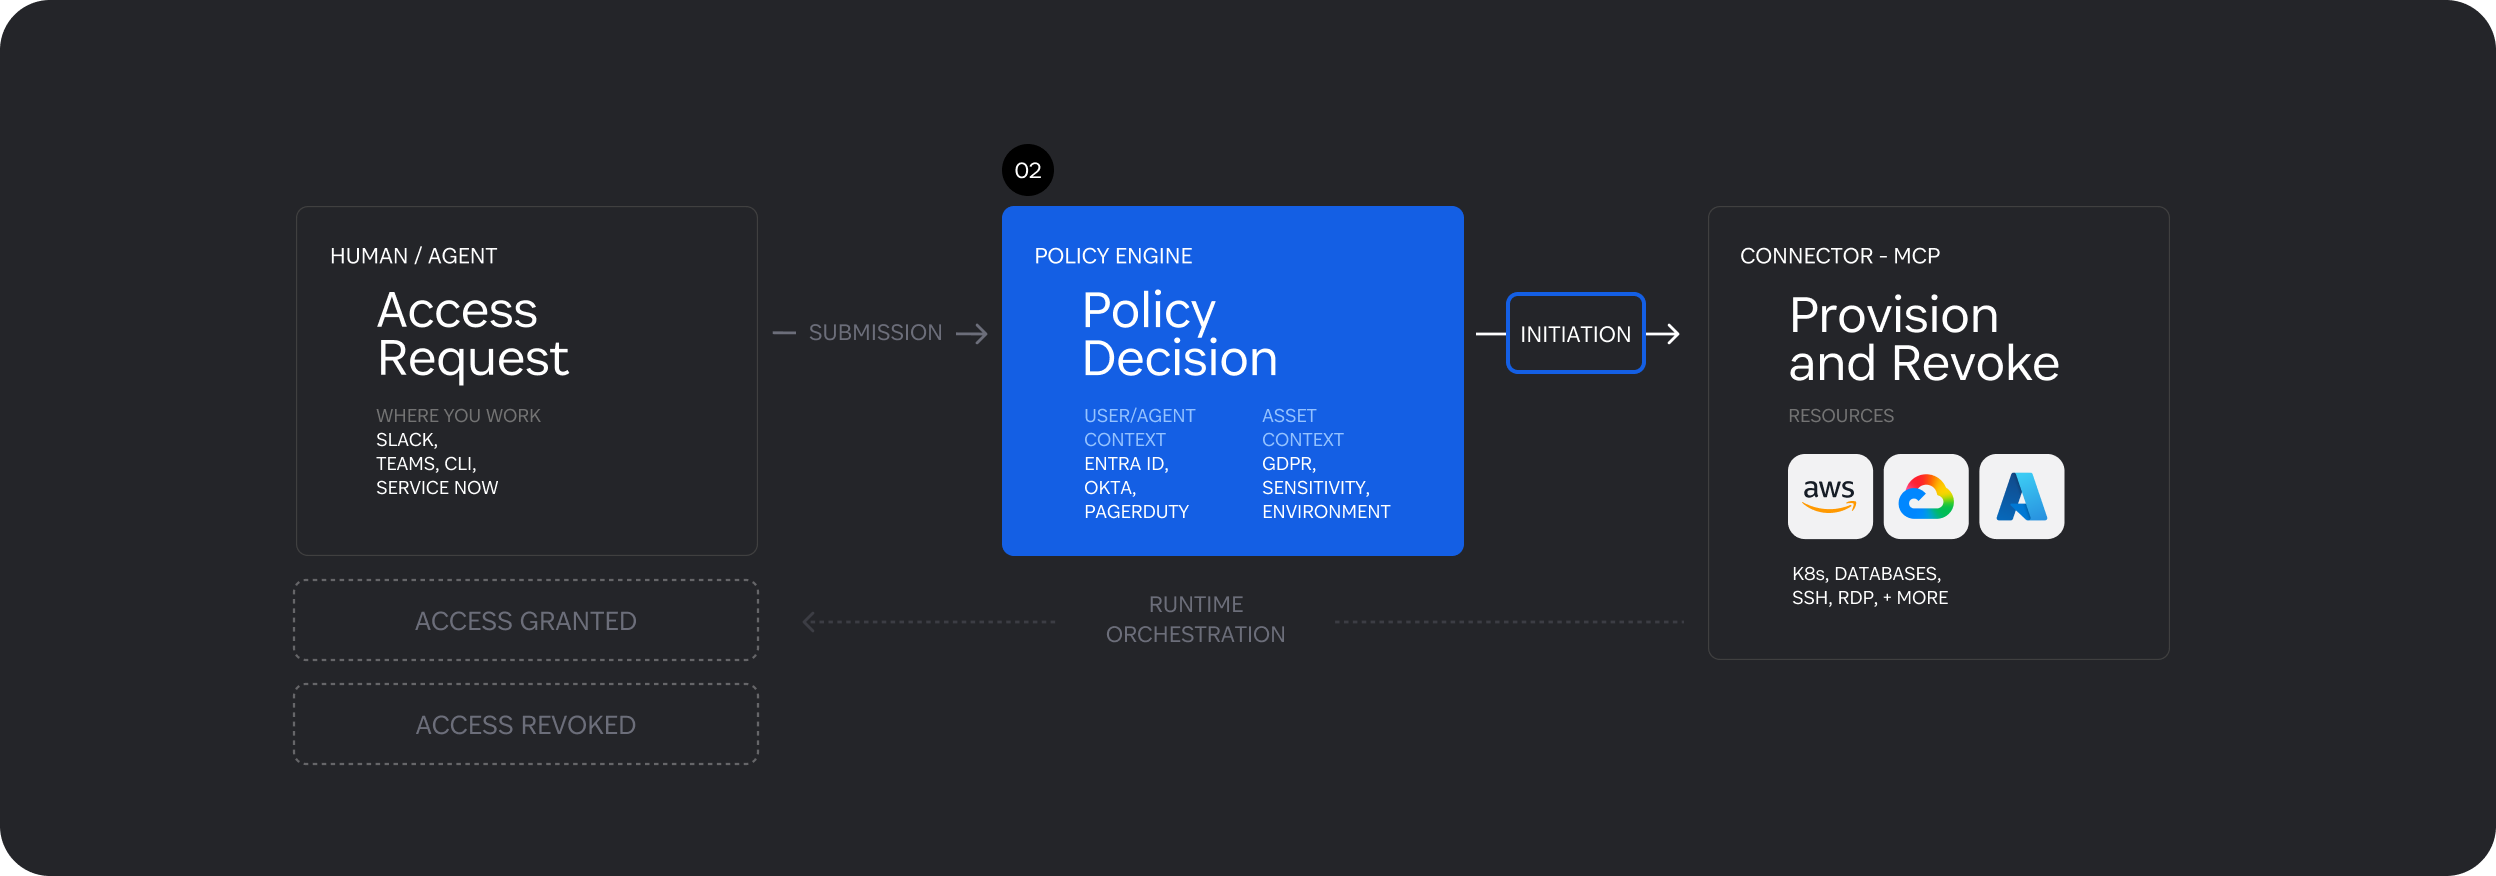
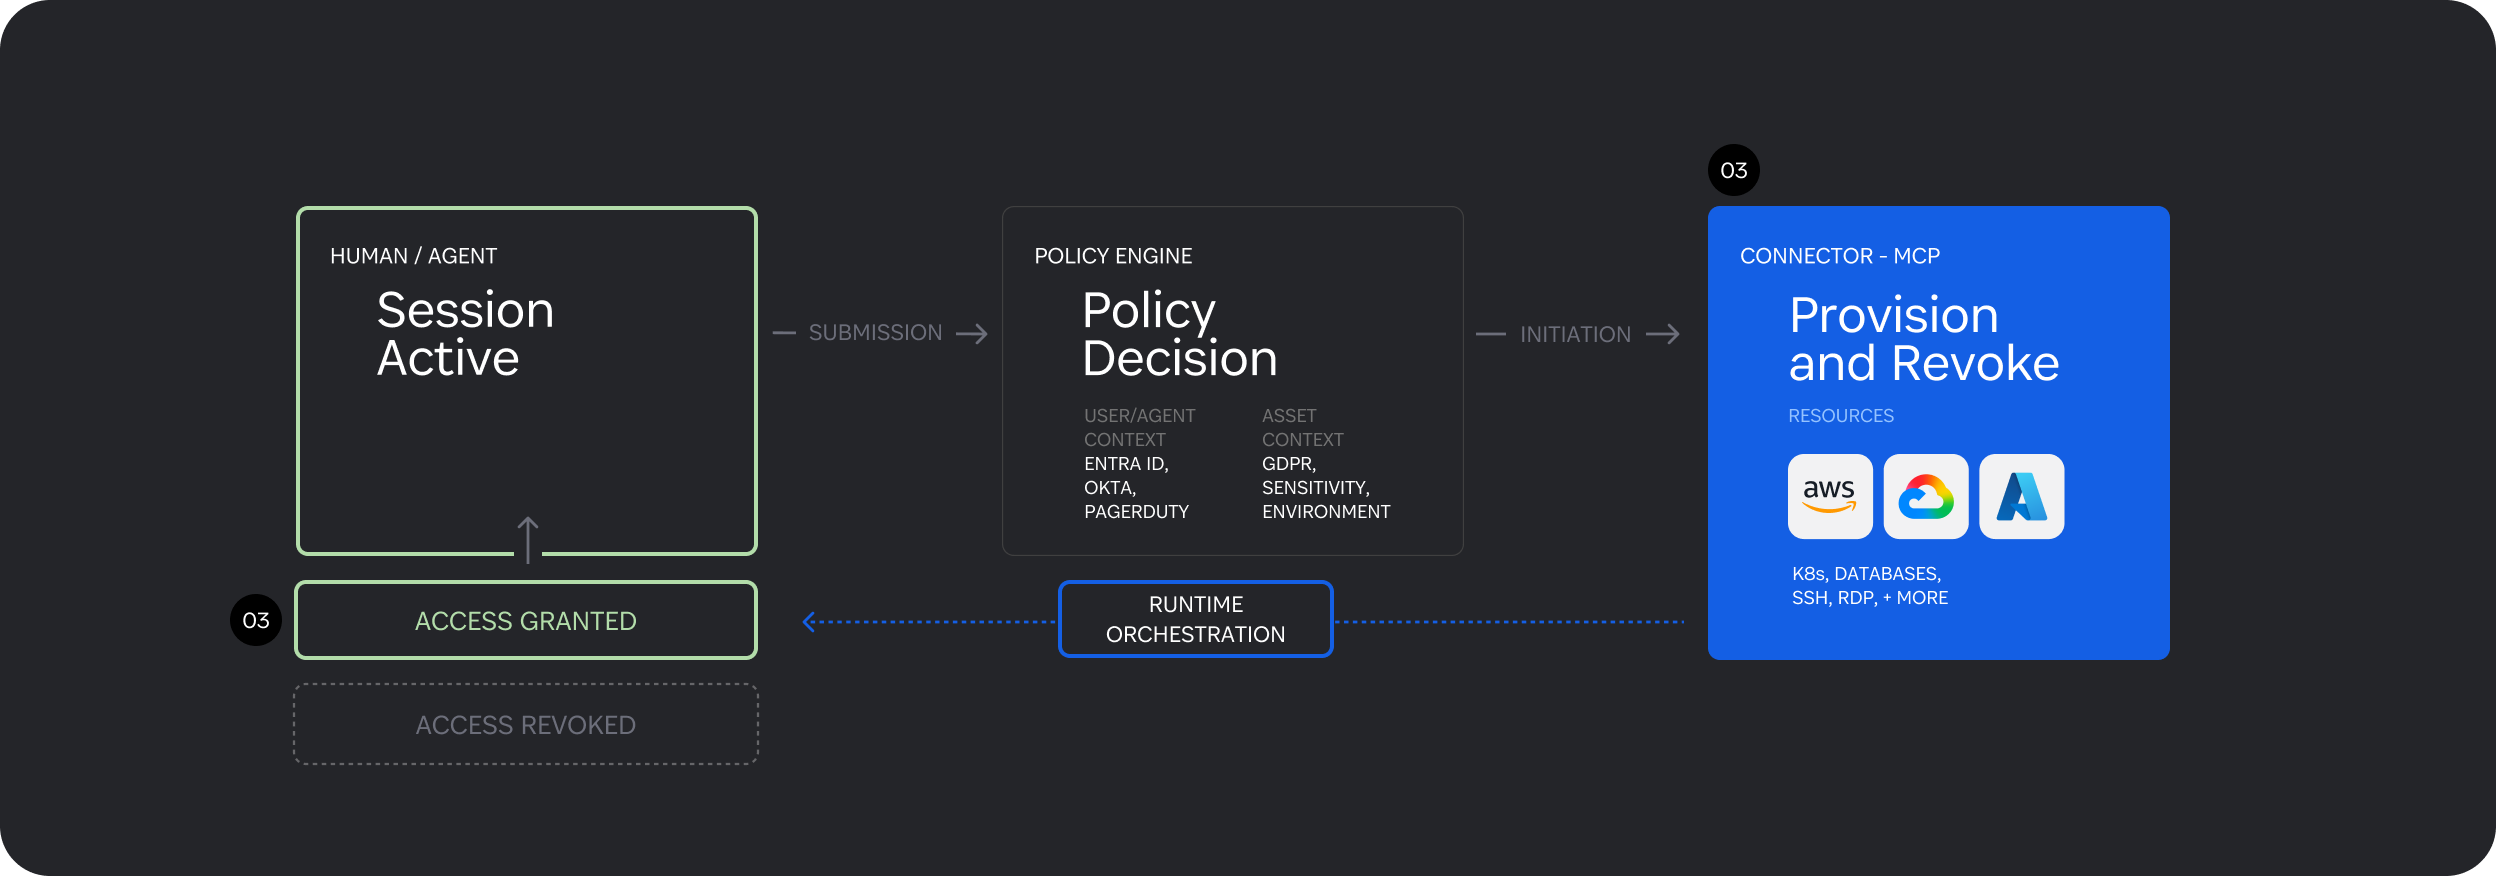
03. Provision minimum access, just in time
A lightweight connector in your environment provisions just-in-time, just-enough access to Cloud Infra, K8s, databases, SSH, RDP, and more. Agents connect via MCP. Everything is scoped to need and policy.
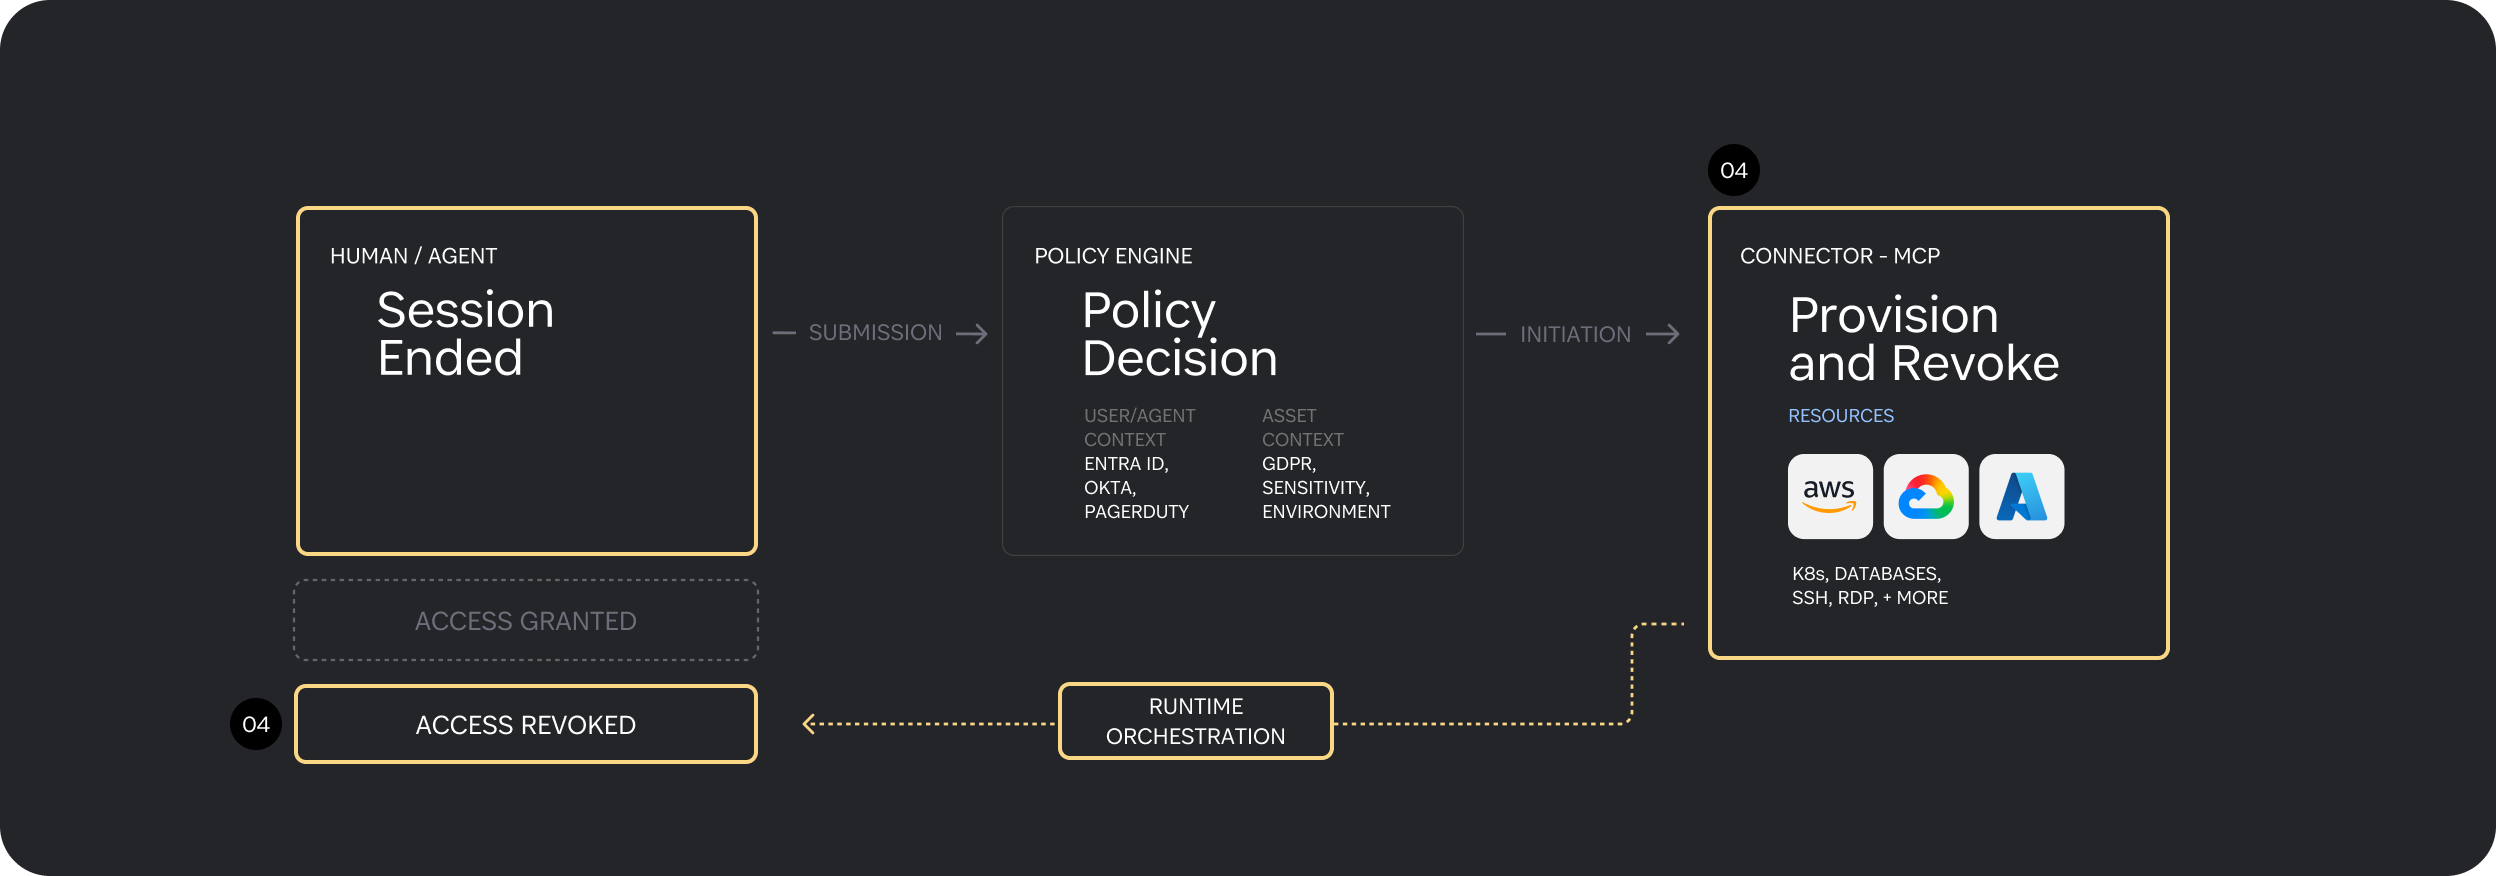
04. Every decision leaves a trail
When a session ends or risk changes, access is revoked. Every request, decision, and revocation is captured with context and surfaced through the audit log and SIEM integration, so teams can see what happened and why.
Contrôle des agents d’IA
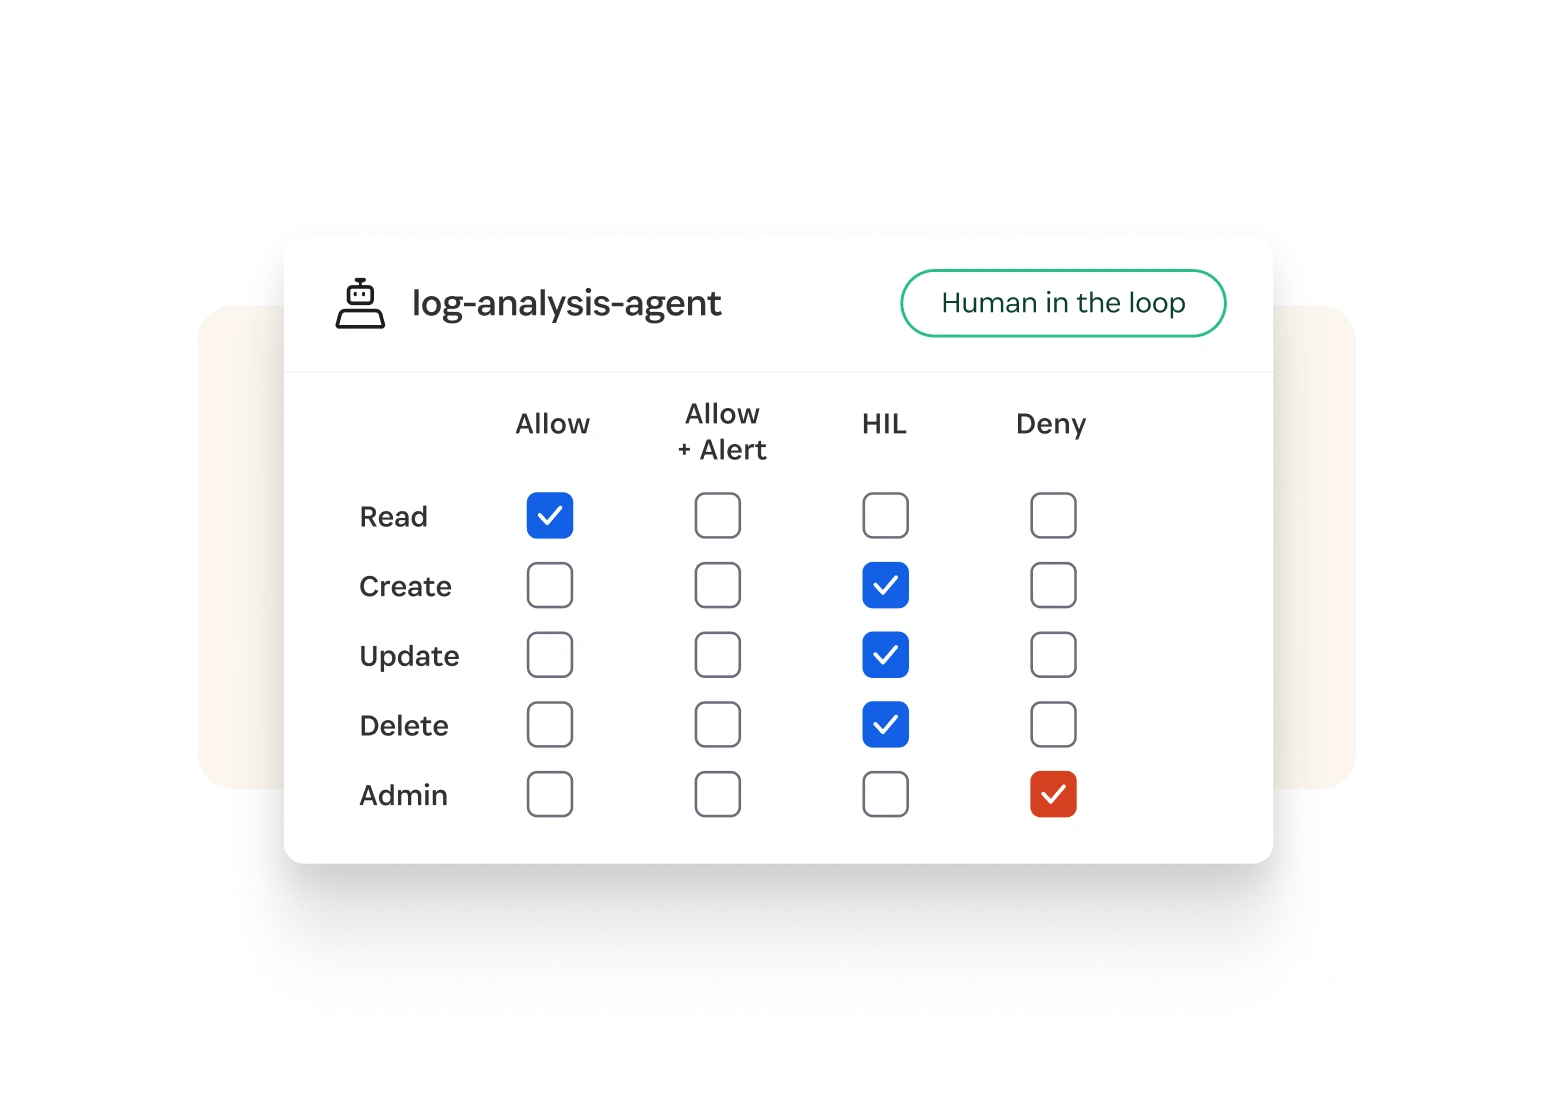
- Identités spécifiques à une tâche sans accès permanent
- Surveillance en temps réel via le contrôle d’accès basé sur l’intention (IBAC)
- Rayon d’impact réduit pour chaque flux de travail agentique
Accès juste-à-temps
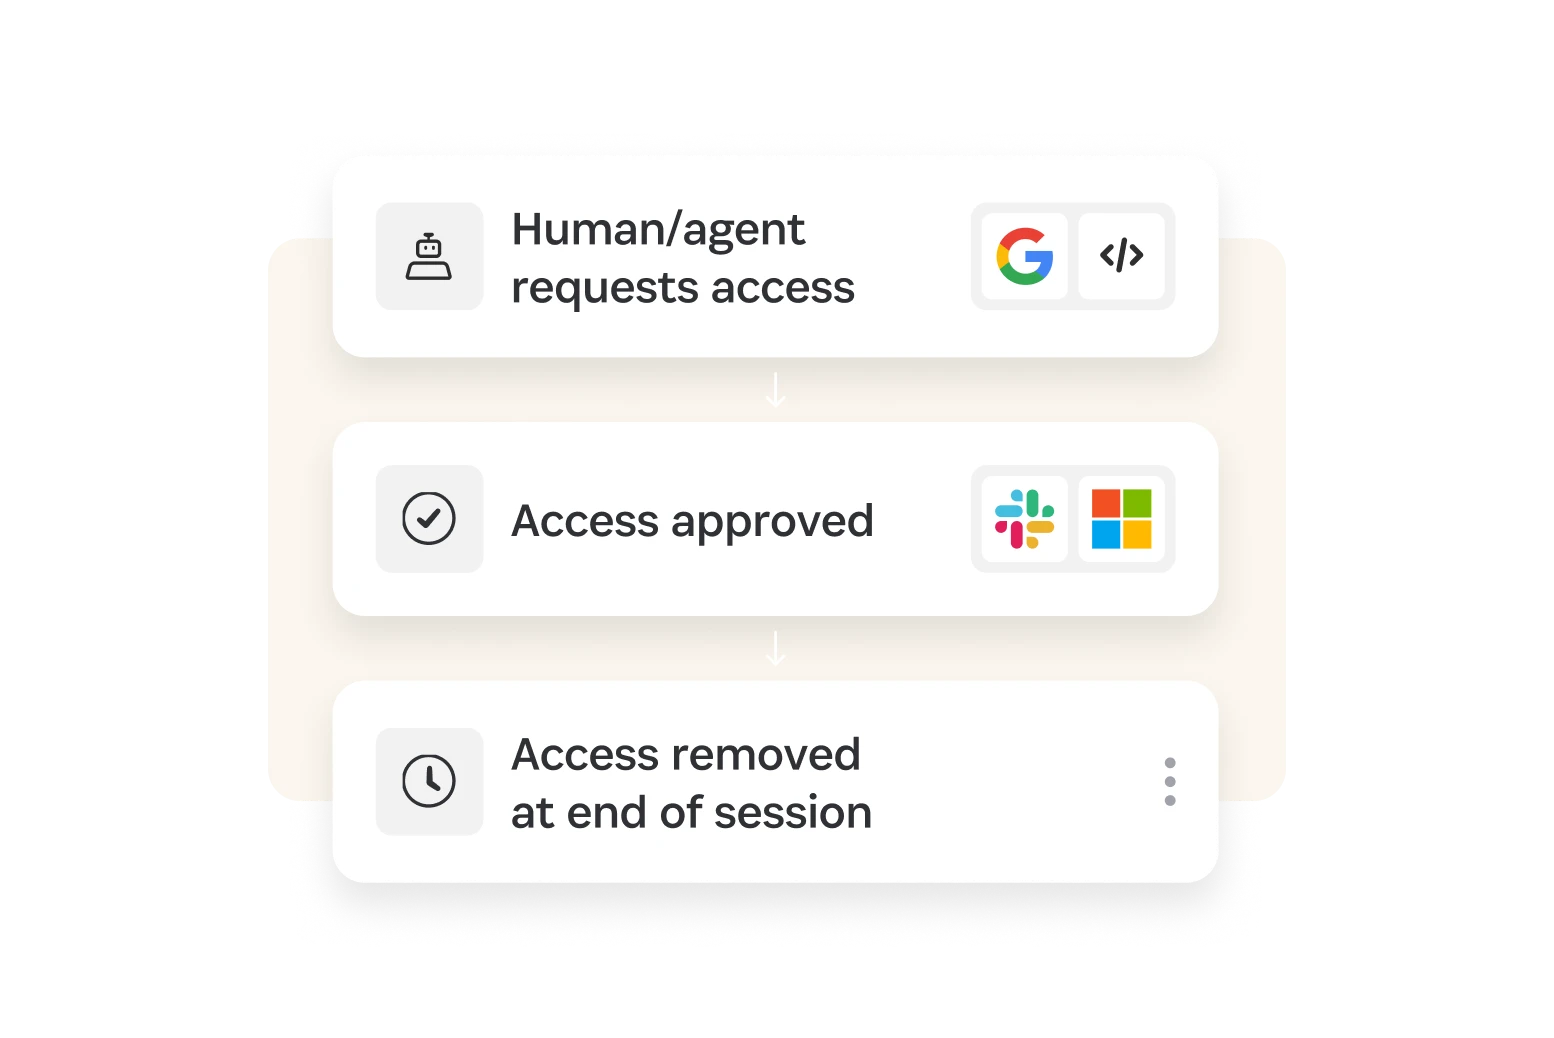
- Autorisations définies avec précision dans tous les environnements
- Demandez l’accès depuis Slack, la CLI ou MCP, avec une intégration aux outils ITSM
- Approbation automatique basée sur des politiques pour les demandes à faible risque
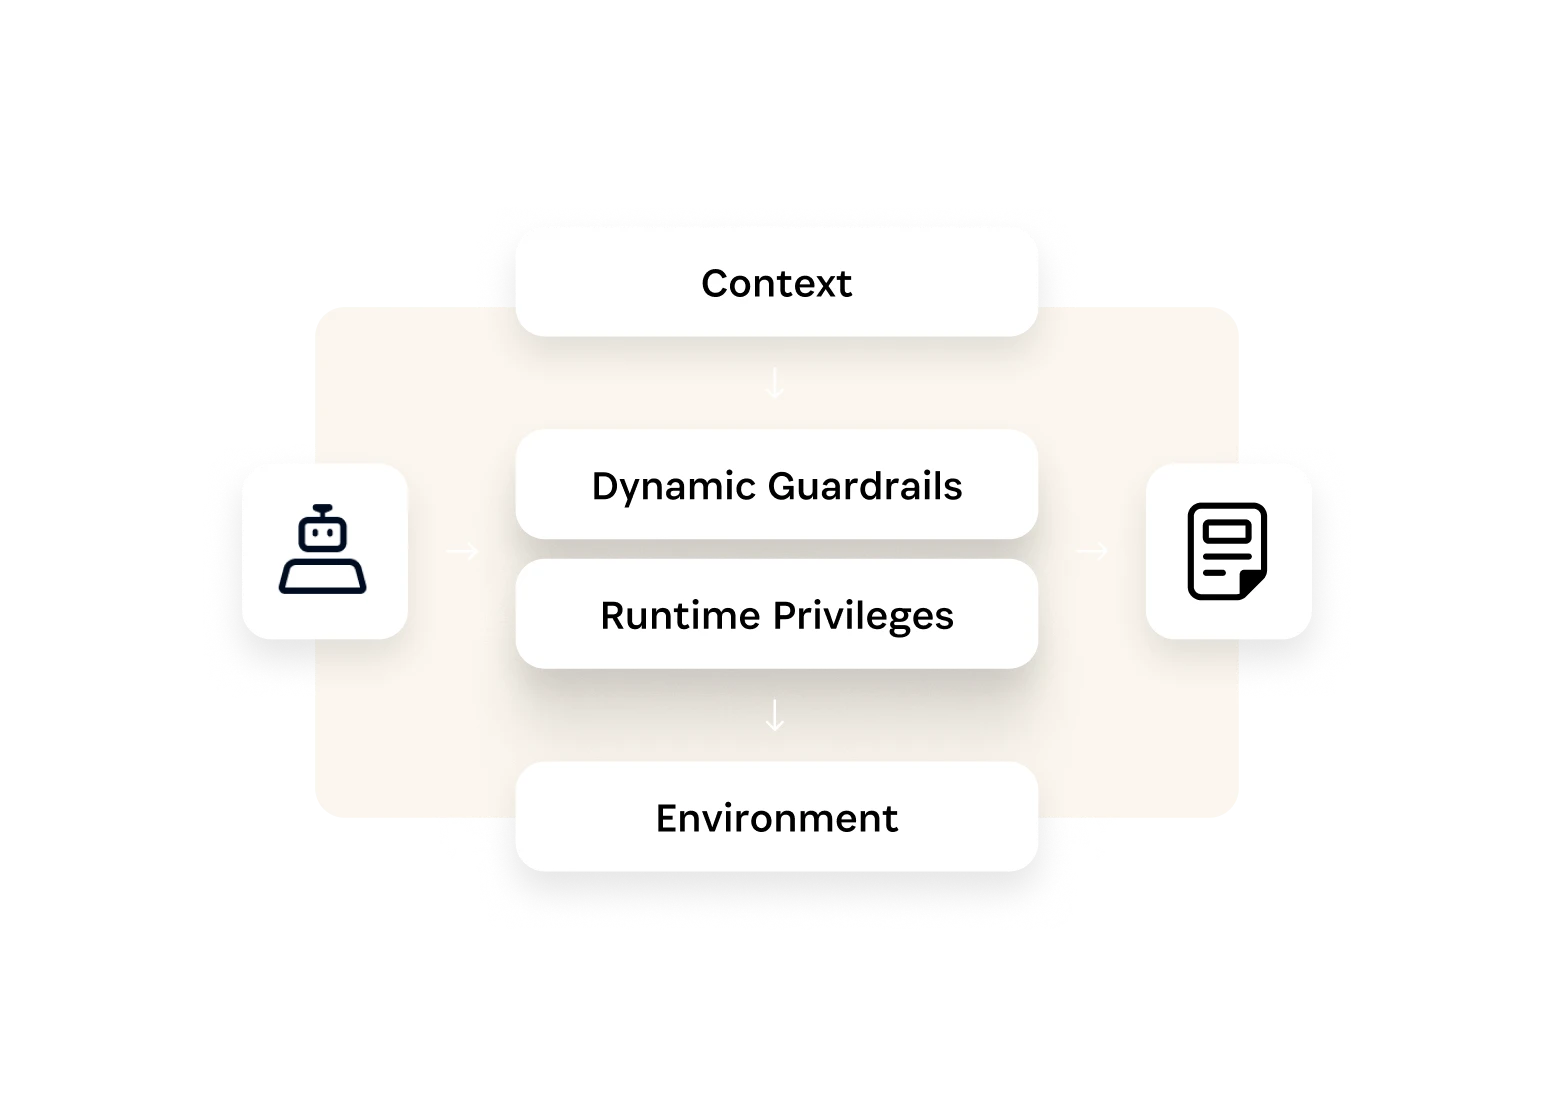
Garde-fous dynamiques
- Le contexte métier est pris en compte dans chaque décision d’accès
- Contrôles basés sur les risques dans le cloud, K8s et les bases de données
- Les politiques peuvent être facilement modifiées ou enrichies à mesure que votre environnement se développe
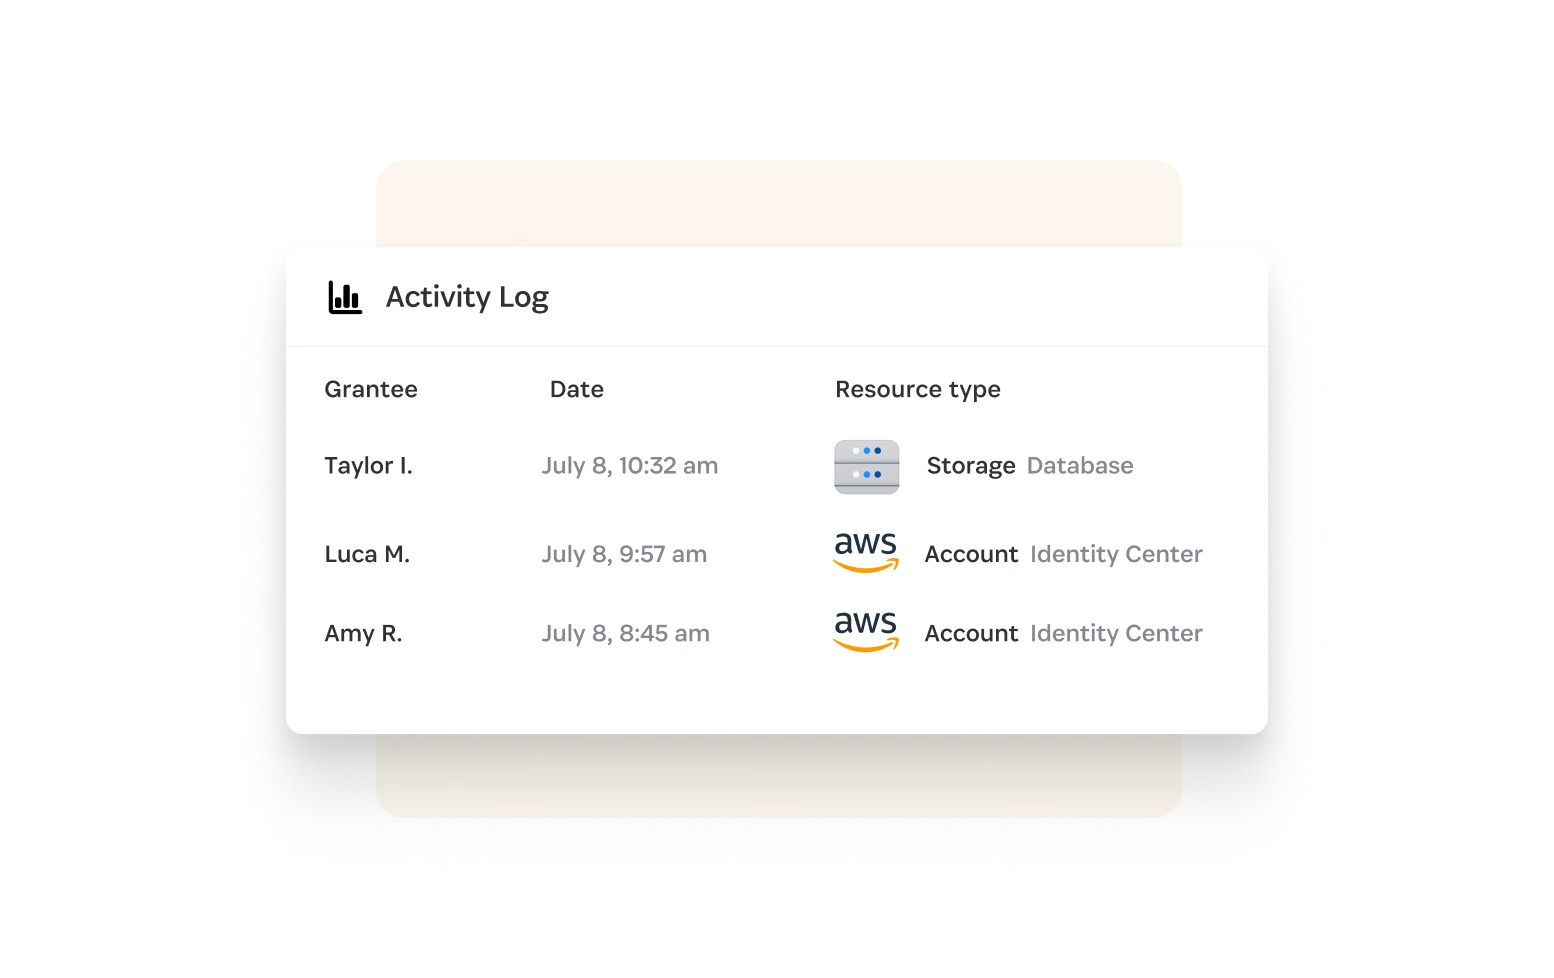
Audit et conformité
- Rapports de conformité
- Détection automatique d’anomalies pour les modèles anormaux
- Contexte métier complet sur chaque événement d’accès
1Password recognized in the 2026 Gartner® Magic Quadrant™ for Privileged Access Management
1Password Privileged Access was named an Honorable Mention.
Privileged Access fait partie de la plateforme Unified Access
La plateforme qui découvre, sécurise et vérifie les accès pour toutes les identités.
FAQ sur Privileged Access
Qu’est-ce que l’accès privilégié « juste-à-temps » ?
L’accès juste-à-temps consiste à accorder le bon niveau d’accès à la bonne identité, uniquement au moment où elle en a besoin. Il est créé à la demande, limité à la tâche spécifique, et supprimé lorsque la session se termine.
Que fait 1Password Privileged Access ?
Comment 1Password Privileged Access élimine-t-il les privilèges permanents ?
Comment 1Password Privileged Access sécurise-t-il les agents IA ?
1Password Privileged Access nécessite-t-il des proxys, des bastions ou des agents par serveur ?
Comment 1Password Privileged Access s’intègre-t-il à la plateforme 1Password® Unified Access ?
Comment 1Password Privileged Access facilite-t-il l’audit et la conformité ?
Éliminez les accès permanents
Découvrez l’accès juste-à-temps provisionné et supprimé dans des environnements cloud, de base de données et K8s.