常時特権ゼロ
常時特権ゼロにより、永続的なアクセスがその時のタスクに必要なジャストインタイム(JIT)と必要最小限のアクセス(JEA)に置き換えられます。これらはポリシーによって管理され、作業終了時に自動的に取り消されます。


常時アクセスはリスクを拡大させ、対応を遅らせ、可視性を低下させます
常時特権はID全体に拡大
作業終了後も一時的なアクセスが残ったままになることがよくあり、人間のユーザー、ワークロード、AIエージェントが必要以上の特権を保持してしまいます。
アクセスは業務のスピードに追いつけない
手動での承認や後始末は、インシデント時、デプロイ時、そして後回しにできない日々の業務において、エンジニアの作業を遅らせます。
誰が何にアクセスしているかを可視化できない
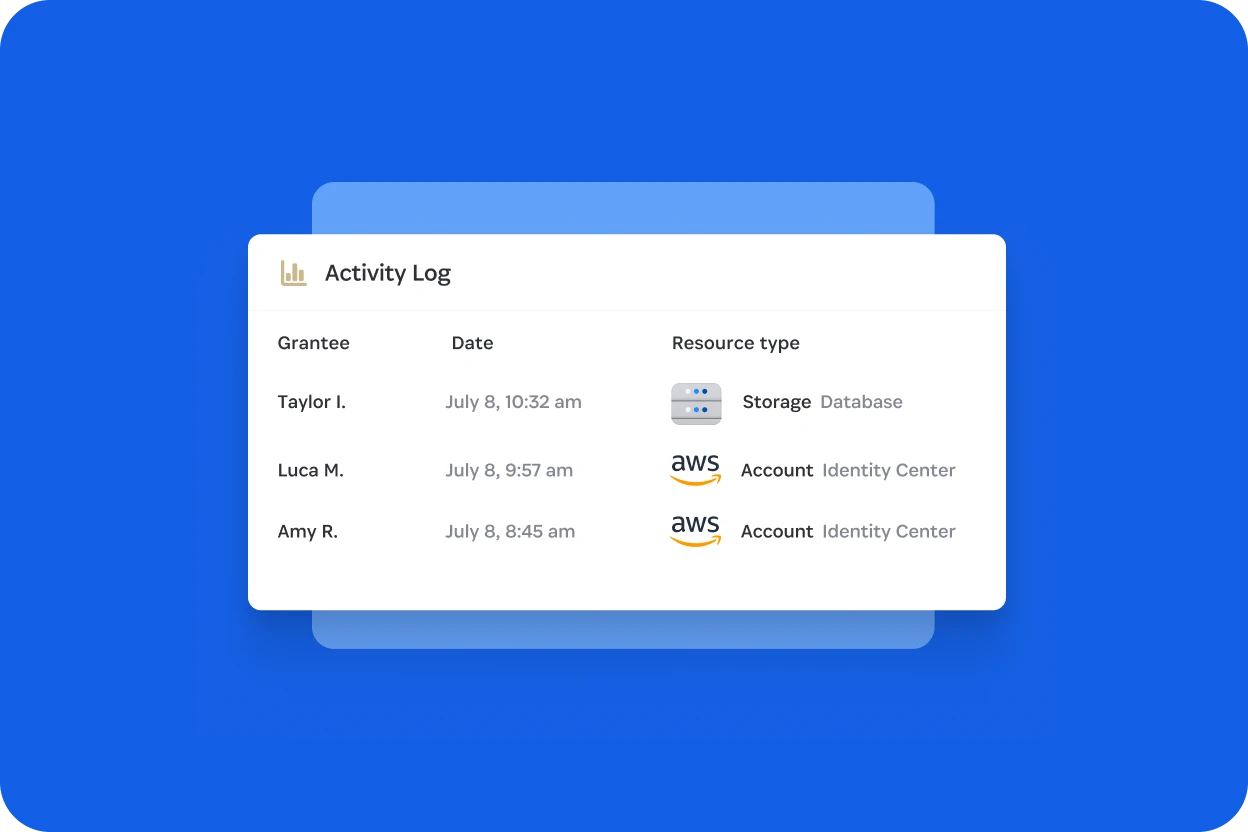
監査において、誰がアクセス権を持っていたのか、なぜ承認されたのか、何ができたのか、いつ終了したのかを問われた際、その回答が散逸していたり、不足していたりすることがあります。
1Passwordが常時特権ゼロを管理する方法
常時アクセスのリスクを軽減
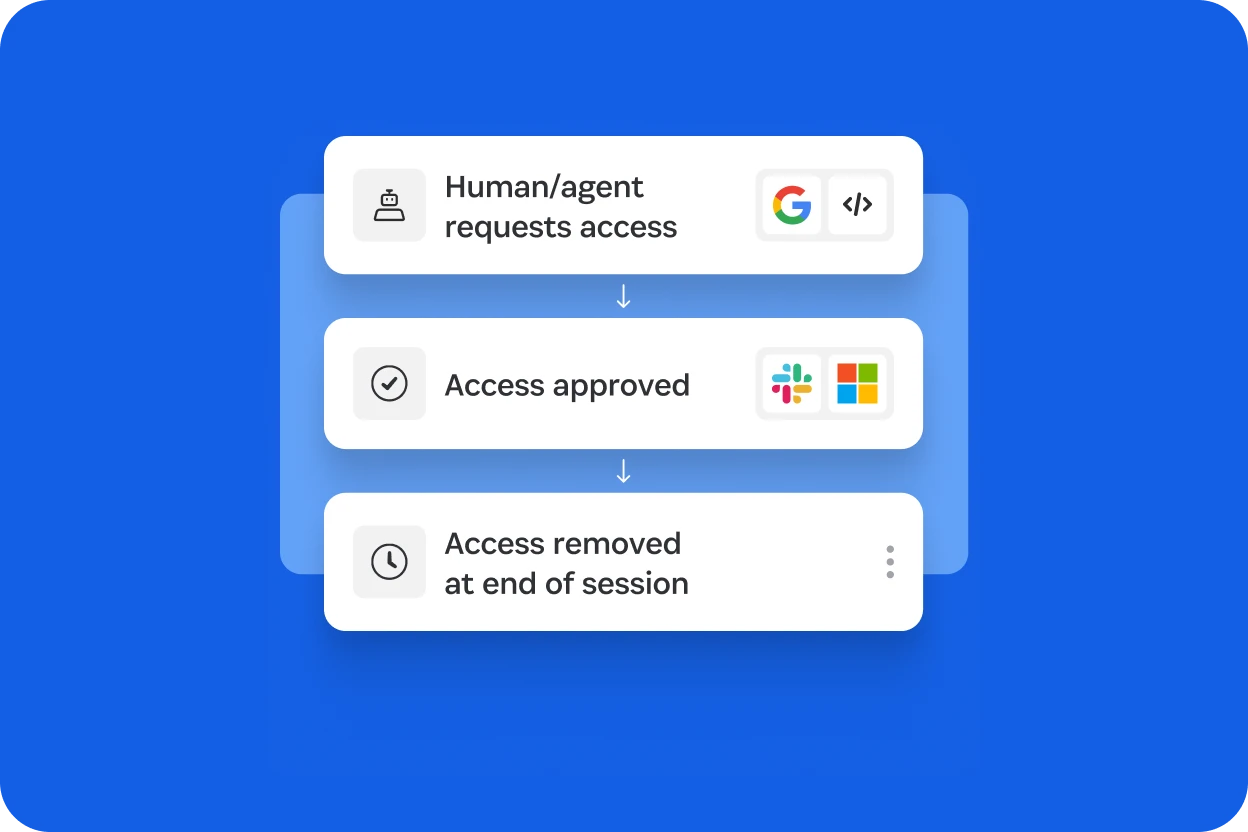
エンジニアリングの推進力を維持
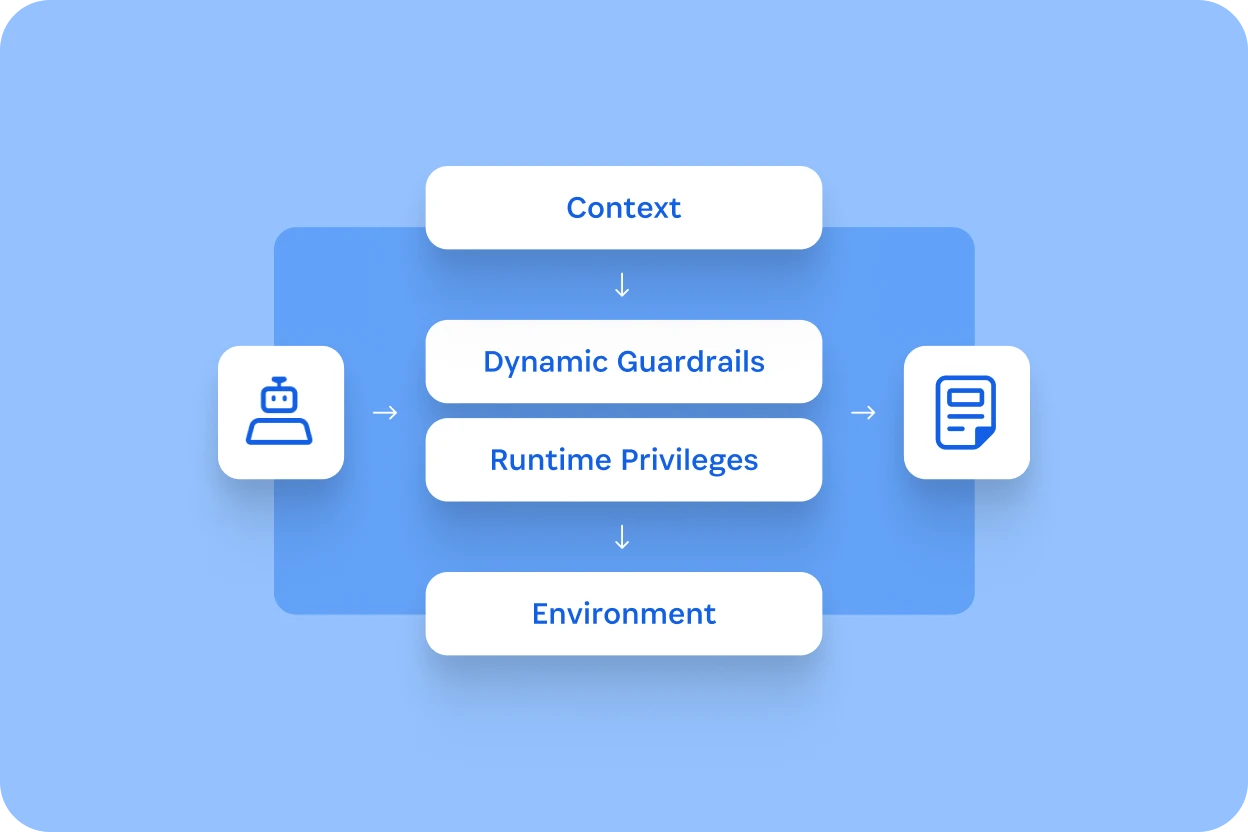
監査とコンプライアンスを強化
AIエージェントアクセスを制御する
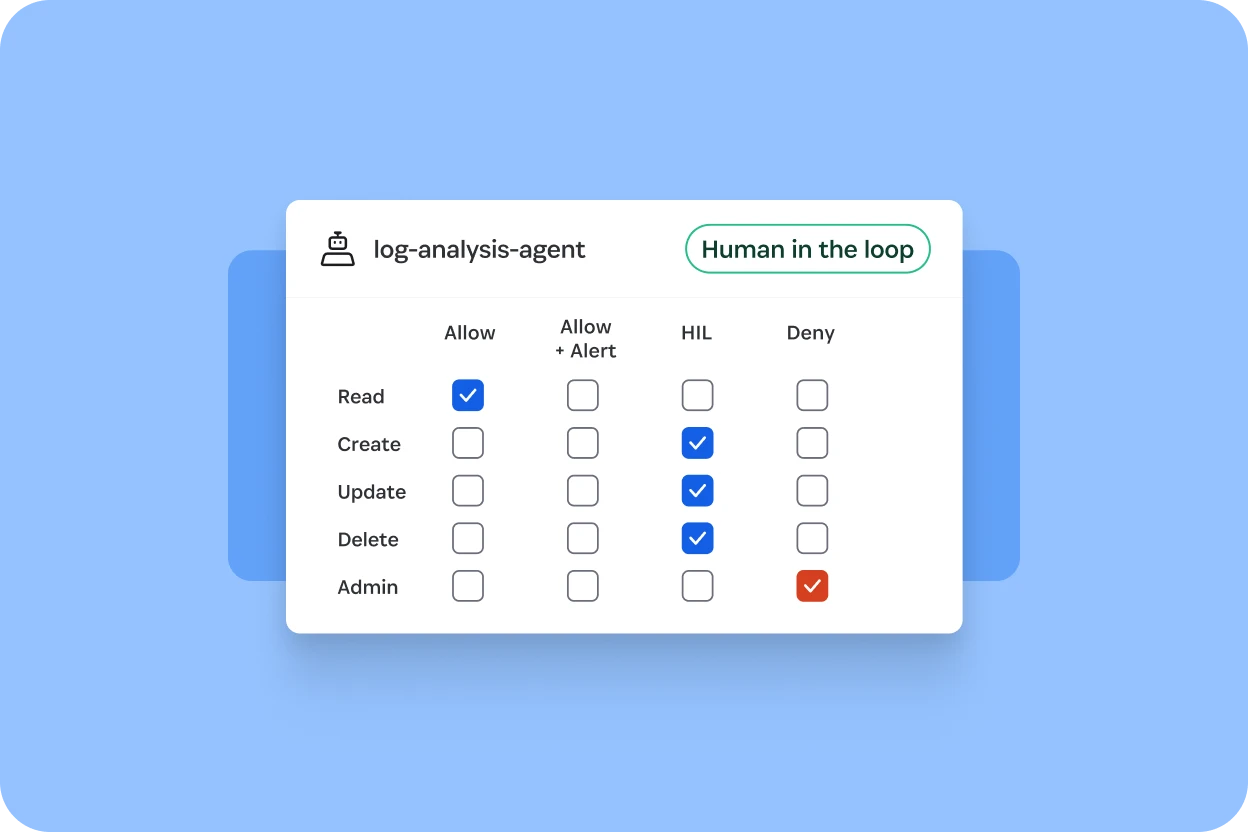
重要なアクセスに常時特権ゼロを導入
すべてのIDと権限を可視化し、必要な時にのみタスクに応じたアクセスを付与し、残りの権限を適正化することで、永続的なアクセスを残さないようにします。
インフラストラクチャ全体で誰が何にアクセスできるかを確認
AWS、Azure、GCP、Kubernetes、データベース全体におけるすべてのアイデンティティと権限をマッピングし、過剰なアクセスや休眠アカウントを検出します。
デフォルトでジャストインタイムかつ必要最小限の権限を付与
必要な時に各システムのネイティブなポリシー言語でアクセスを作成し、セッション終了時に自動的に削除します。
環境やニーズの変化に合わせてアクセスを最適化
チームが対応できる修復ガイダンスを使用して、常時特権アクセスや過剰な権限を特定します。
"エンジニアの作業を遅らせることなく、過剰な常時アクセス権限を排除するソリューションが必要でした。"
Aaron Bacchi
シニアDevSecOpsエンジニア、Labelbox
人間とエージェントに常時特権ゼロを適用するために必要なすべて
1Password Privileged Accessのご紹介
1Password Privileged Accessが、クラウドやハイブリッド環境、データベース、Kubernetes全体において、人間およびエージェントアイデンティティ双方の常時特権をどのように排除するかをご覧ください。
ブログを読む
AIエージェントのためのアイデンティティの再考
AIエージェントがどのようにIDセキュリティを再構築するか、そしてなぜ組織が永続的な特権をジャストインタイムアクセスや明確なアトリビューションに置き換える必要があるのかをご確認ください。
451 Researchのレポートを読む
常時アクセスについてさらに詳しく
常時アクセスがAIエージェントのリスクをどのように高めるのか、そして常時特権ゼロとジャストインタイムアクセスが制御の回復にどのように役立つかについて、このウェビナーをご覧ください。
ウェビナーに登録よくある質問
常時特権ゼロとは何ですか?
常時特権ゼロは、永続的なアクセスを、特定のタスクと期間のみに付与されるジャストインタイム(JIT)特権アクセスおよび必要最小限のアクセス(JEA)に置き換えます。アクセスはポリシーに基づいて制御され、作業が終了すると自動的に削除されます。
ZSPはジャストインタイムアクセスとどう違うのでしょうか?
どのようにして常時特権ゼロを実現しますか?
ZSPはエンジニアの作業速度を低下させますか?
常時特権ゼロは、既存のIDおよびアクセス管理(IAM)や特権アクセス管理(PAM)を置き換えるものですか?
Zero Standing Privilegeは監査やコンプライアンスをどのようにサポートしますか?
1Password Privileged Accessとは何ですか?
1Password Privileged Accessはどのような環境をサポートしていますか?
組織はどこから常時特権ゼロを開始すべきでしょうか?
AIエージェントに常時特権ゼロを適用できますか?
常時アクセスを排除
タスクごとにジャストインタイムかつ必要最小限のアクセスが付与され、作業の終了時に取り消される様子を確認できます。