コンプライアンスとサイバー保険
サイバーセキュリティコンプライアンスと サイバー保険の要件を満たしやすくします。1Passwordは、認証情報のリスクを軽減し、デバイスのコンプライアンスを徹底することで支援します。


コンプライアンス不遵守の影響
コンプライアンス基準が満たされていない場合、企業はデータ侵害や規制上の罰則にさらされるか、一部の業界で事業ができなくなったり、一部の顧客にサービスを提供できなくなったりします。
ランサムウェアリスク
攻撃が身代金要求段階まで進んだケースの92%以上で、攻撃者はネットワーク内の管理されていないデバイスを利用していました。出典: Microsoft Digital Defense Report, Microsoft Threat Intelligence、2024年10月。
コンプライアンス不履行のコスト
2024年10月現在、EU一般データ保護規則(GDPR)の罰金総額は53億ドルを超えています。出典: EU一般データ保護規則(GDPR)施行トラッカー、2024年10月。
データ漏洩
侵害の68%は、ユーザー認証情報の漏洩やフィッシングなどの人的要因が関与しています。出典: Verizon データ侵害レポート、2024年5月
コンプライアンスの複雑さを切り抜ける
認証情報リスク管理
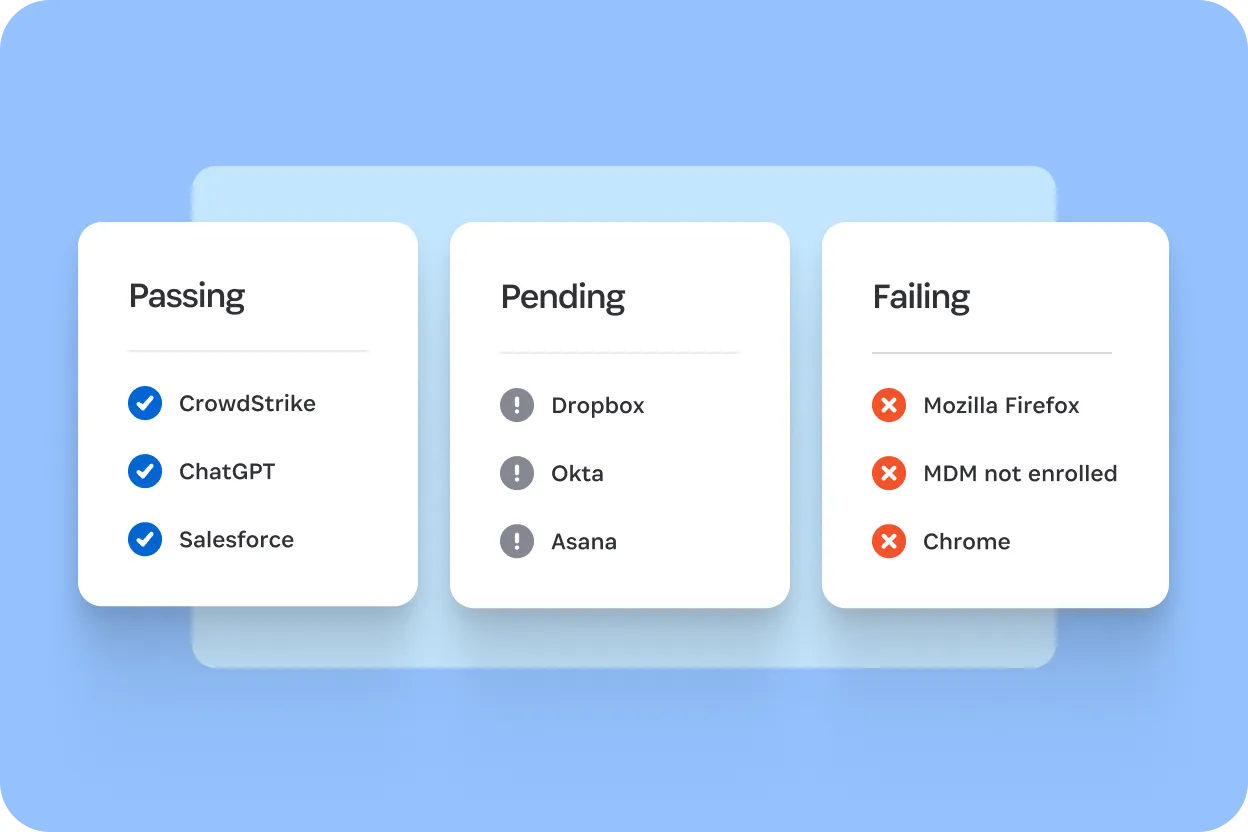
SaaSのセキュリティおよび可視性
信頼できるとしているアクセス元と実際のアクセス元のギャップを埋める
従来のサイバーセキュリティツールでは、現代の働き手の要求を満たすには不十分です。
きめ細かなアクセス制御
部門の役割や機能に基づいてカスタムグループを追加し、その職務に応じて権限を適用します。
多要素認証 (MFA)
シングルサインオンでのサインインを利用できない場合は、強力で一意なパスワード、パスキー、または多要素認証を追加してください。
コンテキストに応じたアクセスポリシー
ログイン時にデバイスのコンプライアンスに基づいてサインインを許可またはブロックします。
よくある質問
サイバーセキュリティコンプライアンスとは何ですか? それが重要な理由は?
サイバーセキュリティコンプライアンスとは、機密データを保護し、侵害を防ぐために設計された規制要件やサイバーセキュリティフレームワークを遵守することを指します。ISO 27001、SOC 2、NIST、HIPAA、EU一般データ保護規則(GDPR)、DORAは、組織がデータを保護し、アクセス制御を実施し、データ侵害を防止するための管理策を実装するのに役立つサイバーセキュリティ規制およびフレームワークです。
1PasswordはISO 27001、SOC 2、その他のコンプライアンス基準にどのように役立ちますか?
サイバー保険会社が認証情報のセキュリティ、デバイスの信頼性、アプリケーションアクセスに注目するのはなぜですか?
1Password はどのようにしてサイバー保険料の削減に役立ちますか?
ランサムウェアや資格情報を狙った攻撃から身を守る最善の方法は何ですか?
コンプライアンス要件を簡素化
ビジネス全体でリスクを軽減し、コンプライアンスに基づいてポリシーを適用します。