The companies putting AI agents to work are securing them with 1Password
常駐特権は最大のセキュリティリスク
常時アクセス権の96%以上が未使用のままof standing access sits unused
権限は、作成された本来の業務よりも長く残存してしまいます。
出典: Gartner、『Innovation Insight for Cloud Infrastructure Entitlement Management』From standing access to zero standing privileges
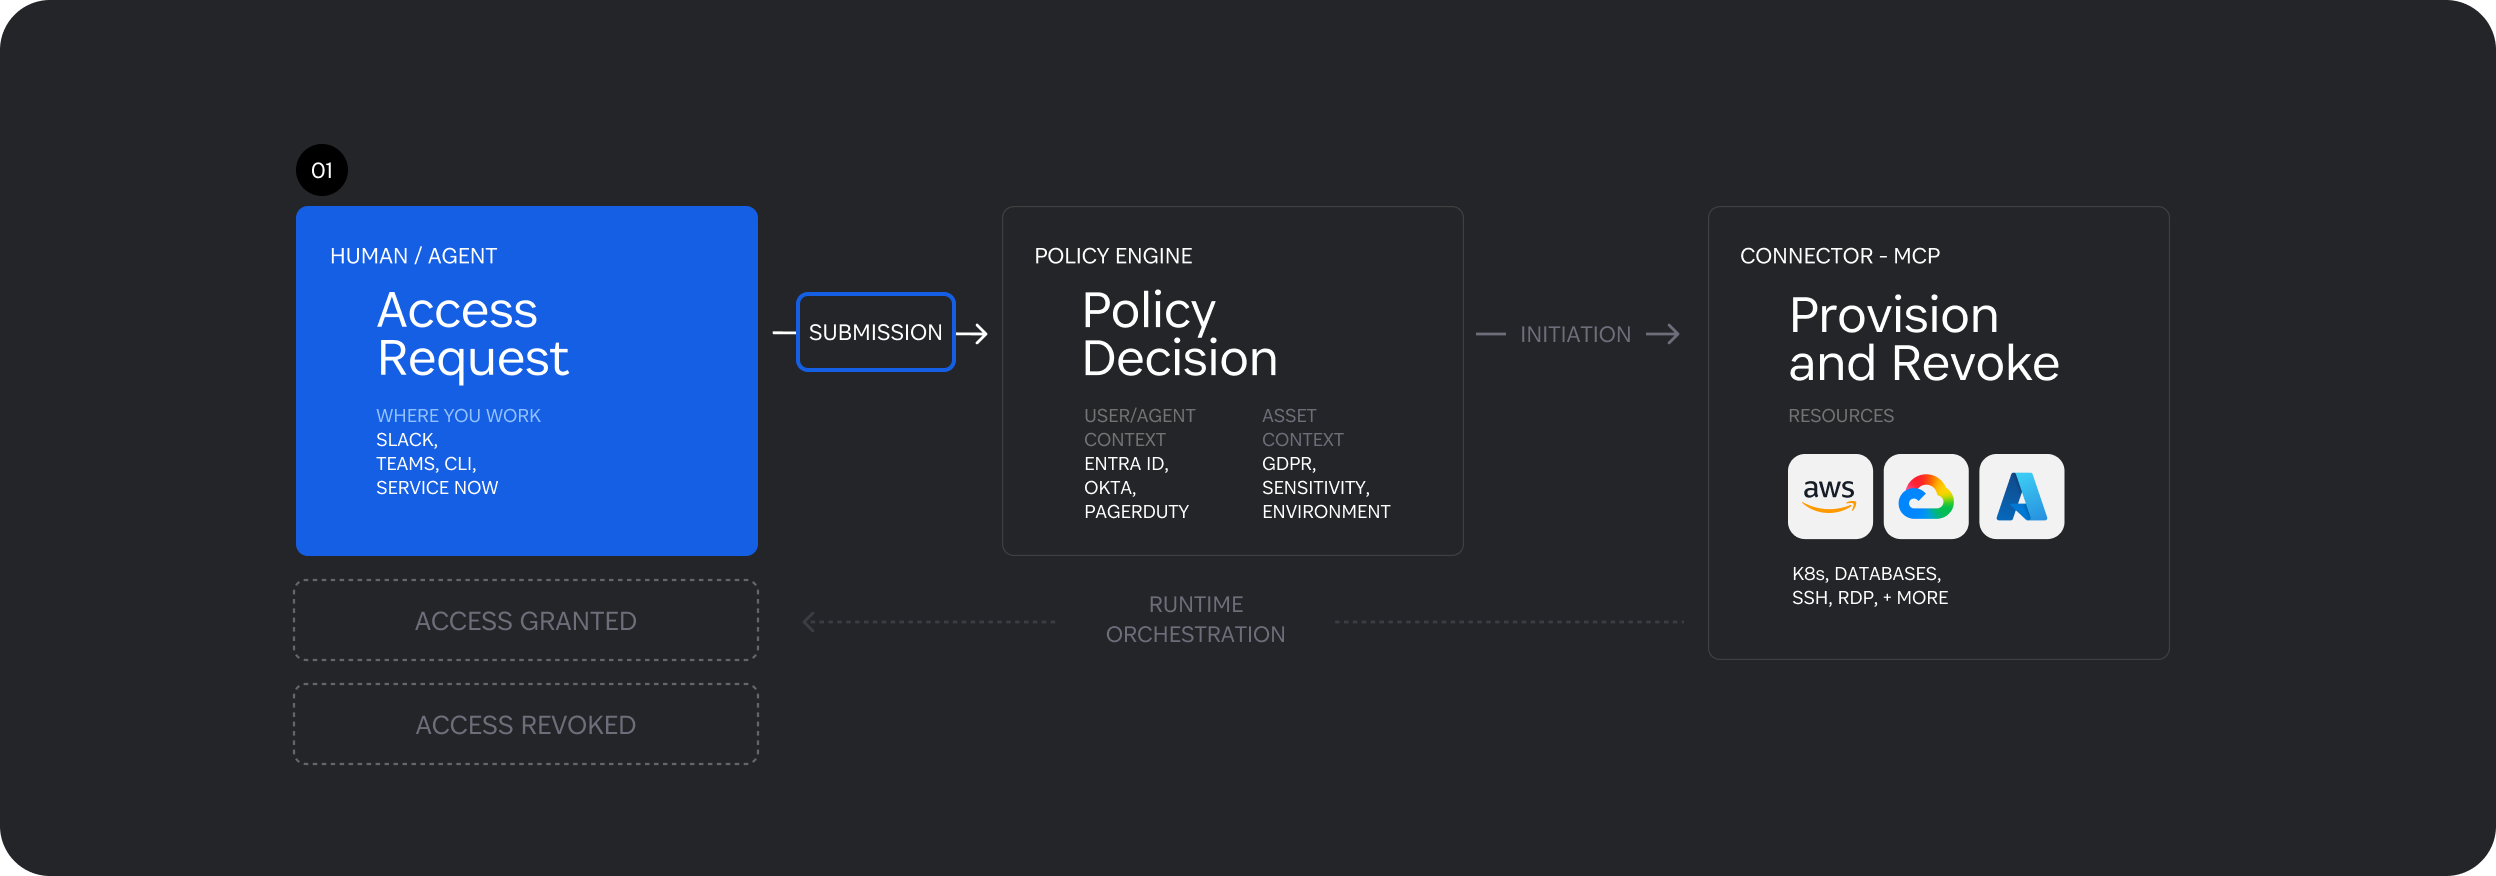
01. Request access where work happens
Users request access from Slack, Teams, the CLI, or ServiceNow, for themselves or their agents. Every request is tied to an intended action instead of relying on invisible standing privilege.
02. Evaluate every request in context
Policy decisions draw from Entra, Okta, PagerDuty, asset context, and sensitivity. Every request is evaluated at the moment it arrives, automatically or with a human in the loop depending on your approach.
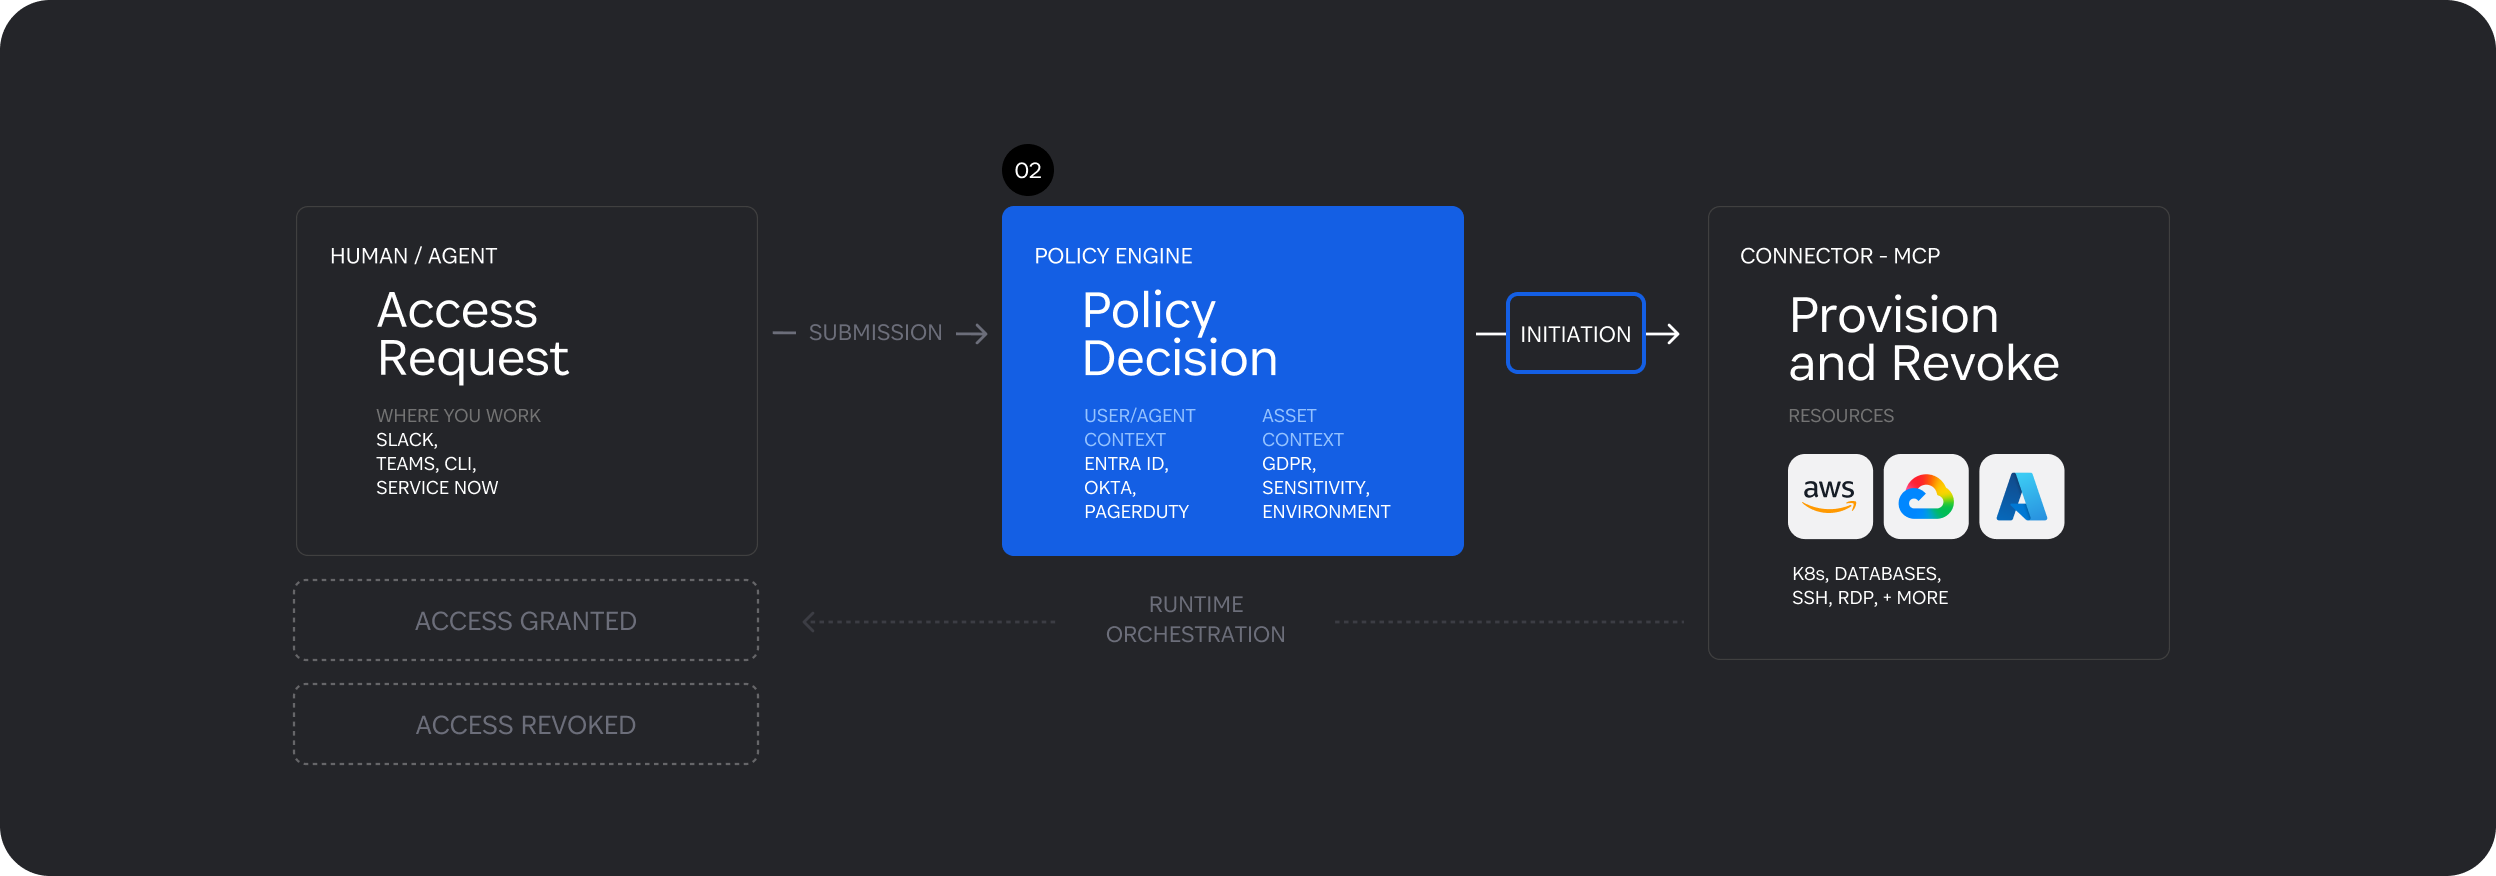
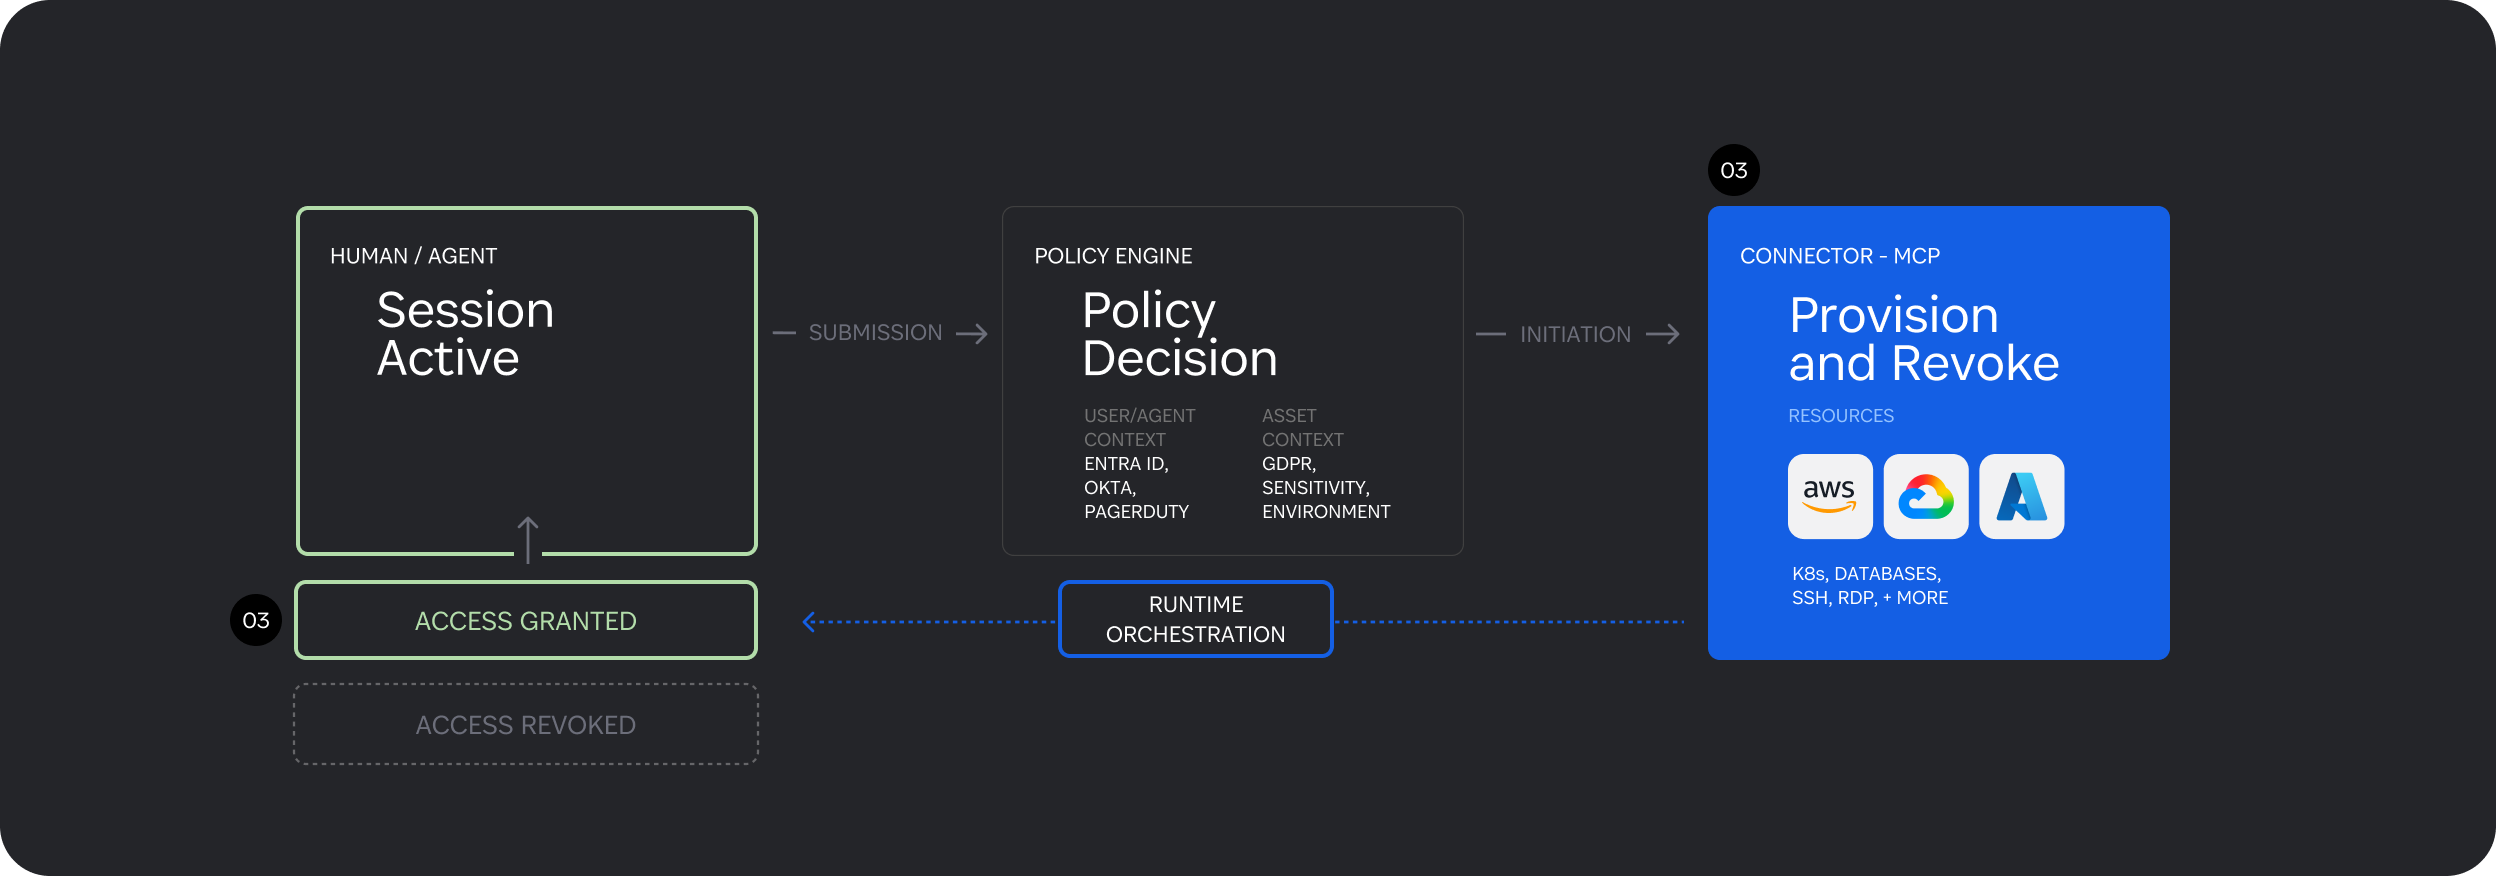
03. Provision minimum access, just in time
A lightweight connector in your environment provisions just-in-time, just-enough access to Cloud Infra, K8s, databases, SSH, RDP, and more. Agents connect via MCP. Everything is scoped to need and policy.
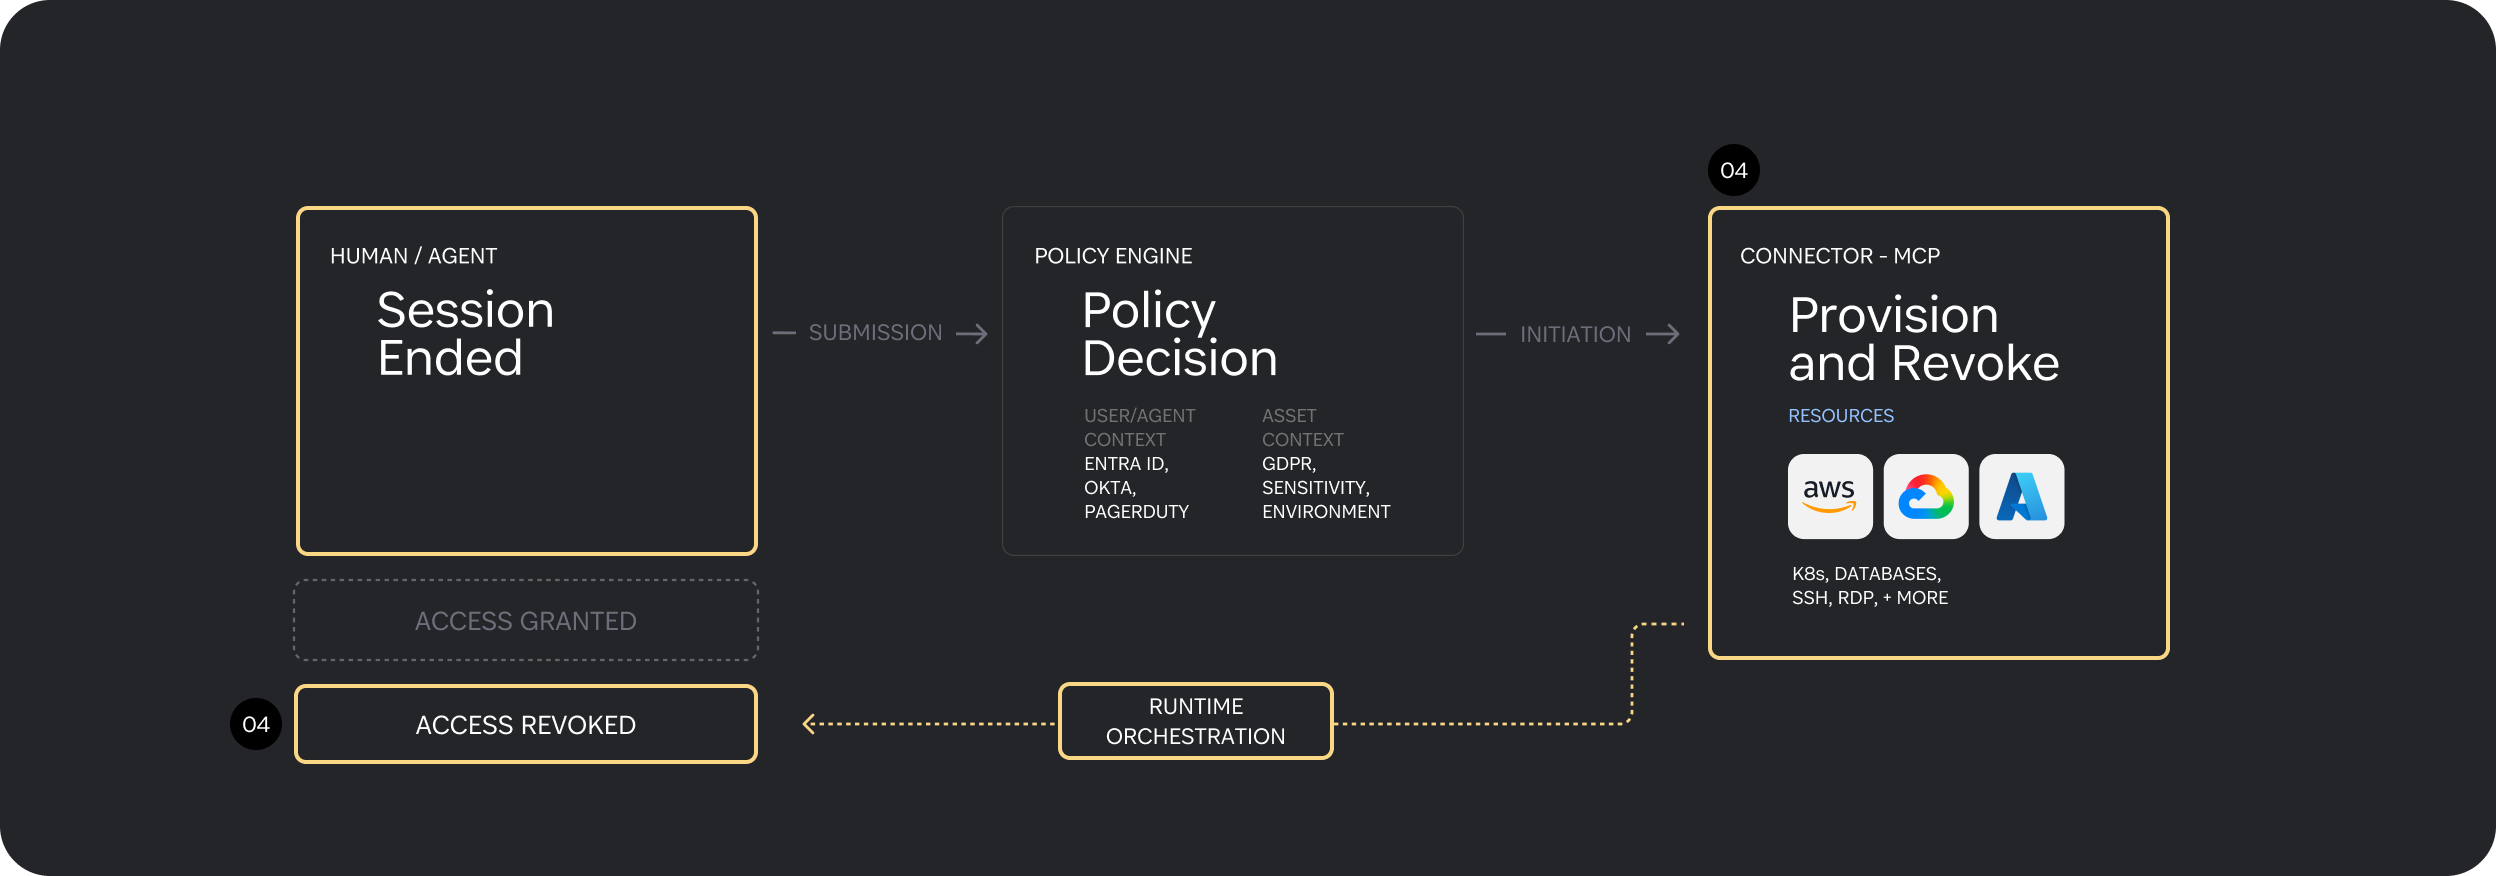
04. Every decision leaves a trail
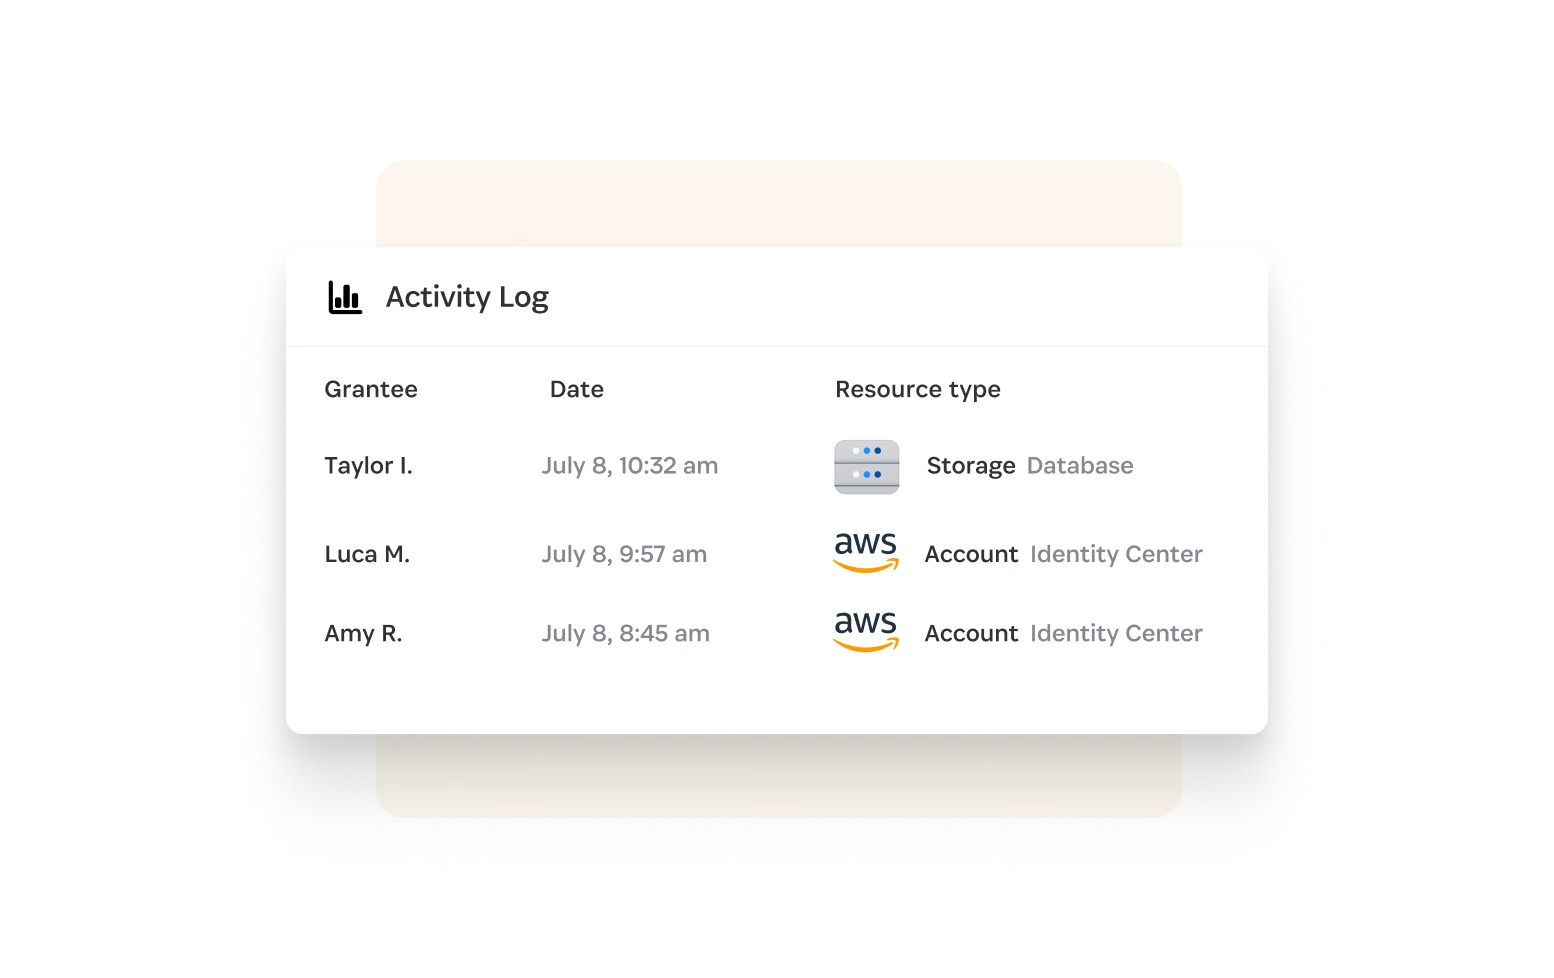
When a session ends or risk changes, access is revoked. Every request, decision, and revocation is captured with context and surfaced through the audit log and SIEM integration, so teams can see what happened and why.
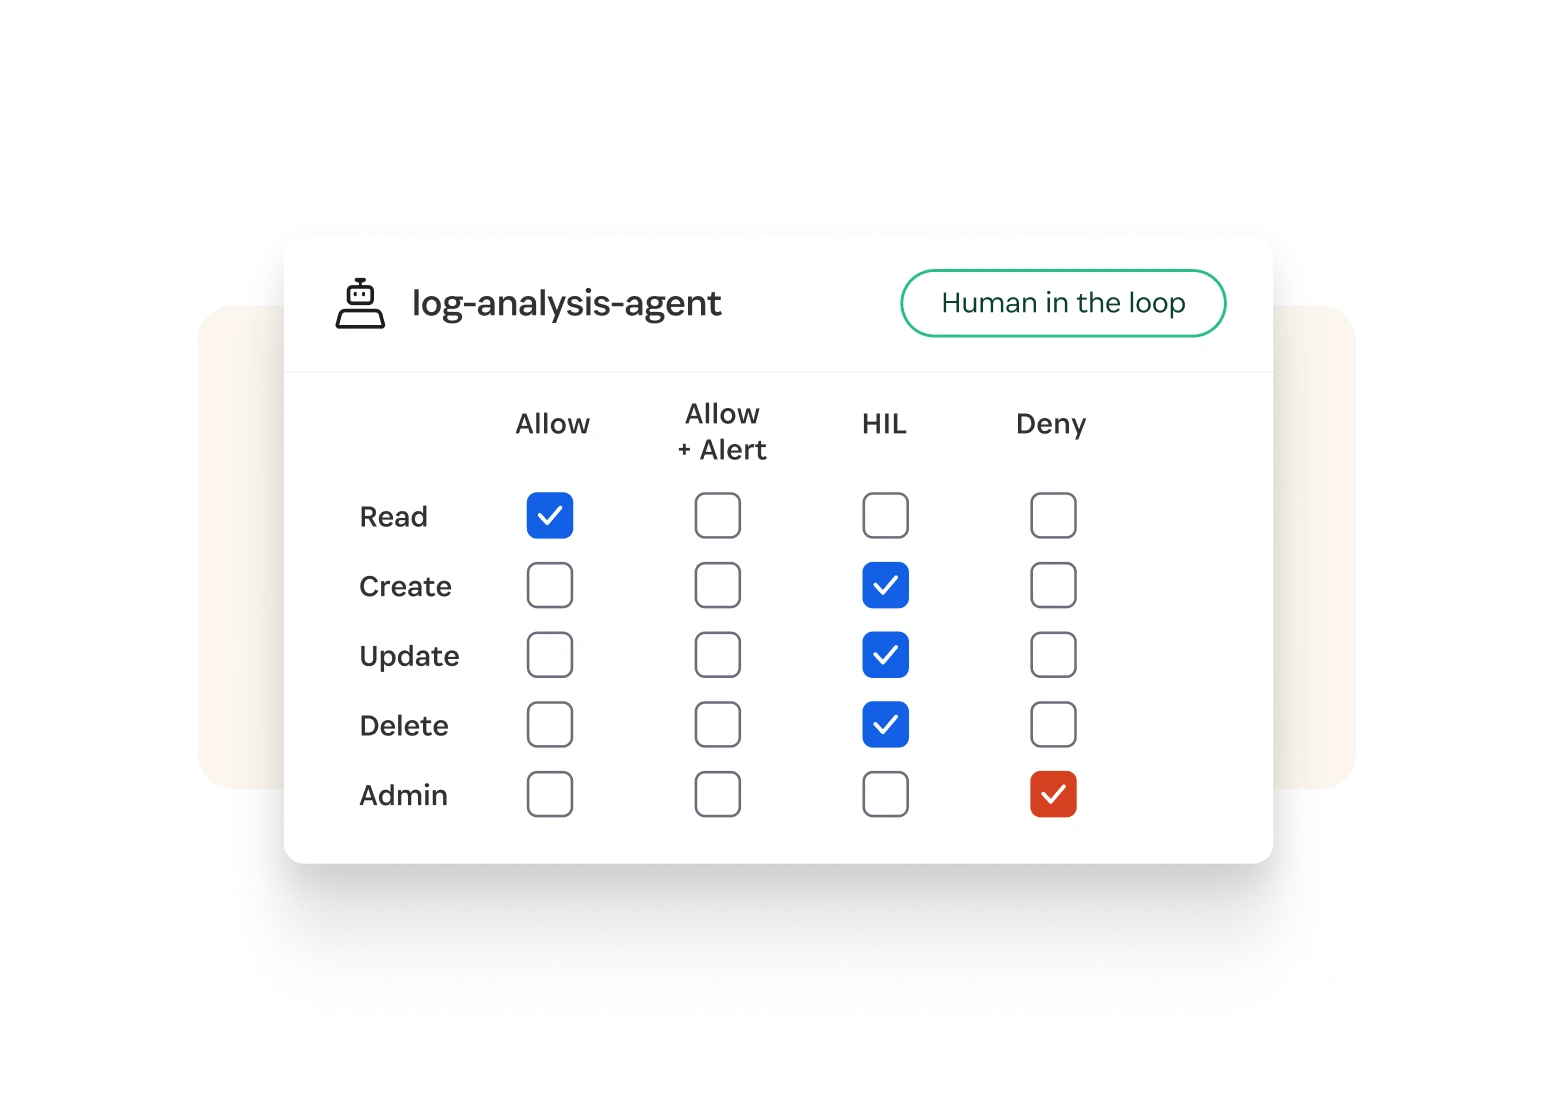
AIエージェント制御
- 常時アクセス権を持たないタスク固有のID
- インテントベースのアクセス制御(IBAC)によるリアルタイム監視
- すべてのエージェント型ワークフローにおける影響範囲の縮小
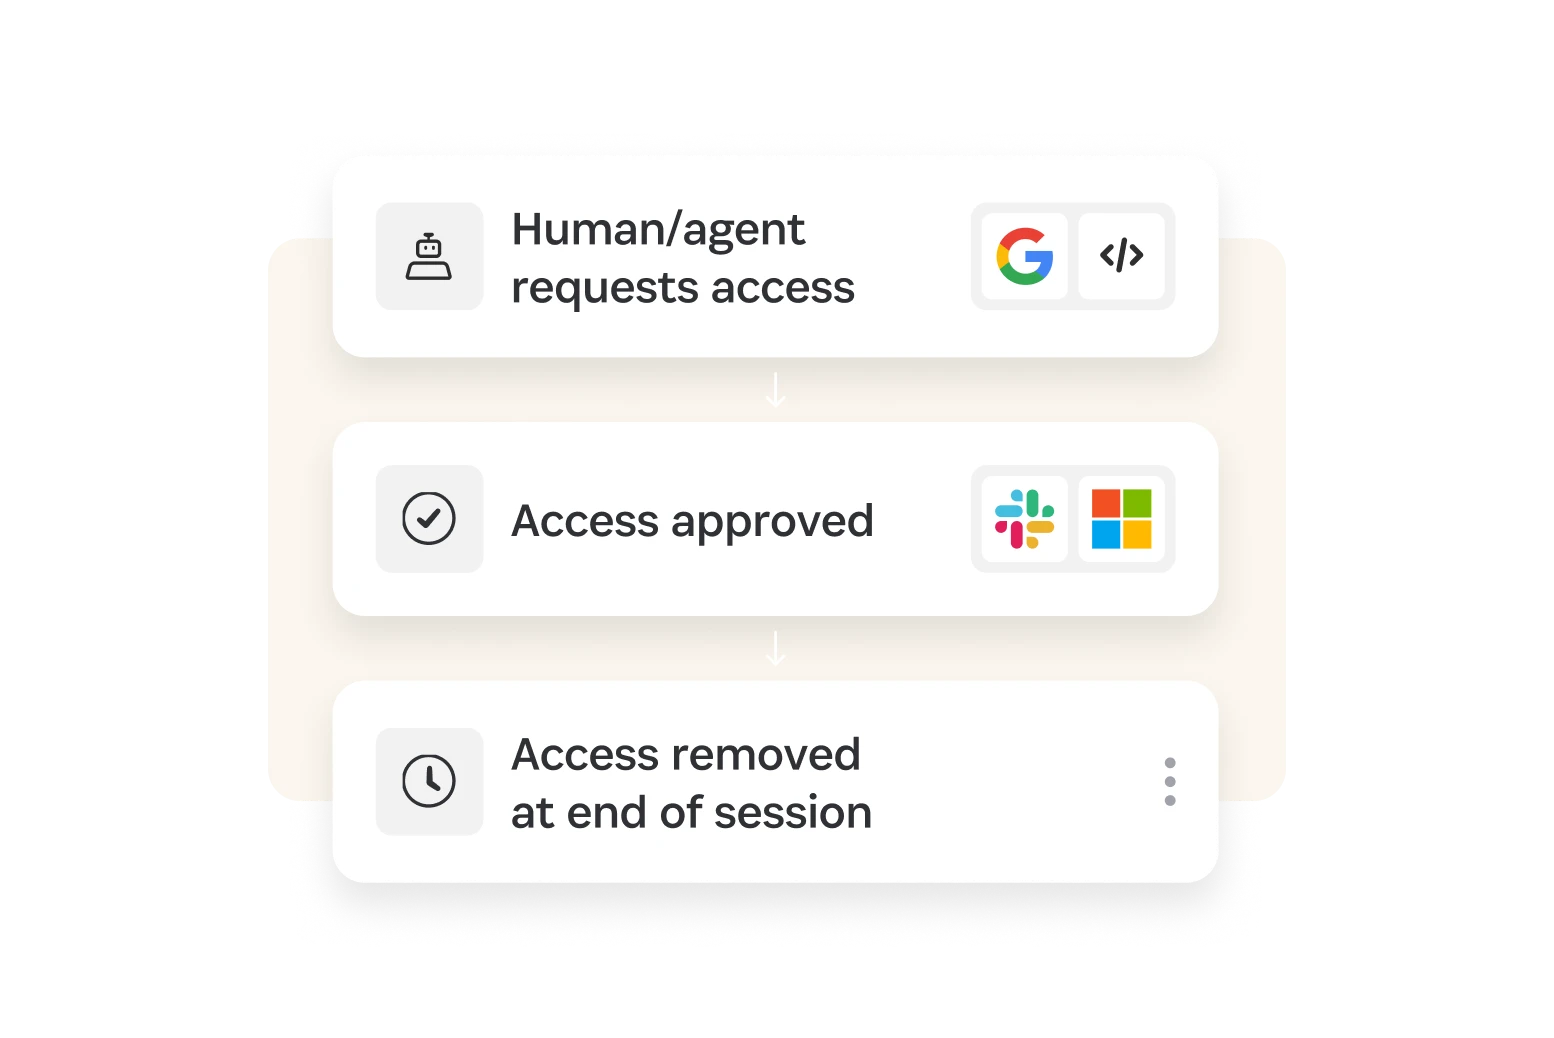
ジャストインタイムアクセス
- 環境全体にわたる精密な権限スコープ
- Slackチーム、CLI、またはMCPからアクセスをリクエストし、ITSMツールと統合
- 低リスクのリクエストに対するポリシーベースの自動承認
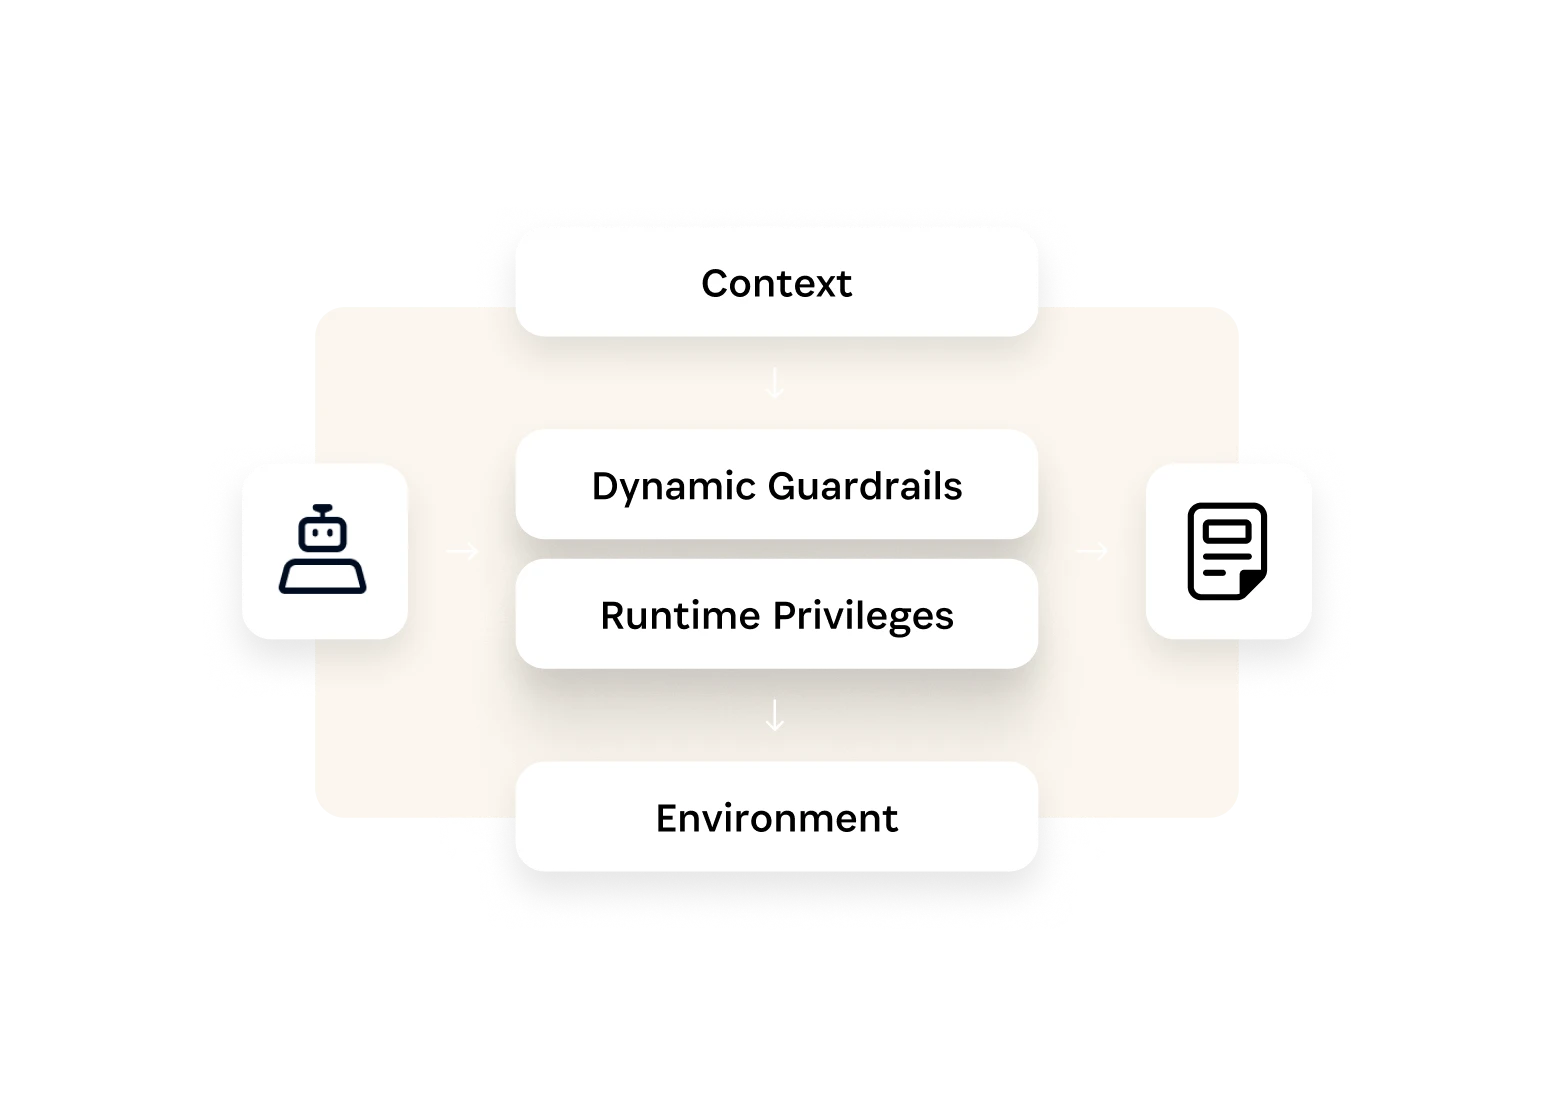
Dynamic Guardrails
- ビジネスコンテキストをすべてのアクセス決定に反映
- クラウド、Kubernetes、データベース全体にわたるリスクベースの強制
- ポリシーは環境の成長に合わせて簡単に変更や追加が可能
監査とコンプライアンス
- コンプライアンスレポーティング
- 異常なパターンに対する自動異常検出
- すべてのアクセスイベントに関する完全なビジネスコンテキスト
1Password recognized in the 2026 Gartner® Magic Quadrant™ for Privileged Access Management
1Password Privileged Access was named an Honorable Mention.
Privileged AccessはUnified Accessプラットフォームの一部です
すべてのアイデンティティへのアクセスを発見、保護、監査するプラットフォームです。
Privileged Accessに関するよくある質問
ジャストインタイム特権アクセスとは何ですか?
ジャストインタイムアクセスとは、適切なIDに対して、必要な時に必要なだけのアクセス権限を提供することを意味します。これは、リクエストに応じて作成され、特定のタスクに範囲が限定され、セッション終了時に削除されます。
1Password Privileged Accessの機能とは?
1Password Privileged Accessは、どのようにして常時特権を排除しますか?
1Password Privileged Accessは、どのようにAIエージェントを保護しますか?
1Password Privileged Accessは、プロキシ、踏み台サーバー、またはサーバーごとのエージェントを必要としますか?
1Password Privileged Accessは1Password® Unified Accessプラットフォームにどのように組み込まれますか?
1Password Privileged Accessは、監査やコンプライアンスをどのようにサポートしますか?
常時アクセスを排除
クラウド、データベース、Kubernetes環境全体で、ジャストインタイムでプロビジョニングおよび削除されるアクセス権限を確認できます。