1Password Privileged Access
零常驻权限
零常驻权限以即时 (JIT) 和适量访问 (JEA) 取代持久访问权限,仅针对当前任务,并受策略约束,且在工作结束后自动撤销。


常设访问权限扩大风险、减慢响应速度并降低可见性
常驻权限扩展至各种身份
临时访问权限通常在工作结束后依然保留,而人类用户、工作负载和 AI 代理保留的权限则超过了其实际所需。
访问权限无法跟上工作需求
在事件处理、部署和日常紧急工作中,手动审批和清理会拖慢工程师的效率。
无法了解谁访问了哪些资源
当审计人员询问谁拥有访问权限、为何获批、他们可以执行哪些操作以及权限何时终止时,答案往往零散不全或无处可寻。
1Password 如何管理零常驻权限
降低常驻访问风险
通过将持久权限替换为仅针对单个任务授权并在任务结束后自动移除的访问权限,缩小攻击面。
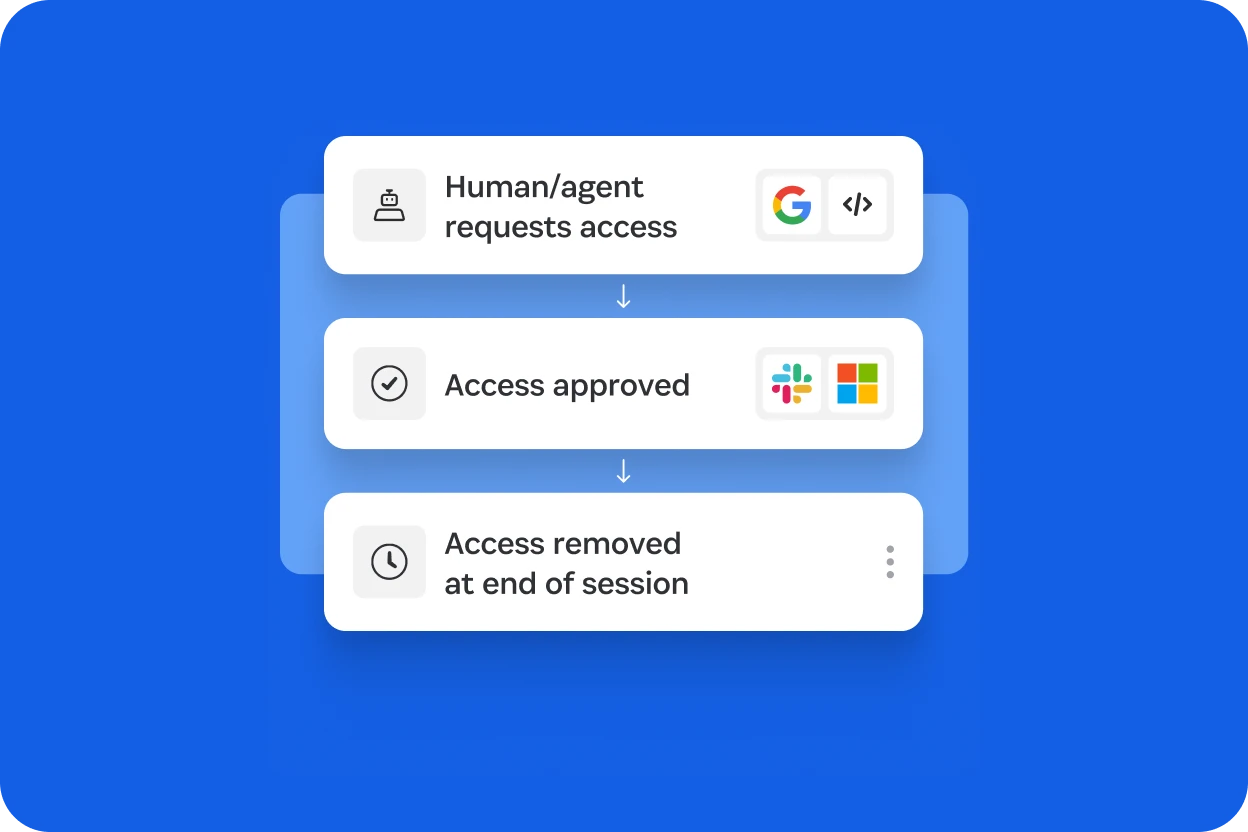
推动工程不断发展
仅向工程师提供他们已使用工具所需的访问权限,无需永久权限或冗长的工单队列。
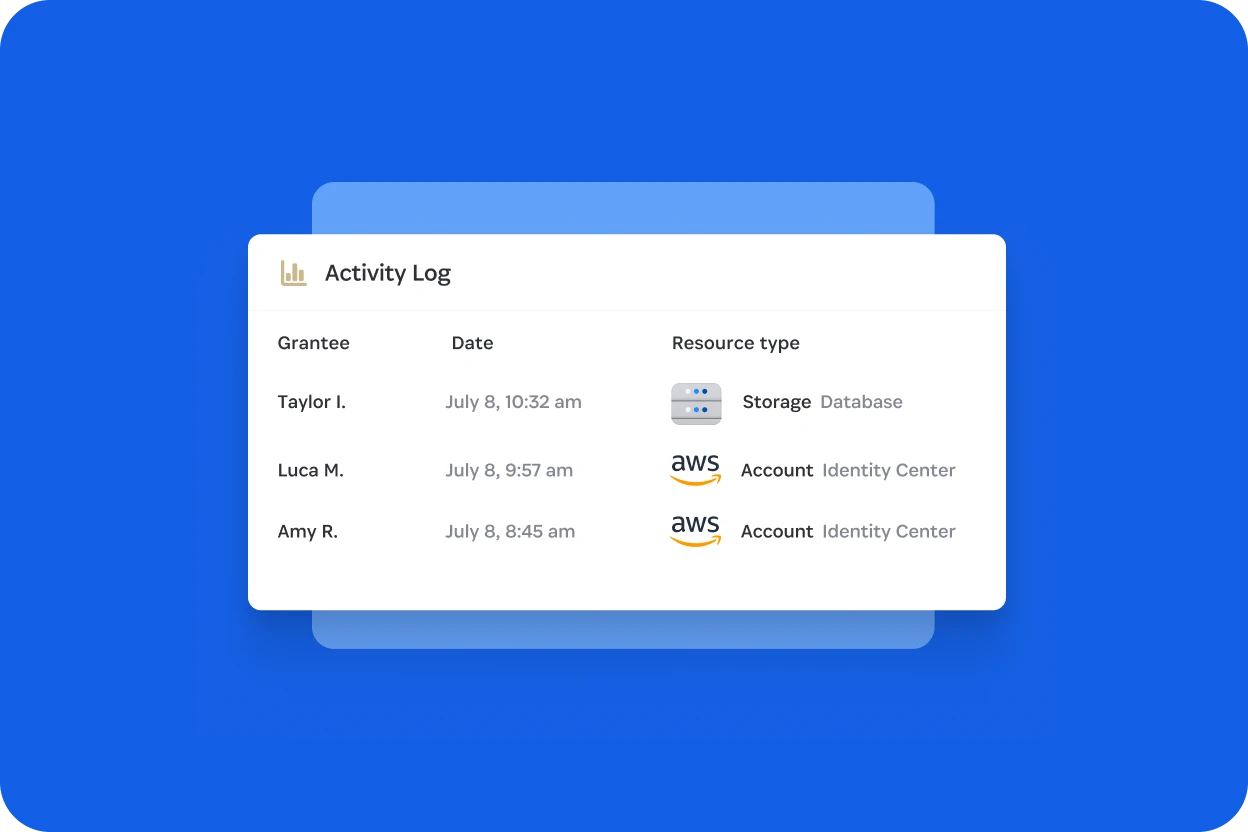
加强审计与合规
在访问发生时强制执行最小权限原则,并生成每个请求、批准、访问事件和撤销的清晰证据。
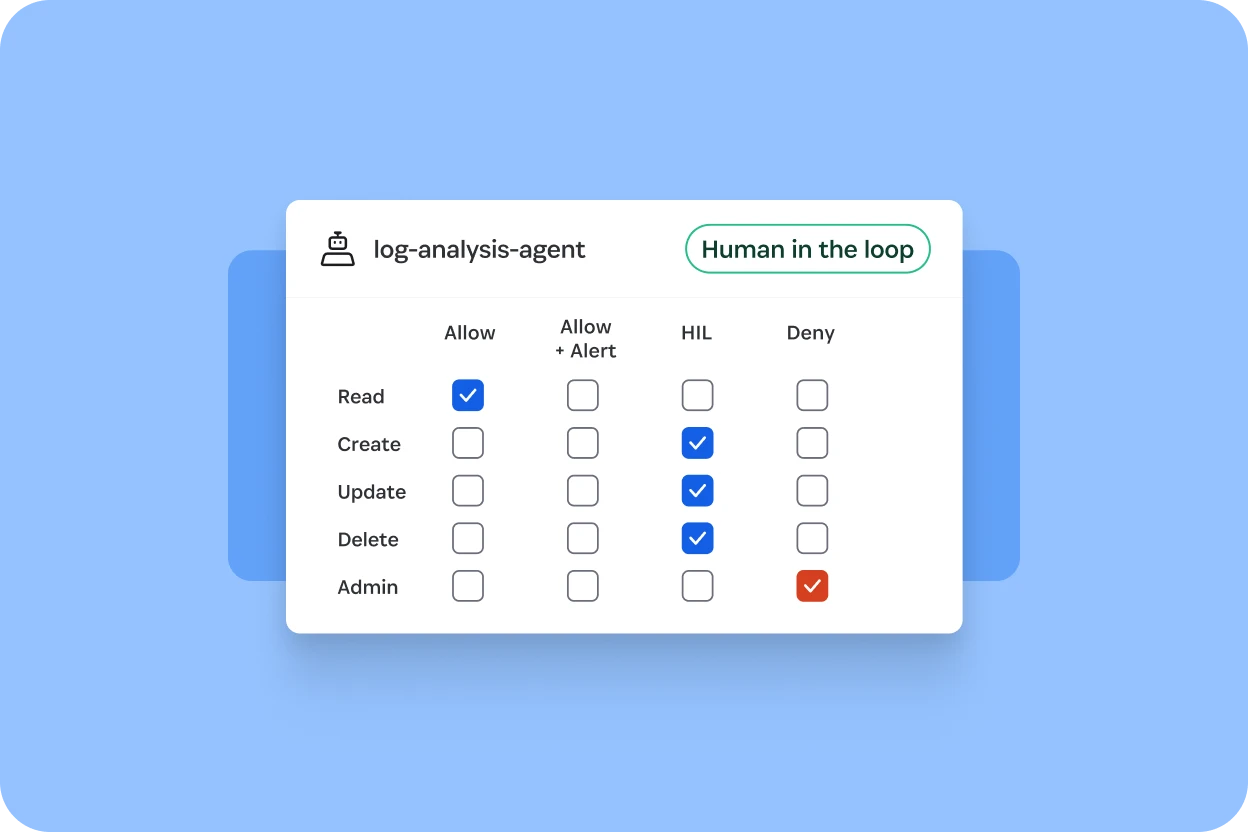
管理 AI 智能体访问权限
为智能体提供与声明意图和人类授权挂钩的特定任务与限时访问权限,确保每项受管操作均可追溯。
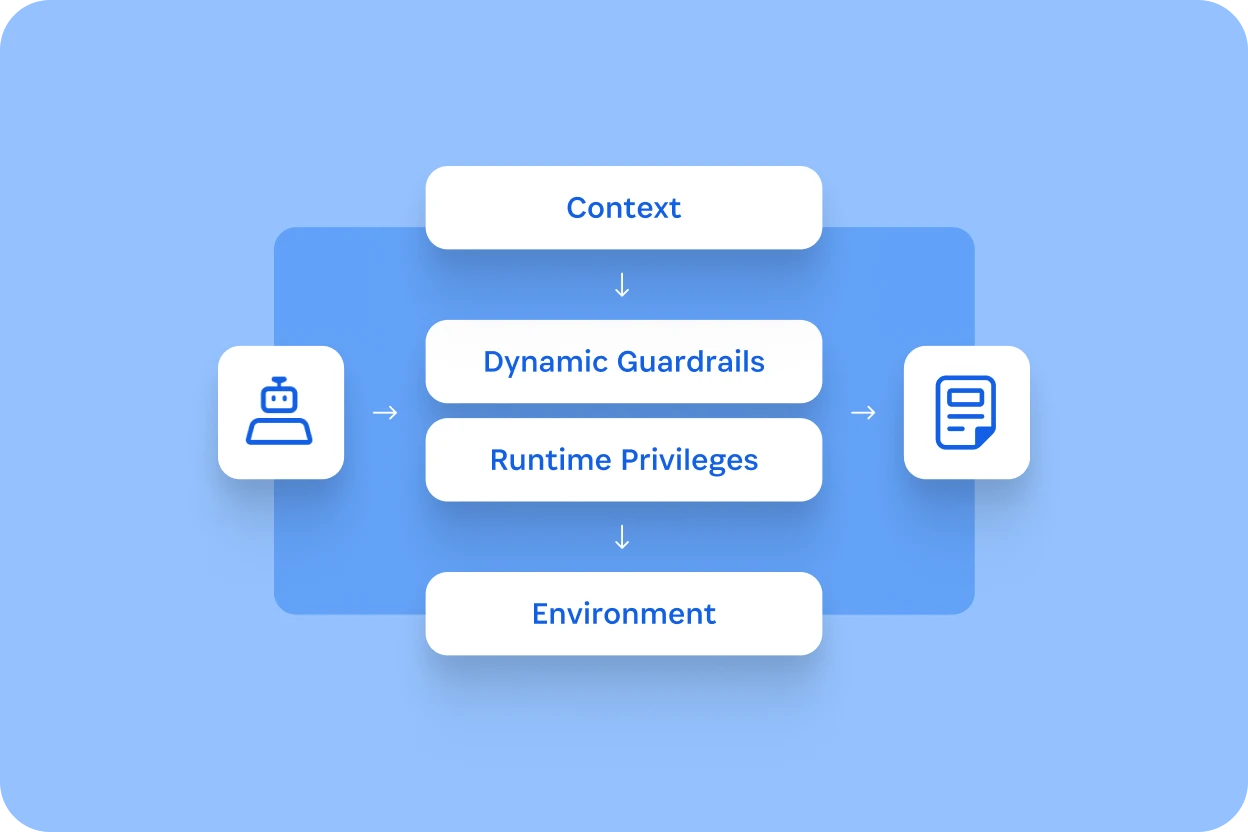
为关键访问引入零常驻权限
查看每个身份和权限,仅在需要时授予访问权限,并限定访问权限范围,同时合理控制剩余权限,确保不会留下任何永久性痕迹。
查看整个基础架构中谁拥有哪些访问权限
映射 AWS、Azure、GCP、Kubernetes 和数据库中的所有身份和权限,并识别多余的访问权限和休眠帐户。
默认授予适时、适量的权限
在需要时,使用每个系统的原生策略语言创建访问权限,并在会话结束时自动撤销。
根据环境和需求的变化调整访问权限
识别常驻权限访问和过度宽泛的权限,并提供团队可执行的补救指导。
“我们需要一种解决方案,既能消除过多的常驻访问权限,又不影响工程师的工作效率。”
Aaron Bacchi
Labelbox 高级 DevSecOps 工程师
将零常驻权限应用于人类和智能体所需的一切
1Password Privileged Access 简介
了解 1Password Privilege Access 如何消除云和混合环境、数据库和 Kubernetes 中人员和代理身份的常驻权限。
阅读博客
常见问题
什么是零常驻权限?
零常驻权限以即时 (JIT) 权限访问取代持久访问权限,这种访问方式仅针对特定任务和时间段授予适量访问权限 (JEA)。访问权限受策略管控,并在工作结束后自动移除。
零常驻权限与即时访问有何不同?
如何实现零常驻权限?
ZSP 会降低工程师的工作效率吗?
零常驻权限会否取代现有的身份和访问管理(IAM)或特权访问管理(Privileged Access)?
零常驻特权如何支持审计与合规?
什么是 1Password Privileged Access?
1Password Privileged Access 支持哪些环境?
企业应该从哪里开始实施零常驻权限?
零常驻权限是否适用于 AI 智能体?
消除常驻访问权限
查看为各项任务适时适量授予并在工作结束时撤销的访问权限。