The companies putting AI agents to work are securing them with 1Password
常驻特权是最大的安全隐患
超过 96% 的常驻访问权限处于闲置状态of standing access sits unused
权限的生命周期往往超过了其最初创建时所对应的工作任务。
来源:Gartner,《云基础设施权限管理创新洞察》From standing access to zero standing privileges
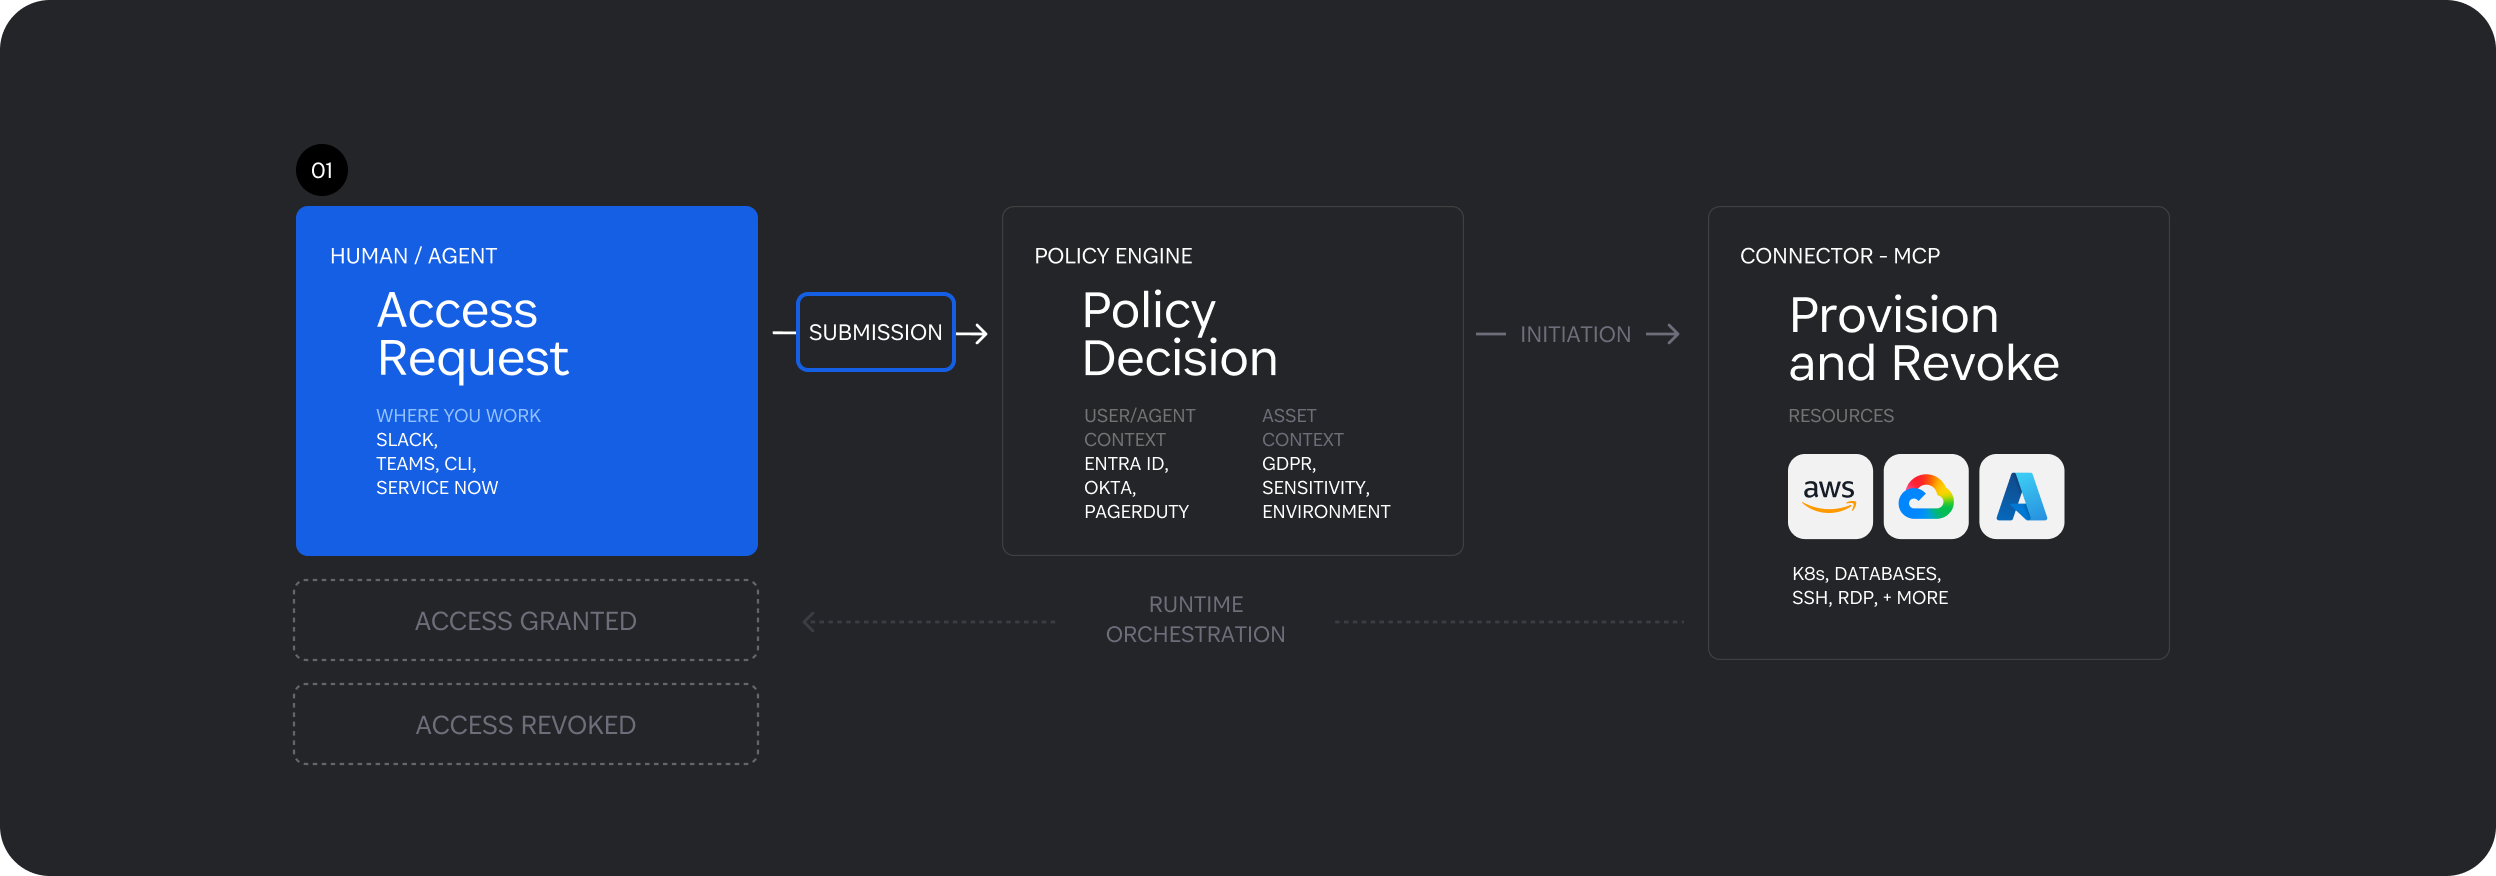
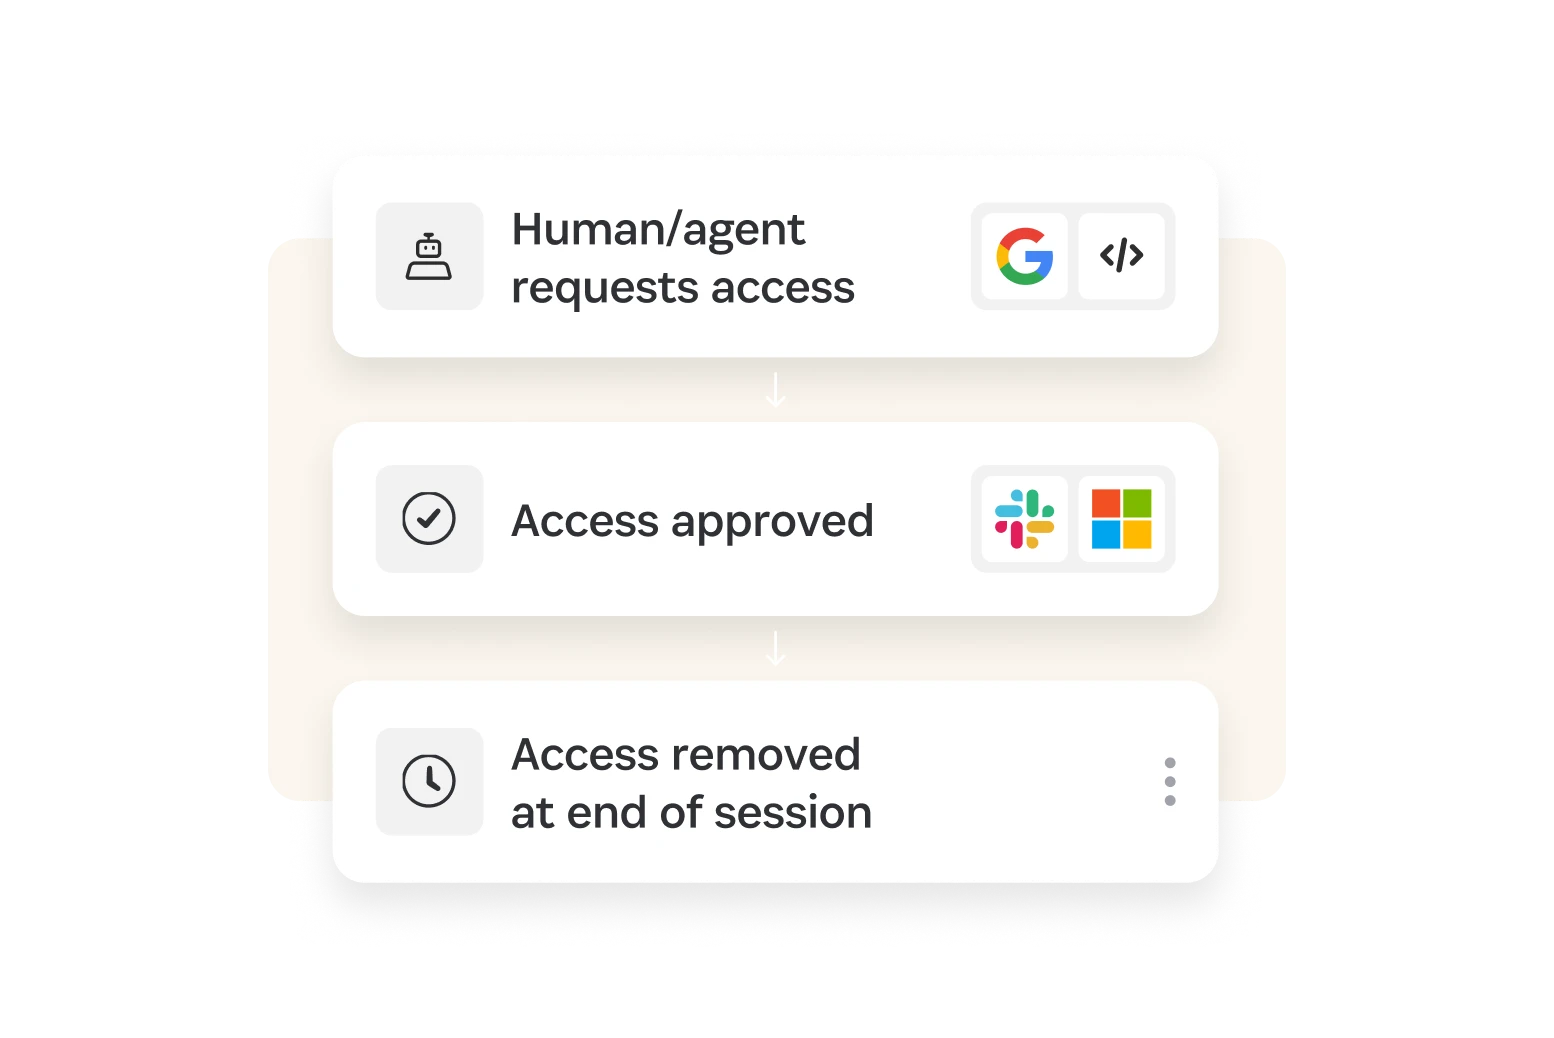
Users request access from Slack, Teams, the CLI, or ServiceNow, for themselves or their agents. Every request is tied to an intended action instead of relying on invisible standing privilege.
AI 智能体控制
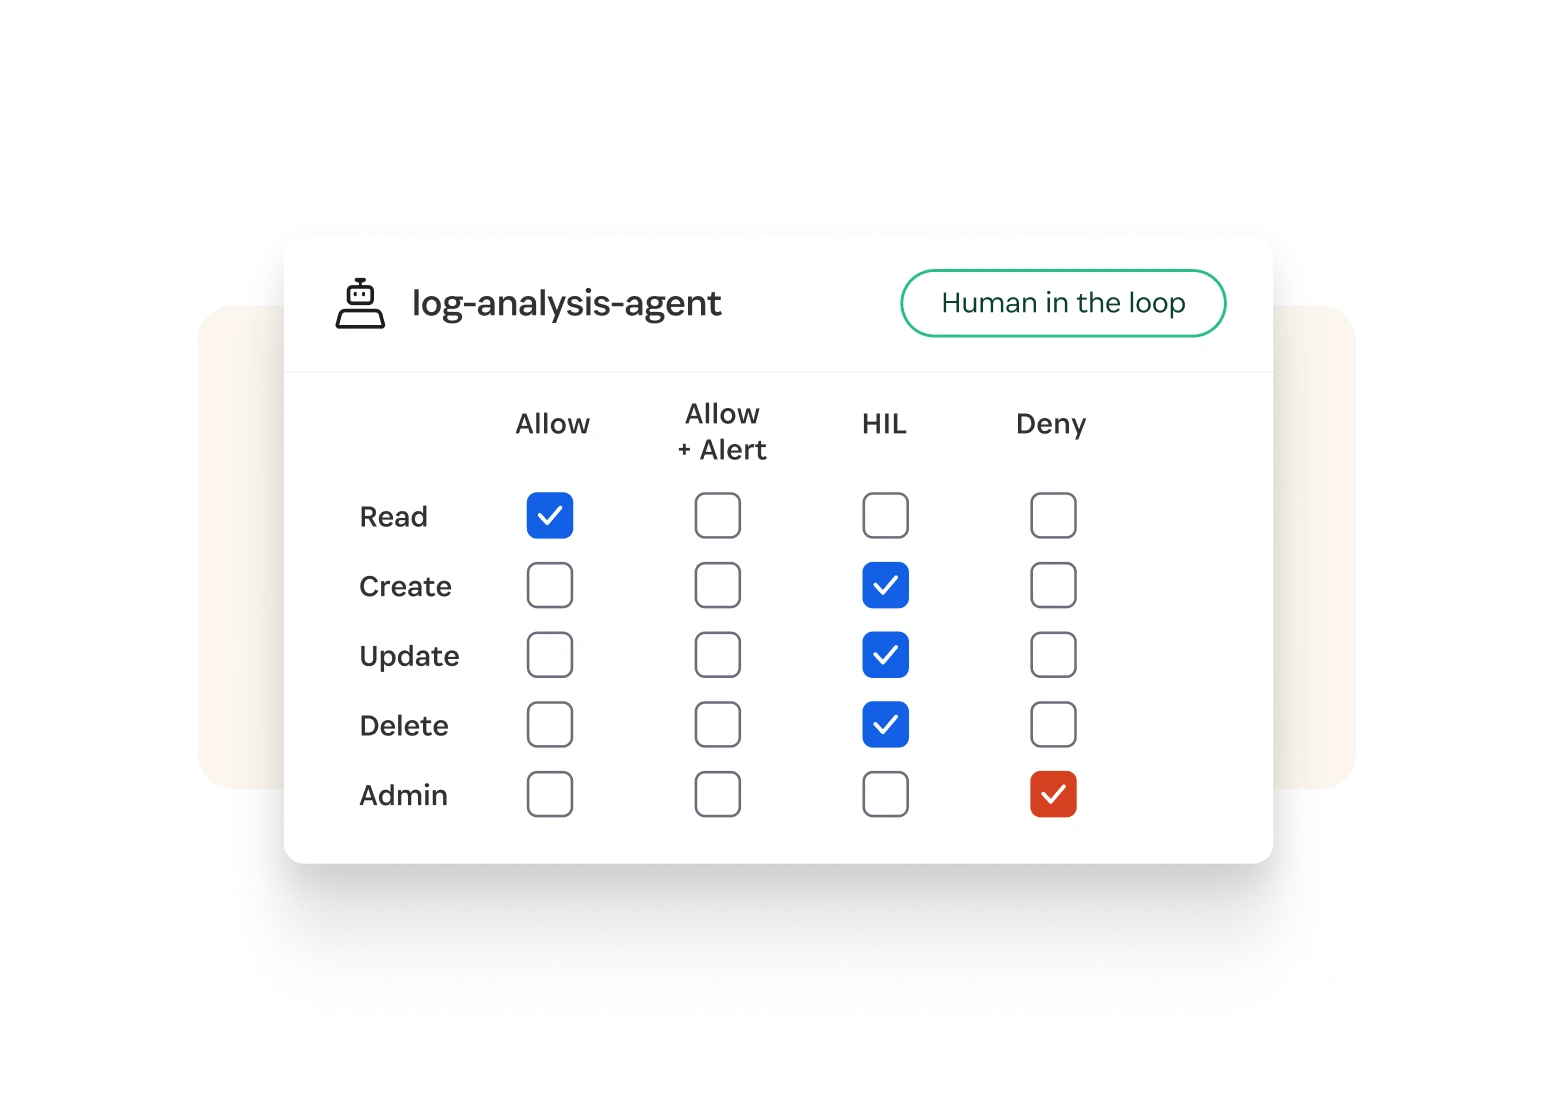
每个智能体都会获得一个针对特定任务的身份,且访问权限范围限定于该任务。 基于意图的访问控制 (IBAC) 会将声明的意图与实际执行的操作进行比对验证。如果行为偏离声明的意图,则限制其访问权限。
- 针对特定任务的身份,无常驻访问权限
- 通过基于意图的访问控制 (IBAC) 进行实时监控
- 缩小每个智能体工作流的影响范围
适时访问
按需为云环境、K8s、数据库或 SaaS 平台配置限定范围的访问权限。会话结束时移除权限。
- 跨环境实现精准的限定权限范围
- 支持通过 Slack 团队、CLI 或 MCP 申请访问,并与 ITSM 工具集成
- 基于策略的低风险请求自动审批
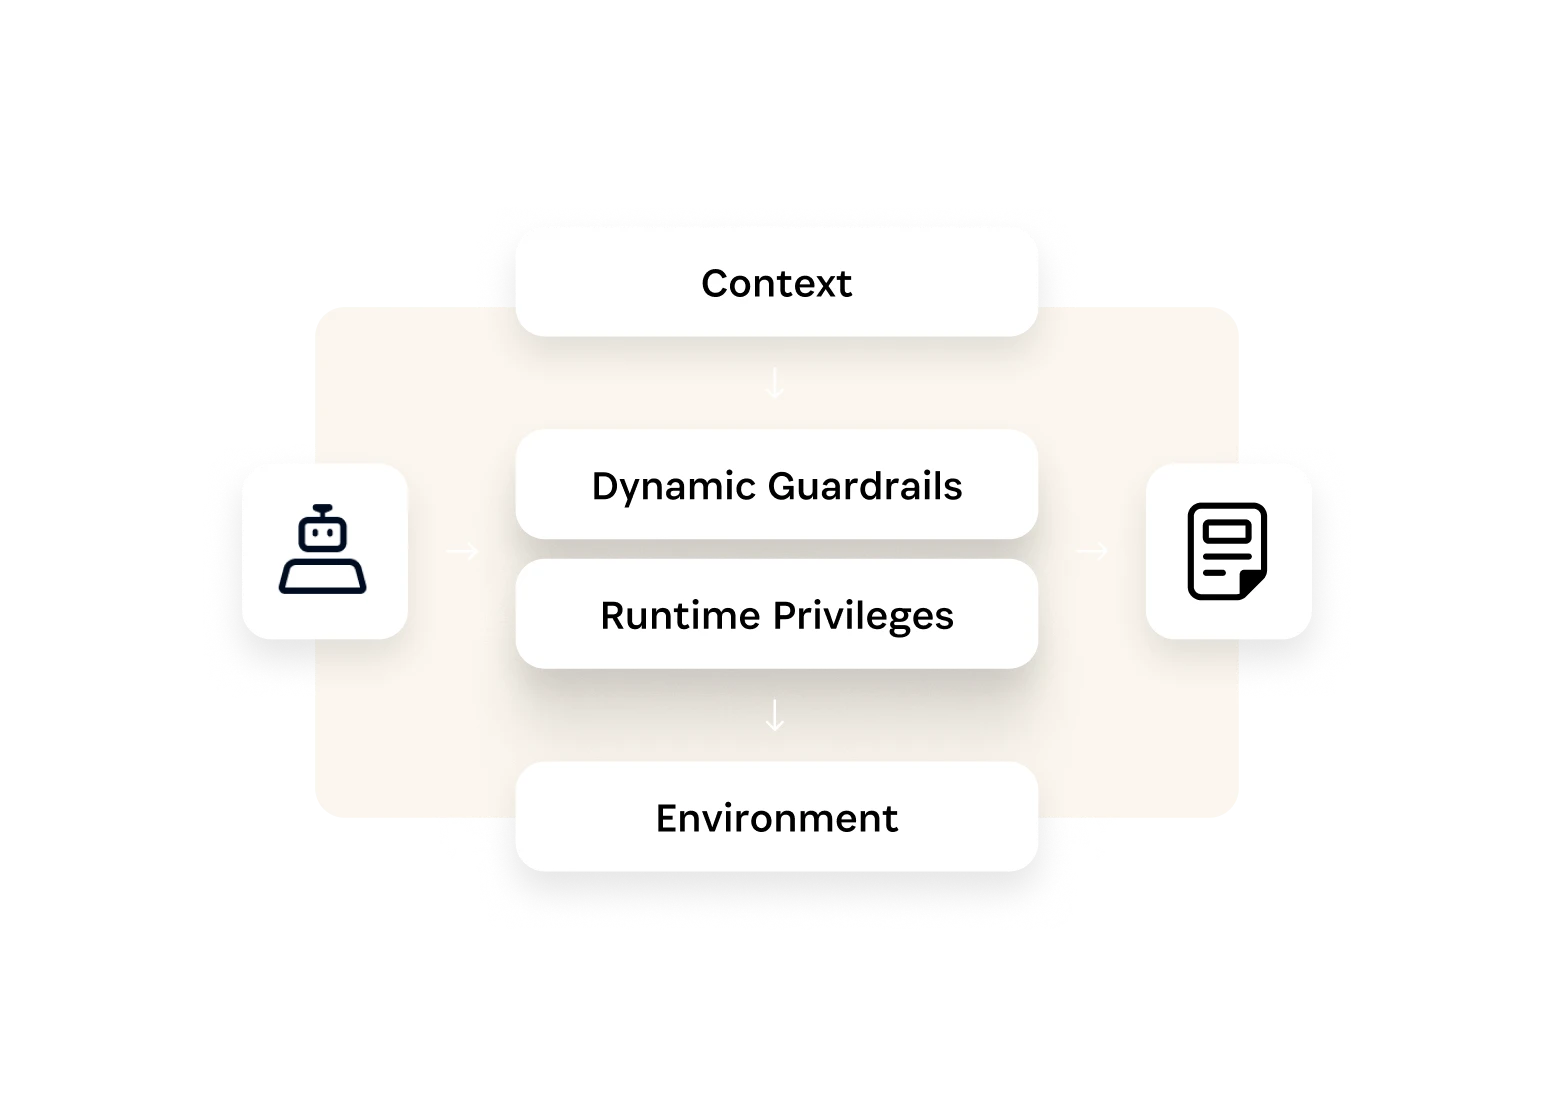
动态护栏
动态护栏会将请求者是谁、他们需要什么,以及该操作的风险纳入考量。策略会随着环境扩展而自适应调整。
- 业务上下文会影响每一次访问决策
- 在跨云、K8s 和数据库的环境中实施基于风险的执行策略
- 策略可以随着环境发展而轻松修改或扩充
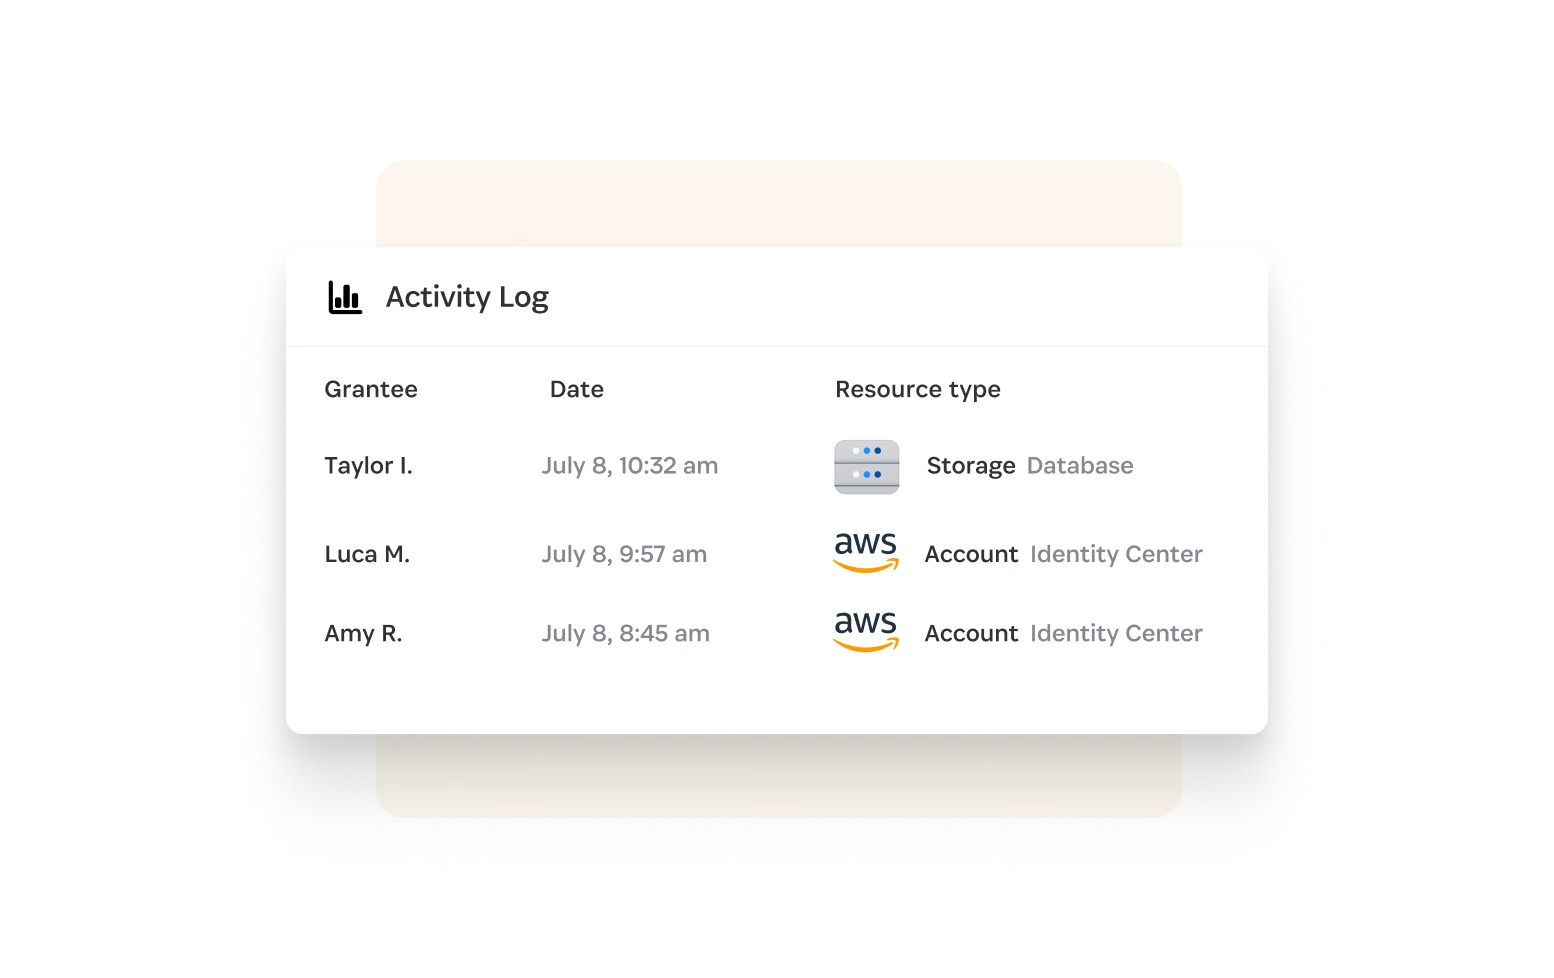
审计与合规
每一次请求、审批和访问事件都会被自动记录。AI 生成的会话摘要可为审计人员和合规团队提供即时解答。
- 合规报告
- 自动异常检测,用于识别异常模式
- 为每一次访问事件提供完整的业务上下文
发现、保护、审计
Privileged Access 是 Unified Access 平台的一部分
一个能够发现、保护并审计所有身份访问权限的平台。
Privileged Access 常见问题
什么是适时特权访问?
适时访问意味着在正确的时间,为正确的身份提供正确的访问权限。该权限按需创建,限定于特定任务,并在会话结束时移除。
1Password Privileged Access 有什么作用?
1Password Privileged Access 如何消除常驻权限?
1Password Privileged Access 如何保护 AI 智能体的安全?
1Password Privileged Access 是否需要代理、堡垒机或服务器级代理程序?
1Password Privileged Access 如何融入 1Password® Unified Access 平台?
1Password Privileged Access 如何支持审计与合规?
消除常驻访问权限
查看在云、数据库和 K8s 环境中配置和移除的适时访问权限。