开发人员和智能体工作流中的密钥信息管理
Discover secrets sprawl
Find unmanaged secrets across developer endpoints and in local environments. See where exposure is concentrated, identify owners, and guide remediation before exposed credentials create risk in CI/CD or production.
确保每个工作流的安全
将密钥信息保存在 1Password 中,并让它们可用于开发和交付的各个环节。在开发人员、流水线和 AI 代理需要时,为他们提供恰当的访问权限,而不暴露凭据。
管理和验证访问权限
查看人员与工作负载的凭据活动,将证据发送至你的安全工具,并将每项凭据关联到所有者、策略和审计跟踪记录。
您在整个开发生命周期中所需要的一切
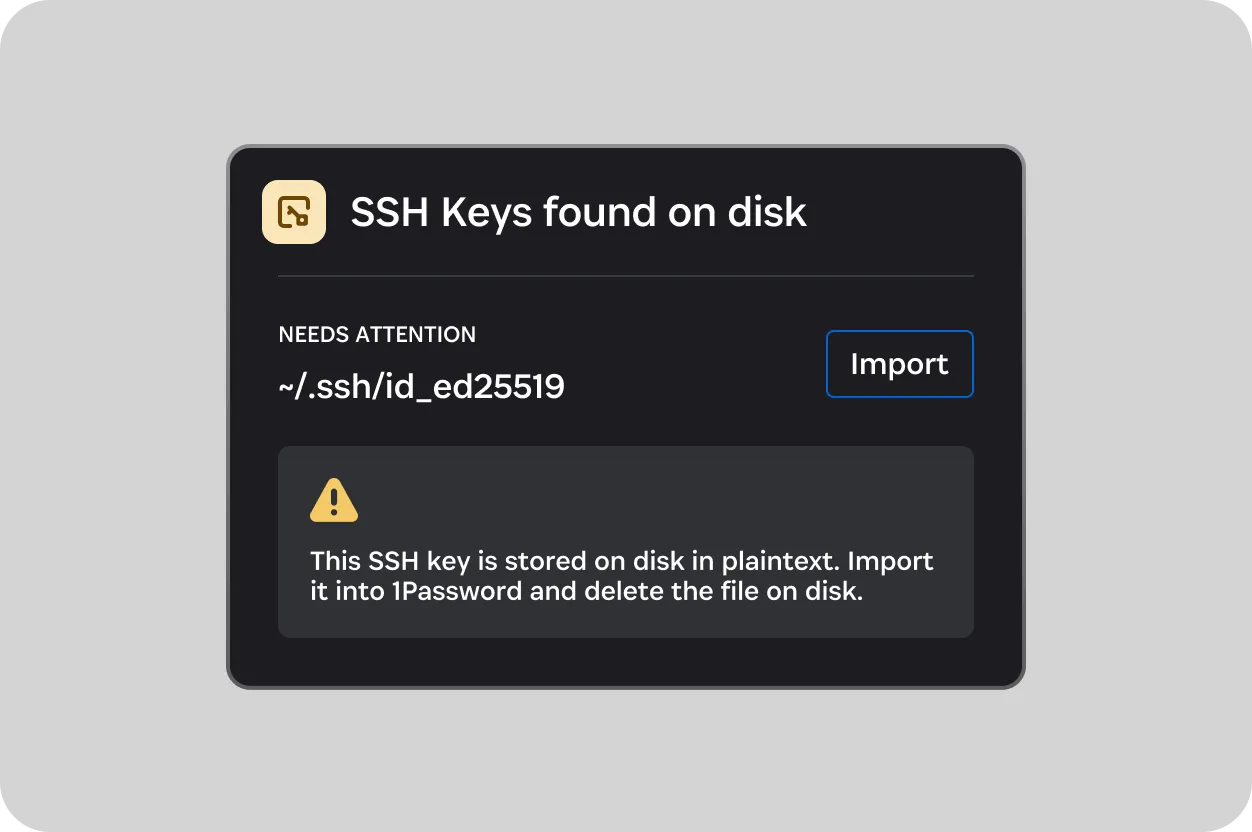
查找并修复暴露的密钥
1Password Developer Watchtower 可发现团队设备上未受管控的凭据,显示风险集中区域以及凭据所有者,并引导用户将此类凭据迁移至 1Password 进行安全存储。
帮助开发人员未雨绸缪,直击安全隐患
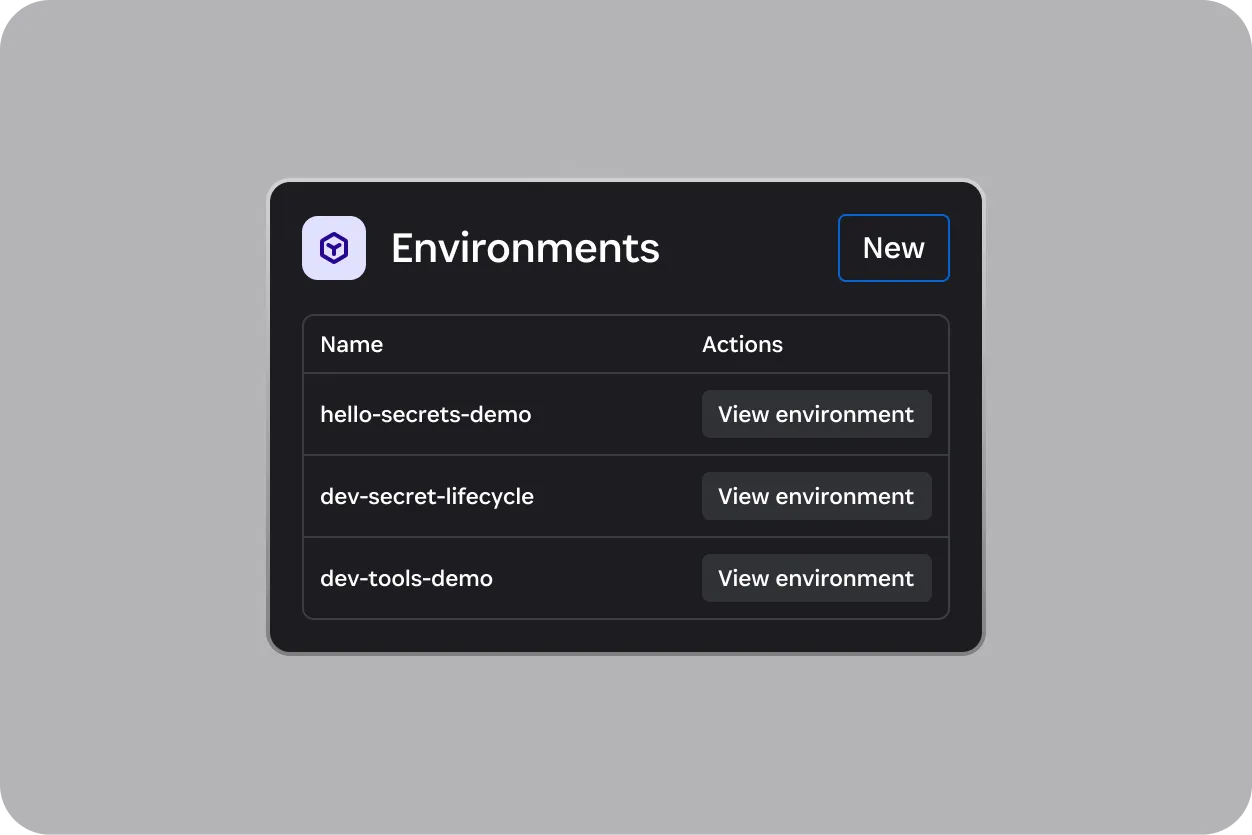
1Password Environments 让您的团队无需在磁盘上留存明文密钥信息即可运行应用程序,并在需要访问时通过生物识别审批机制,于运行时直接注入项目密钥信息。
确保开发人员安全顺利地推进工作
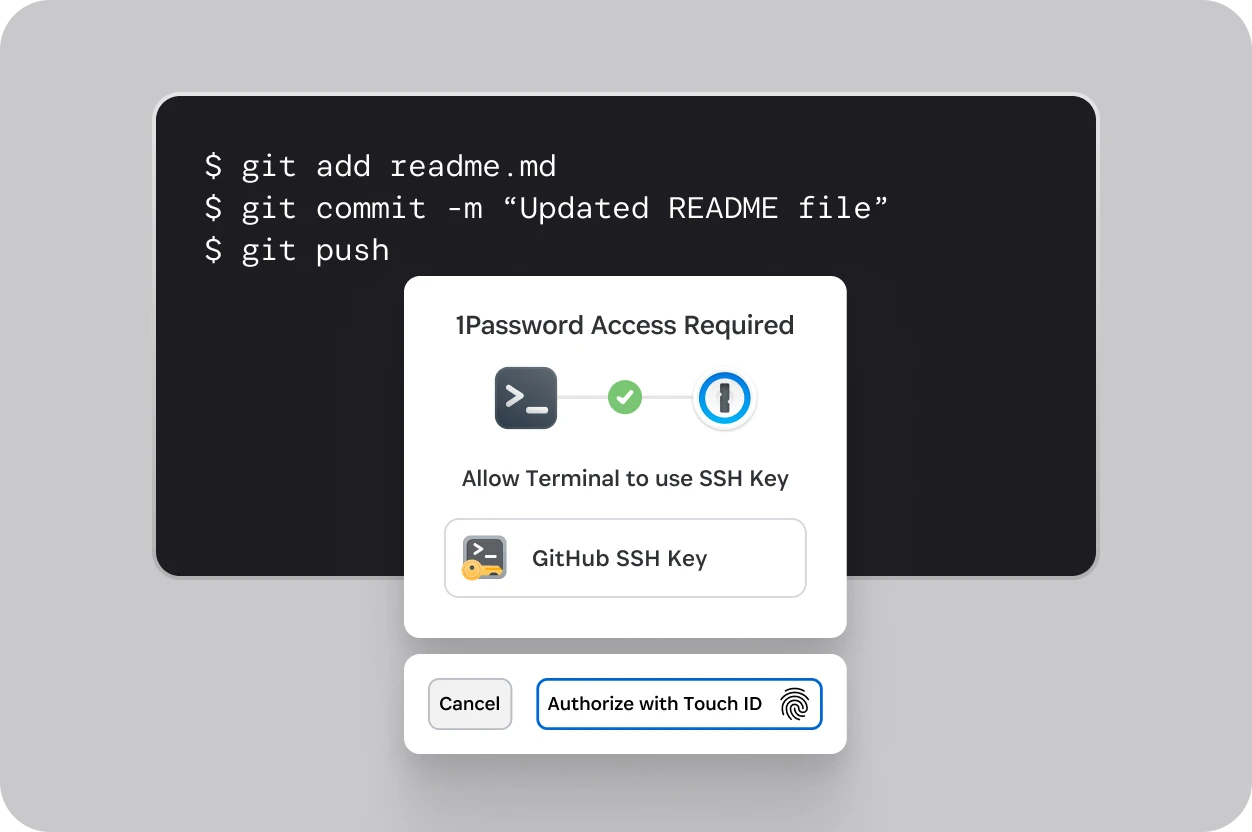
直接在终端和开发人员工具中使用 1Password 上的凭据。无需将密钥信息复制到终端或配置文件中,即可对 CLI、SSH、Git 和 shell 工作流进行身份验证。
为工作负载授予适当的访问权限
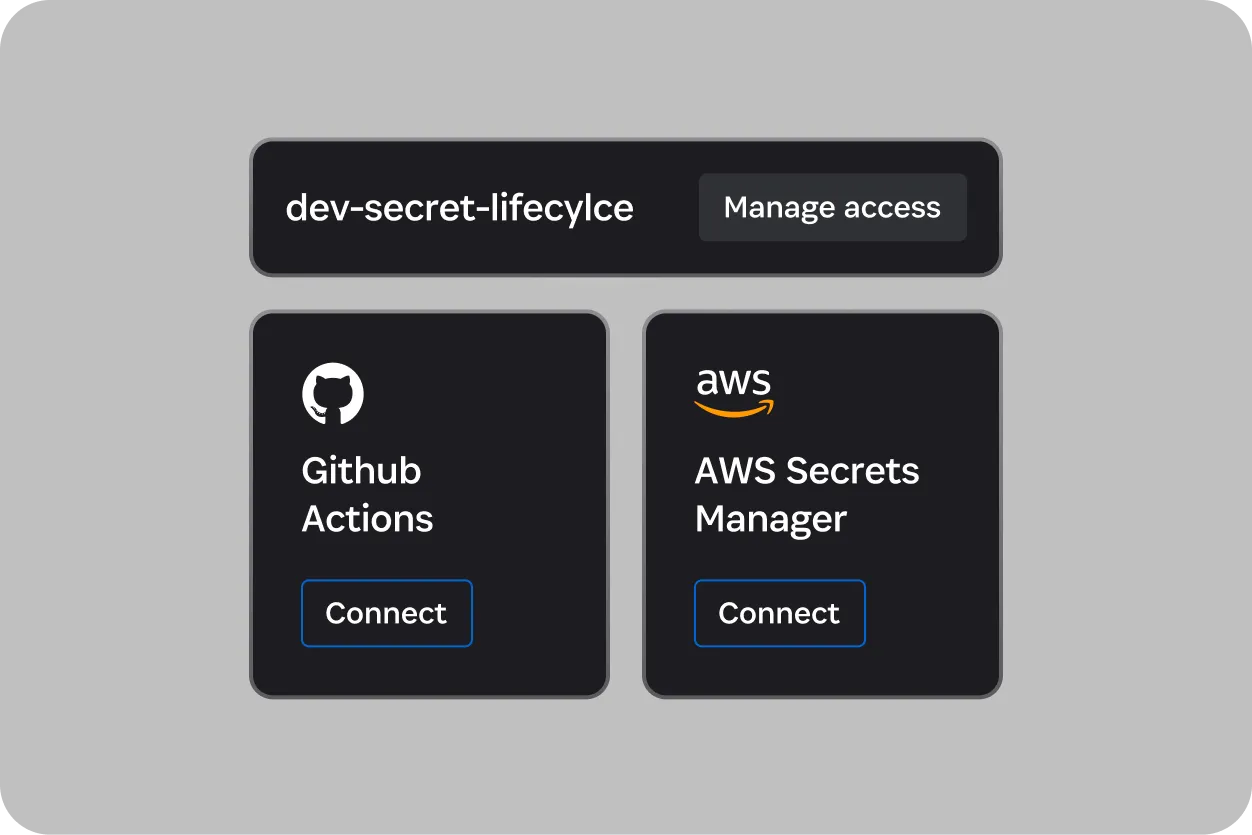
1Password 可帮助 AI 智能体和应用在运行时访问密钥信息;SDK、服务账户和 MCP 可为安全工作流提供支持,而 Credential Broker 则进一步加强了受控、有时效性的访问治理。
入门资源
面向 AI 构建者和开发者的安全工具
所有个人计划都包含用于保护 SSH 密钥、API 令牌等内容的开发者工具。
常见问题
我需要什么才能开始使用 1Password Developer?
您首先需要创建一个 1Password 帐户。然后访问 1Password Developer 门户网站,获取入门帮助。您可在此门户网站上访问有关 SSH 代理、CLI、SDK、API 和其他工具的综合文档,以将 1Password 集成至您的应用程序。